

Come funziona
L’installazione lato server modifica il routing della posta, non le caselle dei tuoi collaboratori. Non viene installato nulla sui loro dispositivi e nessun componente aggiuntivo viene eseguito nel loro client email. La configurazione descritta di seguito aggiunge un passaggio al flusso di posta in uscita, e la firma viene inserita in ogni messaggio mentre è in transito.- Un collaboratore invia un’email. Exchange Online la accetta da qualsiasi client o dispositivo utilizzato, quindi la stessa regola copre web, desktop, Apple Mail, iOS e Android. Sono coperti anche gli strumenti che inviano tramite la casella di posta di un collaboratore: le email di vendita di HubSpot, e qualsiasi altro CRM o sequencer collegato alla casella di posta, applicano la firma senza configurazione aggiuntiva, purché l’indirizzo del mittente appartenga a un collaboratore la cui firma è stata installata. Uno strumento che invia dai propri server invece che tramite Exchange Online, come le email marketing di HubSpot, non passa mai da questa regola e non riceve alcuna firma.
- Exchange Online instrada il messaggio a Scribe. La regola di flusso di posta che crei qui sotto individua i mittenti interni alla tua organizzazione e li reindirizza al connettore in uscita, che instrada verso lo smart host
smtp.server.scribe-mail.comtramite TLS. - Scribe aggiunge la firma. Scribe inserisce la firma pubblicata del collaboratore, scegliendo la variante giusta per il contesto, poi firma nuovamente il messaggio in modo che continui ad autenticarsi dopo la modifica e lo contrassegna con un’intestazione
X-Scribe-Processed. - Il messaggio torna a Exchange Online. Scribe lo restituisce tramite il connettore in entrata, configurato per accettare connessioni solo dai due indirizzi IP di Scribe.
- Exchange Online lo consegna. L’intestazione
X-Scribe-Processedcorrisponde all’eccezione della regola, quindi la regola non si attiva una seconda volta e il messaggio viene inviato al destinatario come qualsiasi altro messaggio.
X-Scribe-Processed, un’intestazione di routing che indica al relay dove restituire il messaggio, un DKIM-Signature aggiornato, una catena ARC e l’Content-Type corrispondente al corpo riscritto. I destinatari, l’oggetto, gli allegati e il testo scritto dal tuo collaboratore vengono trasmessi senza modifiche.
Guida all’installazione
Prerequisiti
- Accesso amministratore Microsoft 365 (interfaccia di amministrazione di Exchange)
- Almeno una firma creata in Scribe
Creare un connettore in uscita
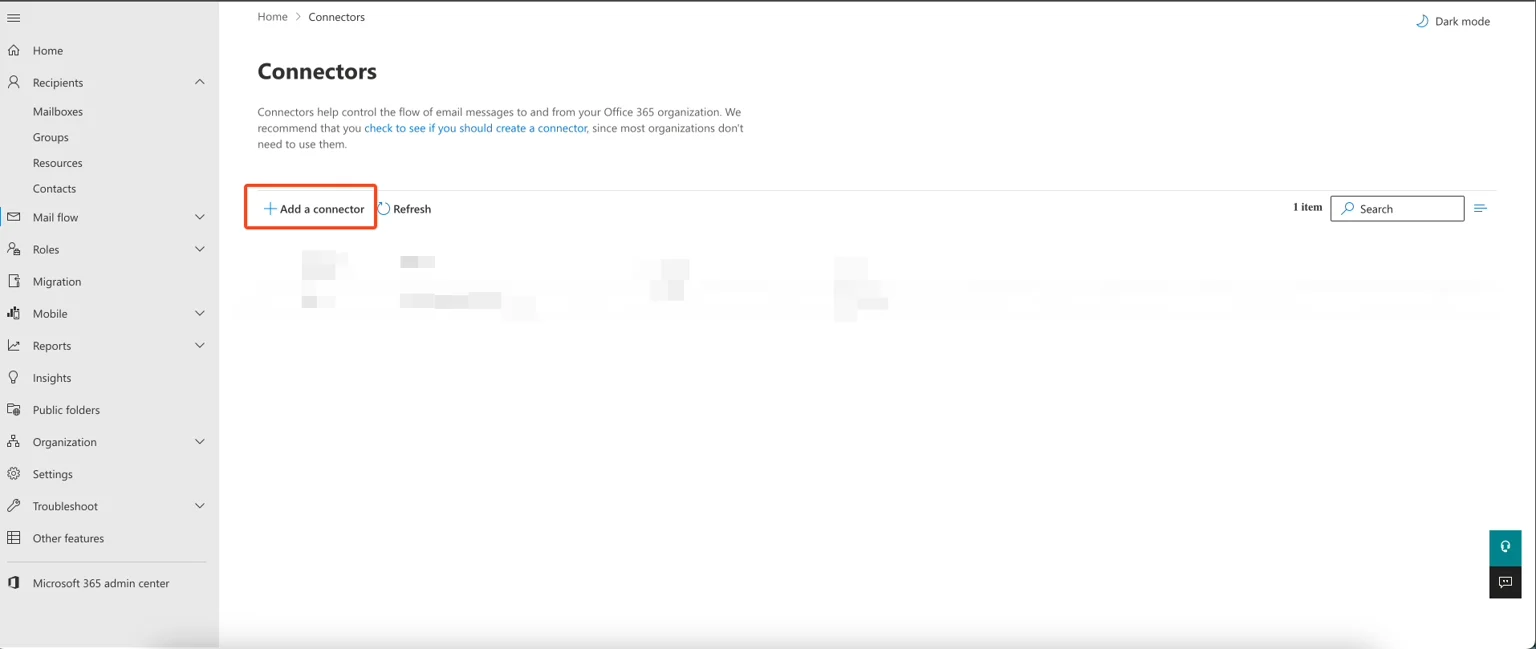
Interfaccia di amministrazione di Exchange: pagina Connettori
Selezionare il tipo di connessione
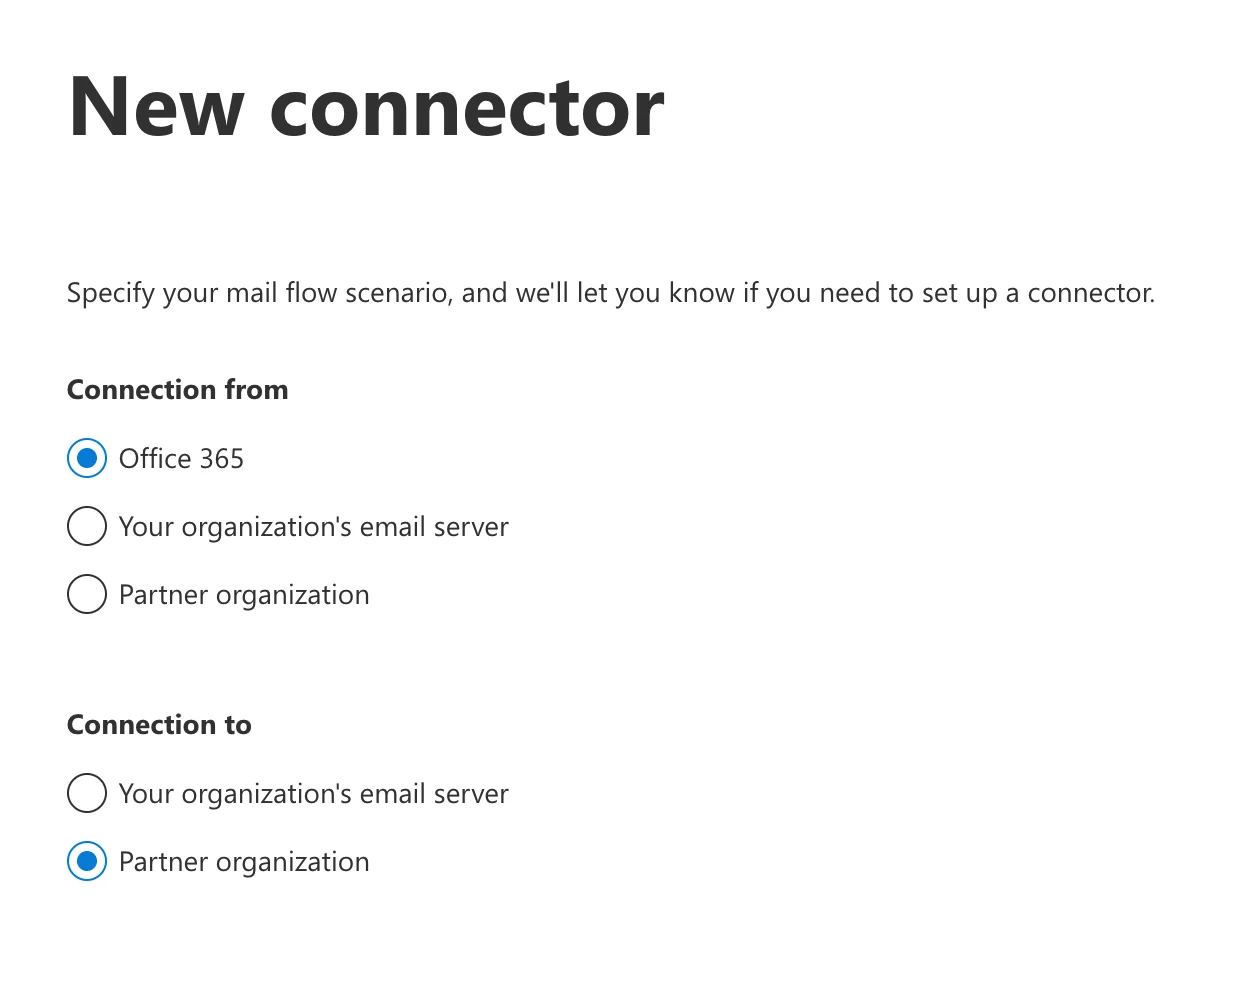
Nuovo connettore: selezione del tipo di connessione
Configurare i dettagli del connettore
- Nome:
Scribe signature outbound - Descrizione:
Scribe signature outbound
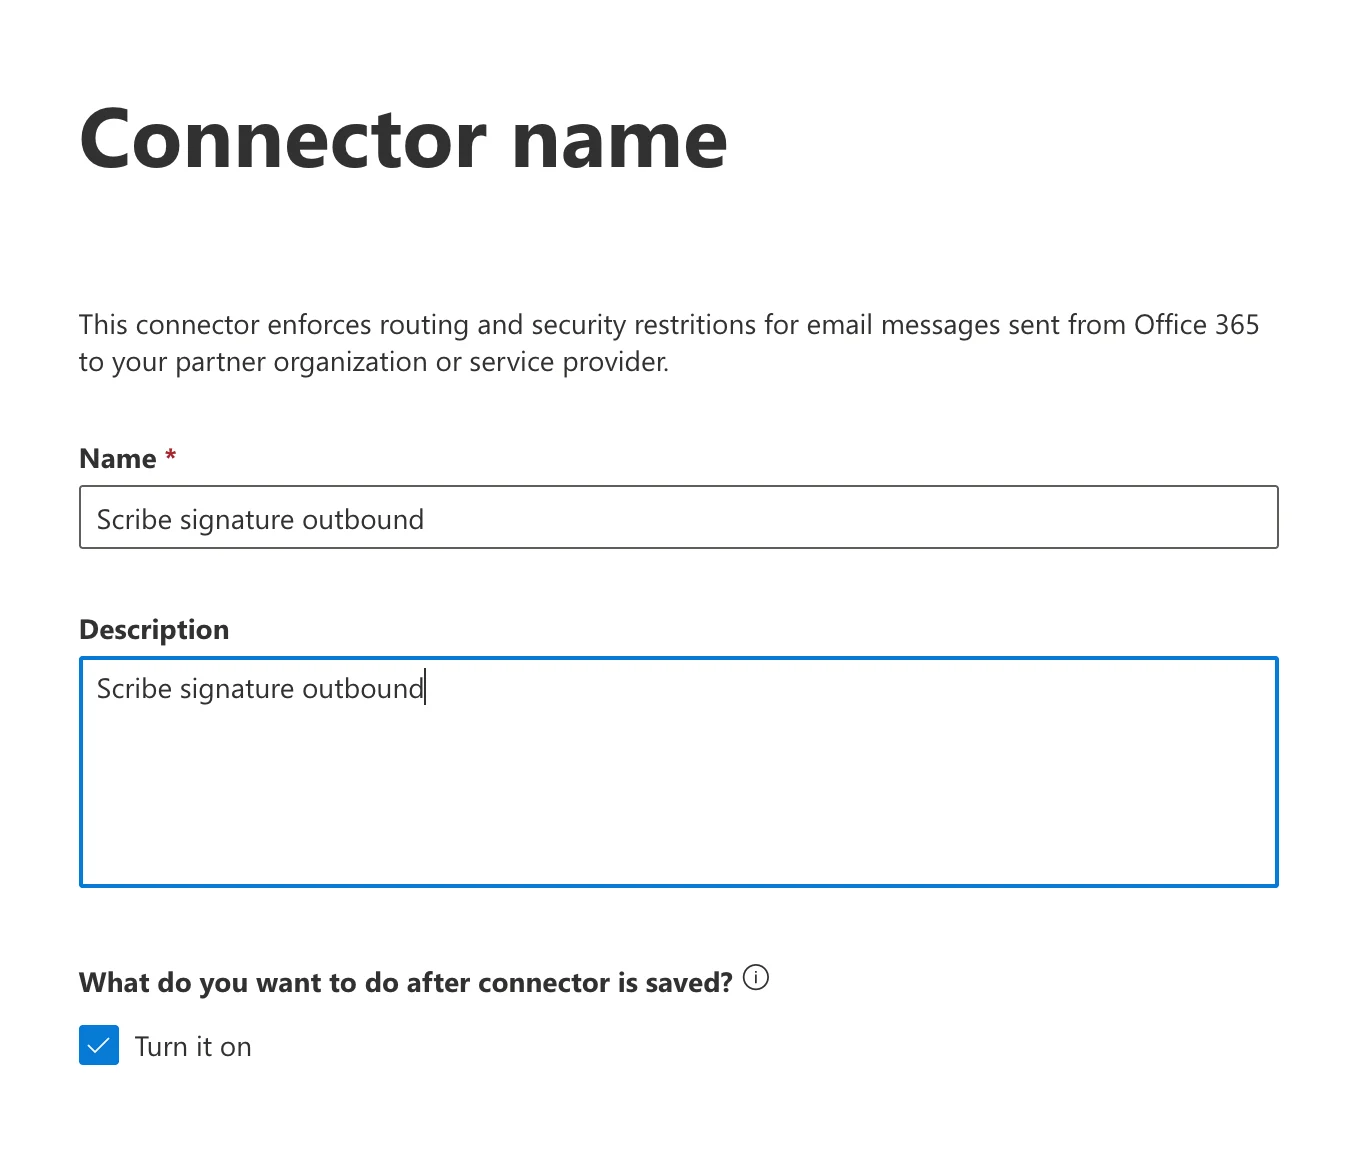
Nome e descrizione del connettore
Selezionare l'uso del connettore
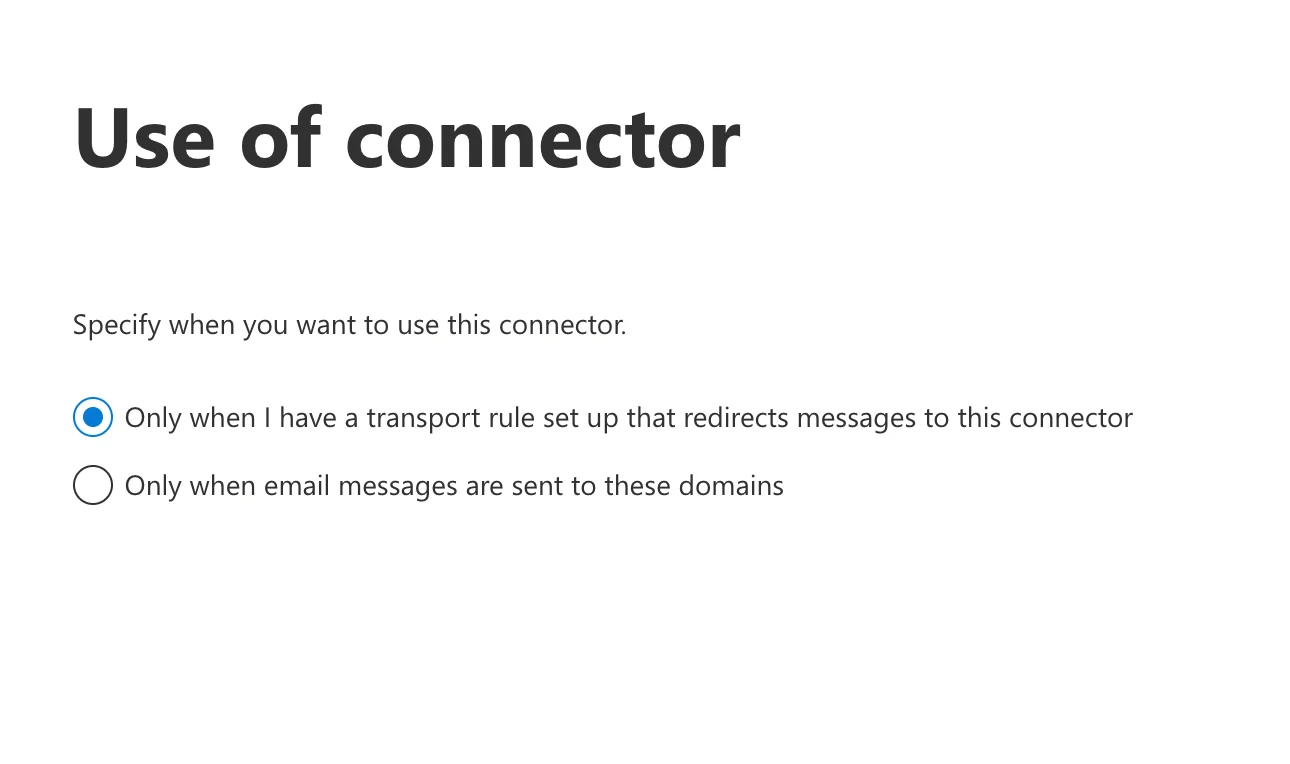
Utilizzo della selezione del connettore
Configurare il routing
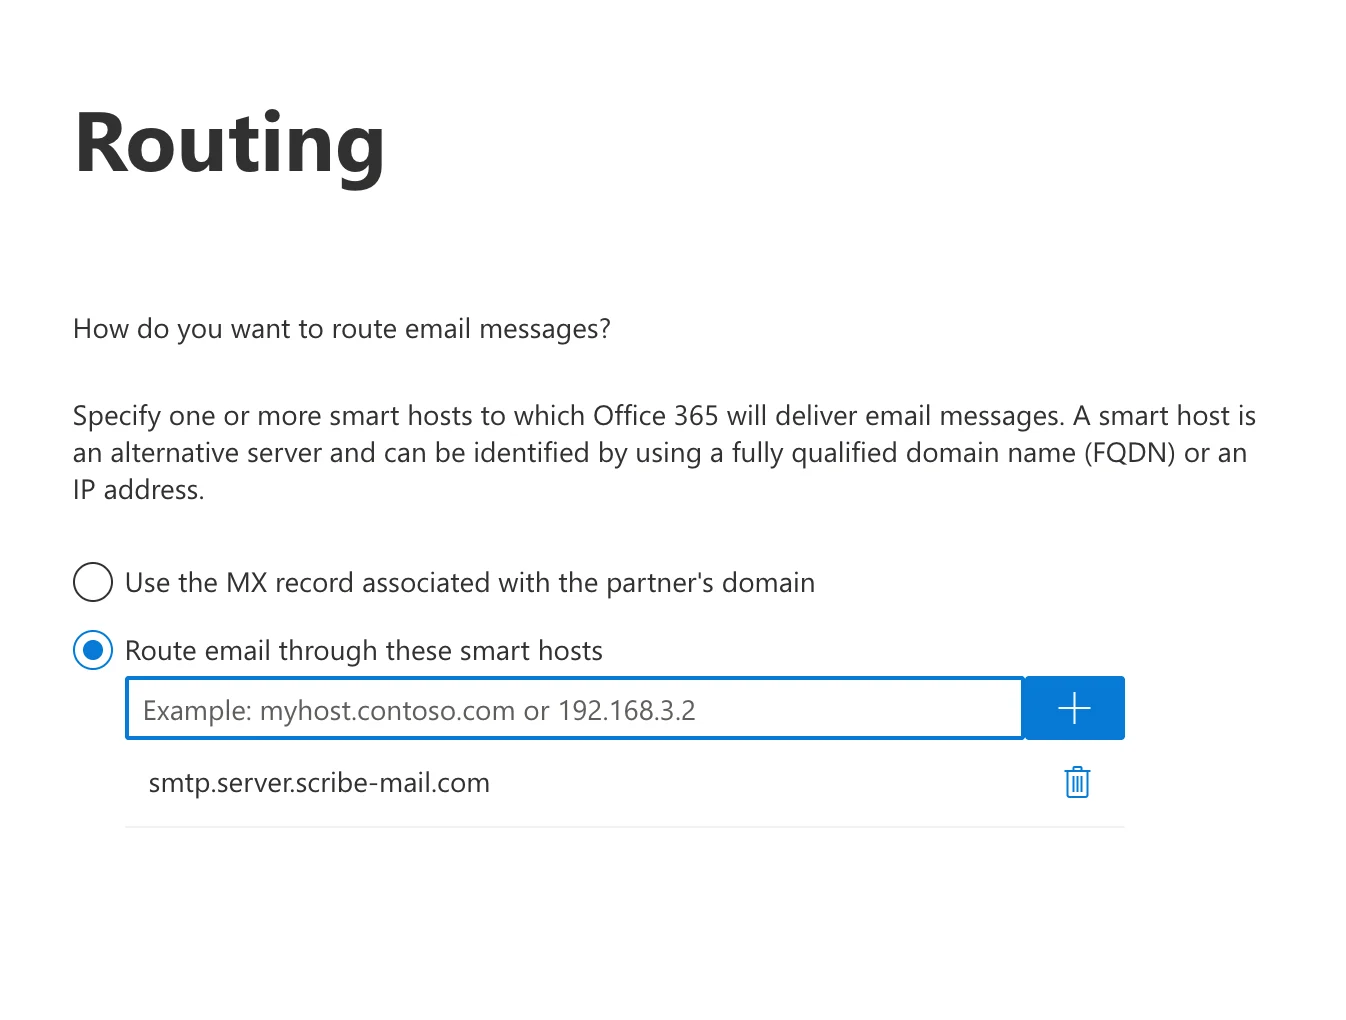
Configurazione del routing con lo smart host Scribe
Configurare le restrizioni di sicurezza
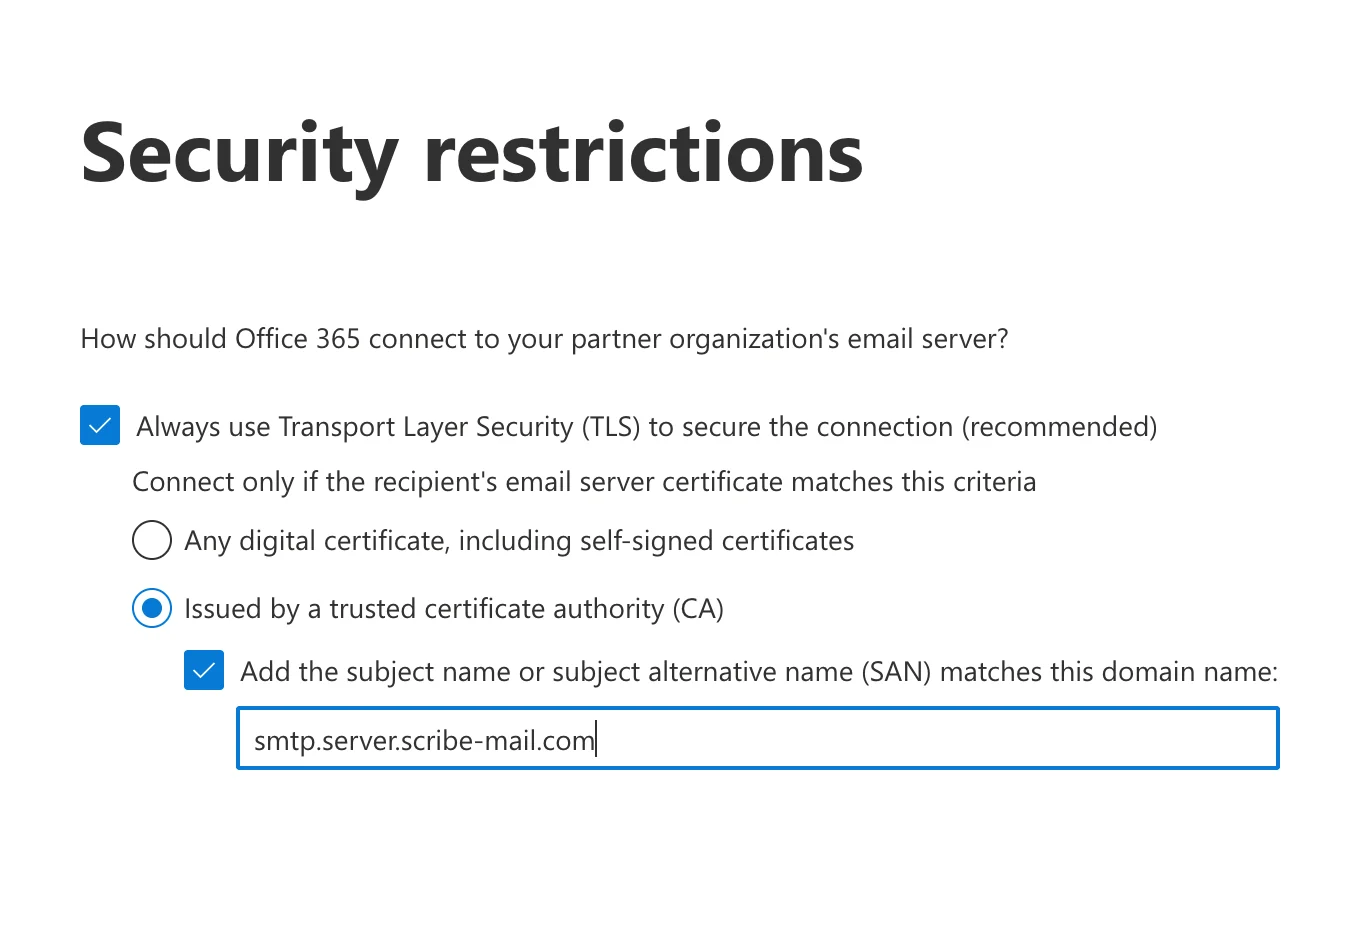
Restrizioni di sicurezza: configurazione TLS
Convalidare il connettore
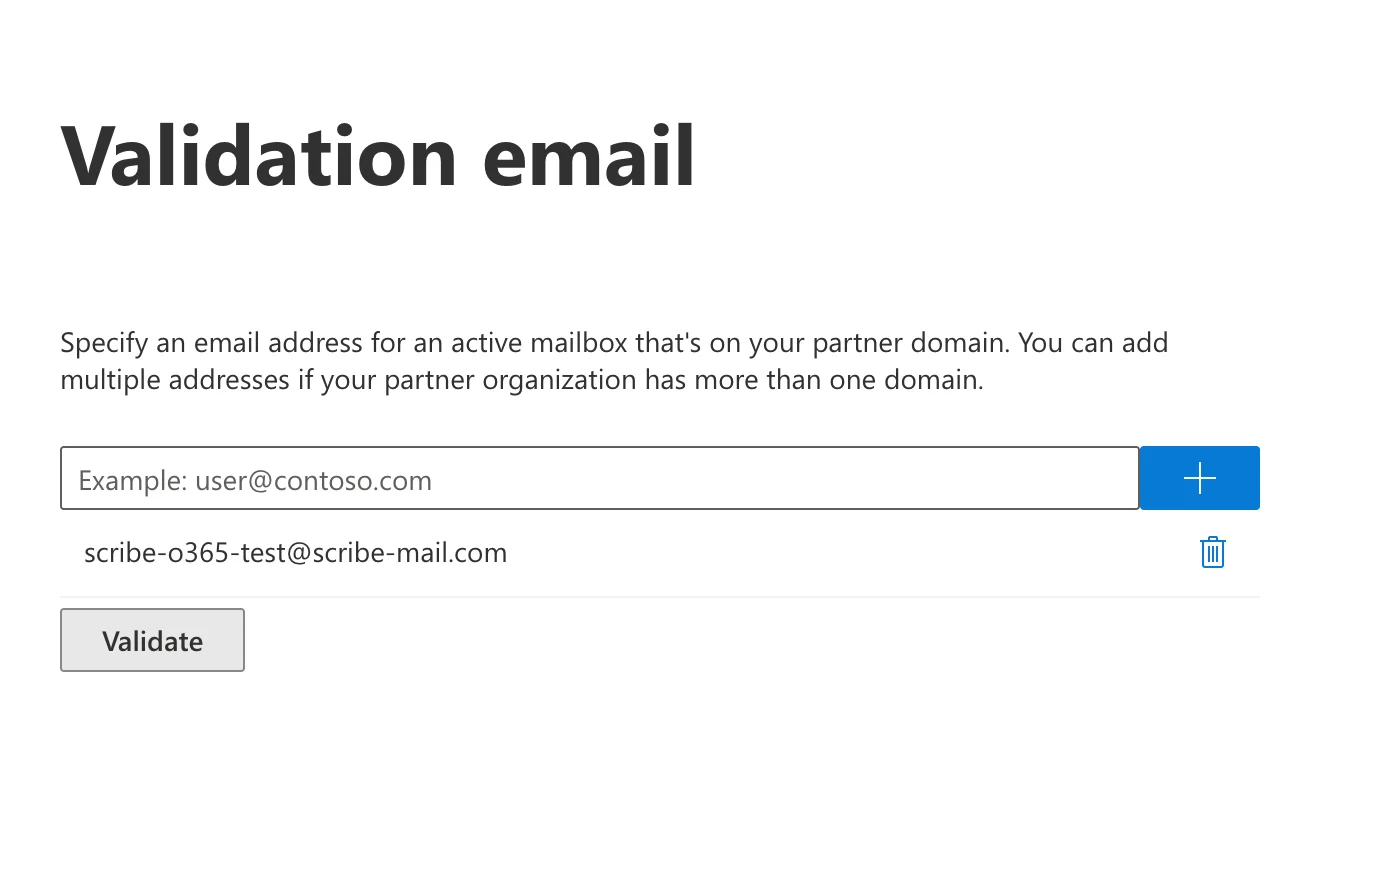
Configurazione dell'email di convalida
Creare un connettore in entrata
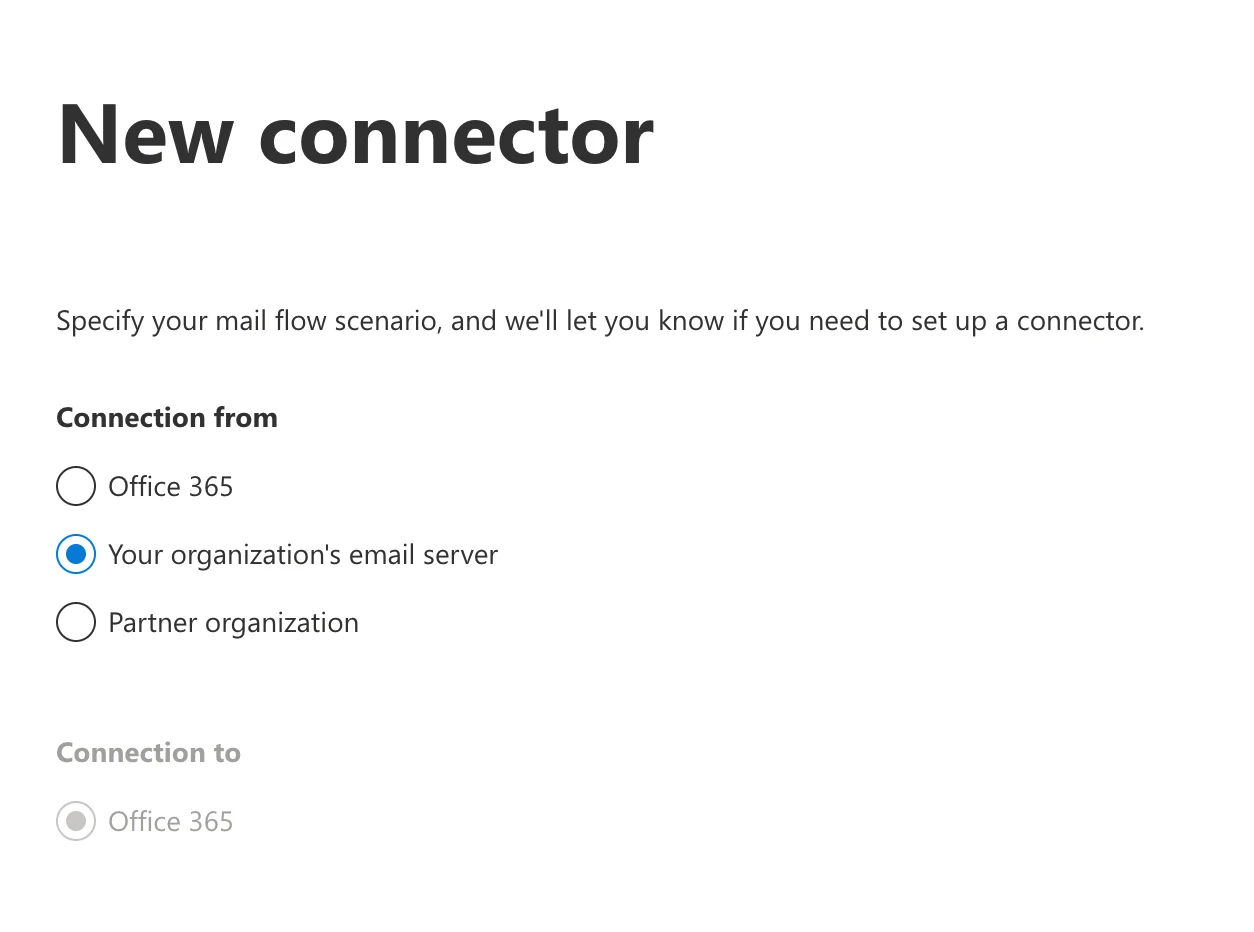
Nuovo connettore in entrata: selezione del tipo di connessione
Configurare i dettagli del connettore in entrata
- Nome:
Scribe signature inbound - Descrizione:
Scribe signature inbound
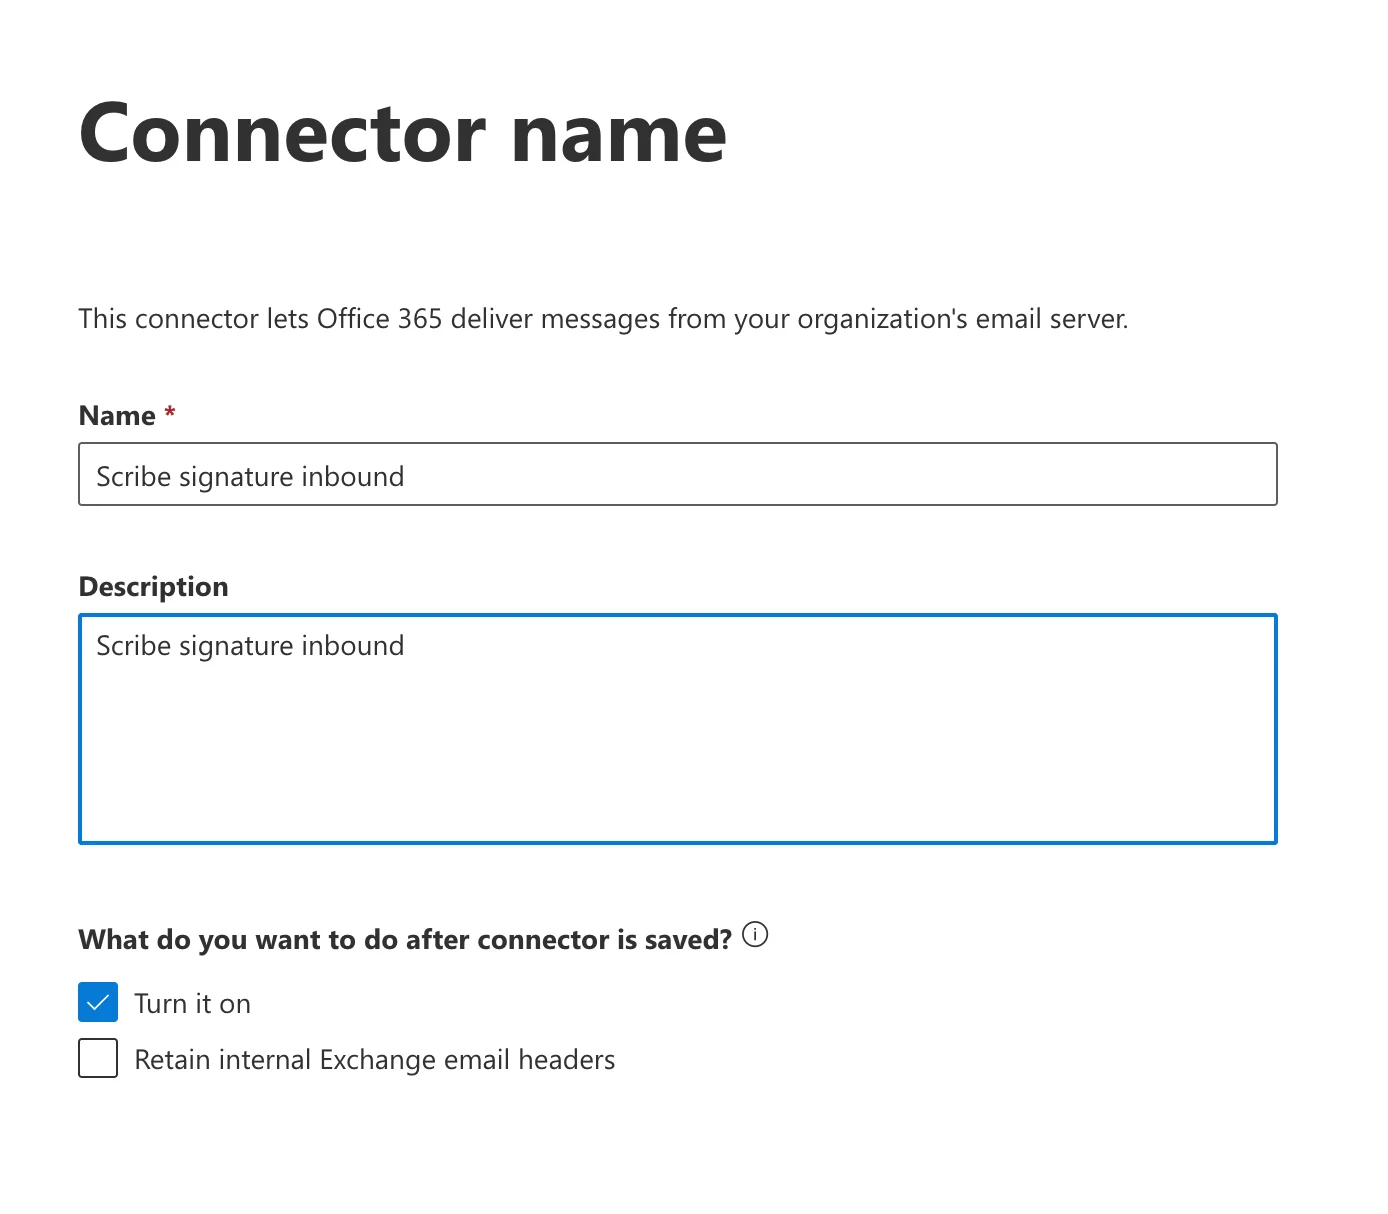
Nome e descrizione del connettore in entrata
Autenticare l'email inviata
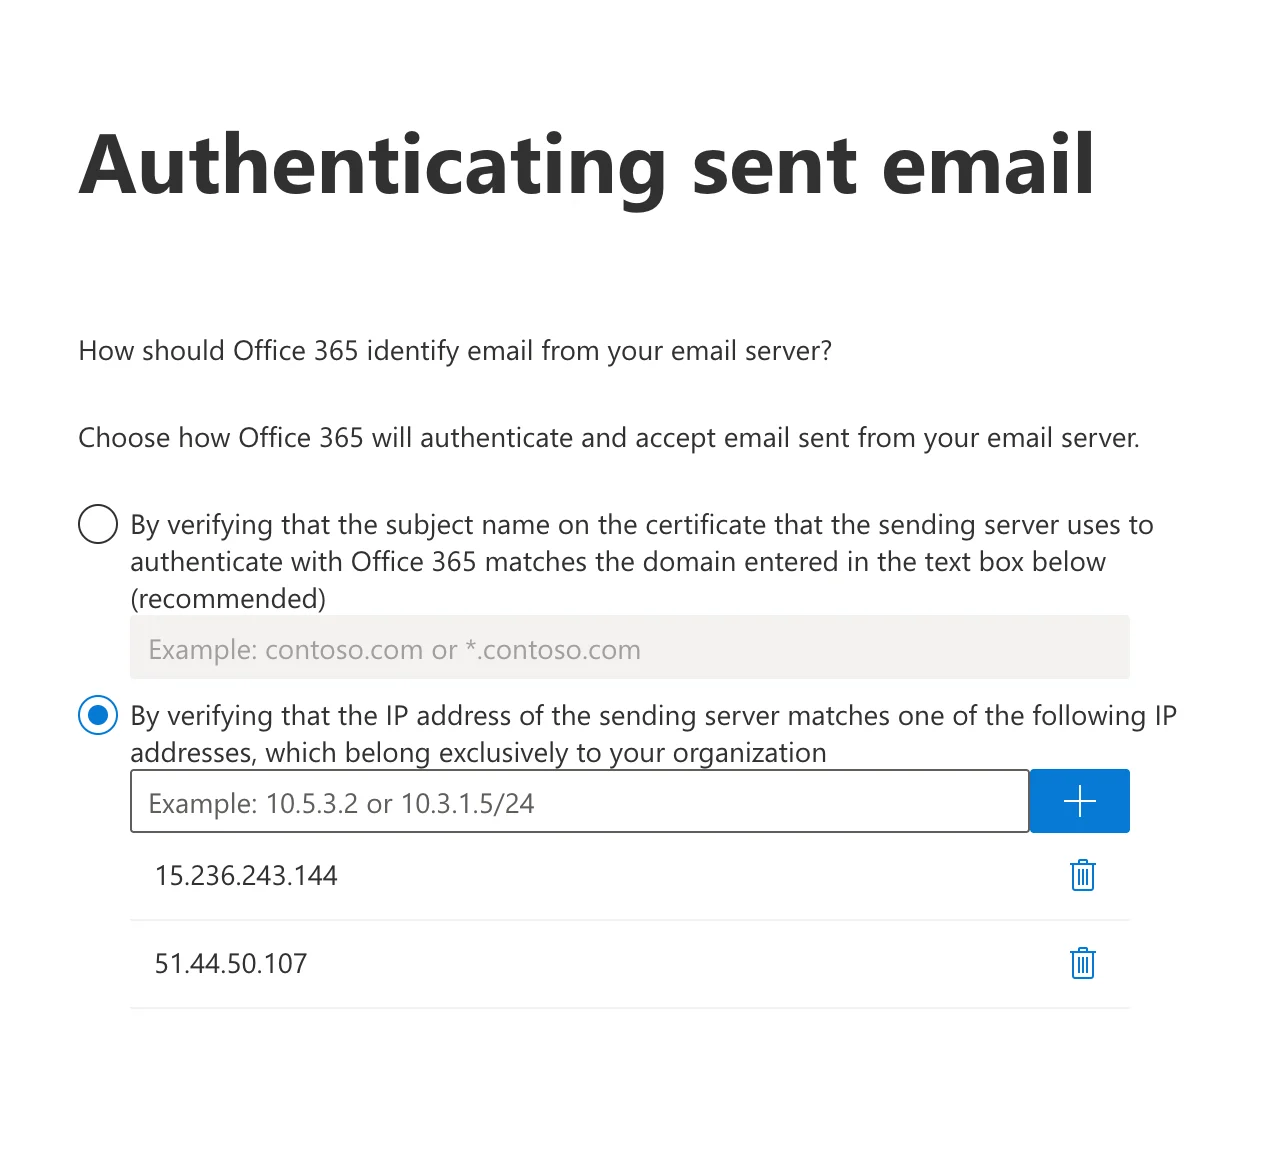
Autenticazione dell'email inviata: verifica IP
Creare una regola del flusso di posta
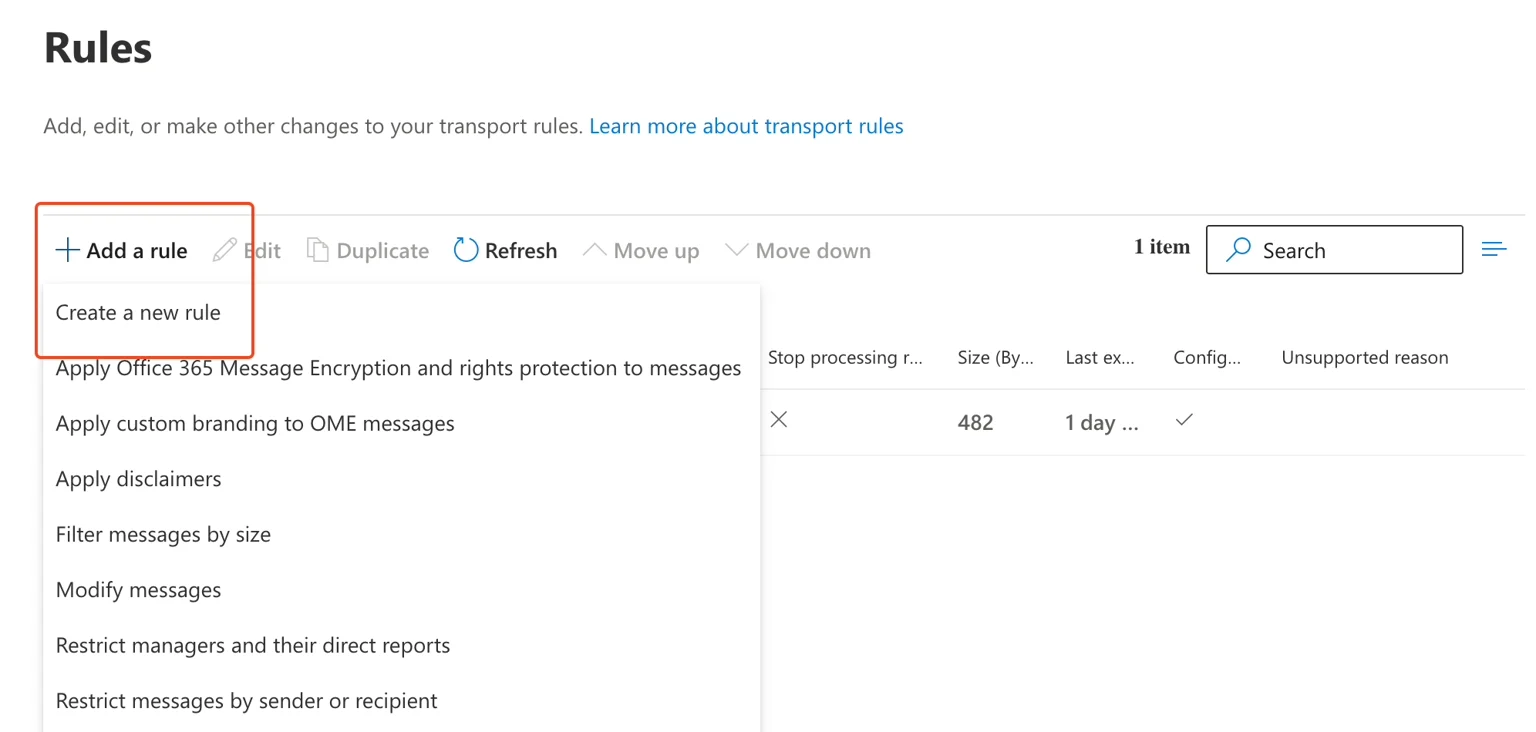
Pagina Regole: crea una nuova regola
Impostare le condizioni della regola
- Nome:
Route outbound mail via Scribe Signature - Applica questa regola se: The sender → is external/internal → The sender is located “InOrganization”
- Esegui le seguenti operazioni: Redirect the message to → the following connector → seleziona “Scribe signature outbound”
- Tranne se: The message headers → match these text patterns → l’intestazione del messaggio
X-Scribe-Processedcorrisponde aProcessed
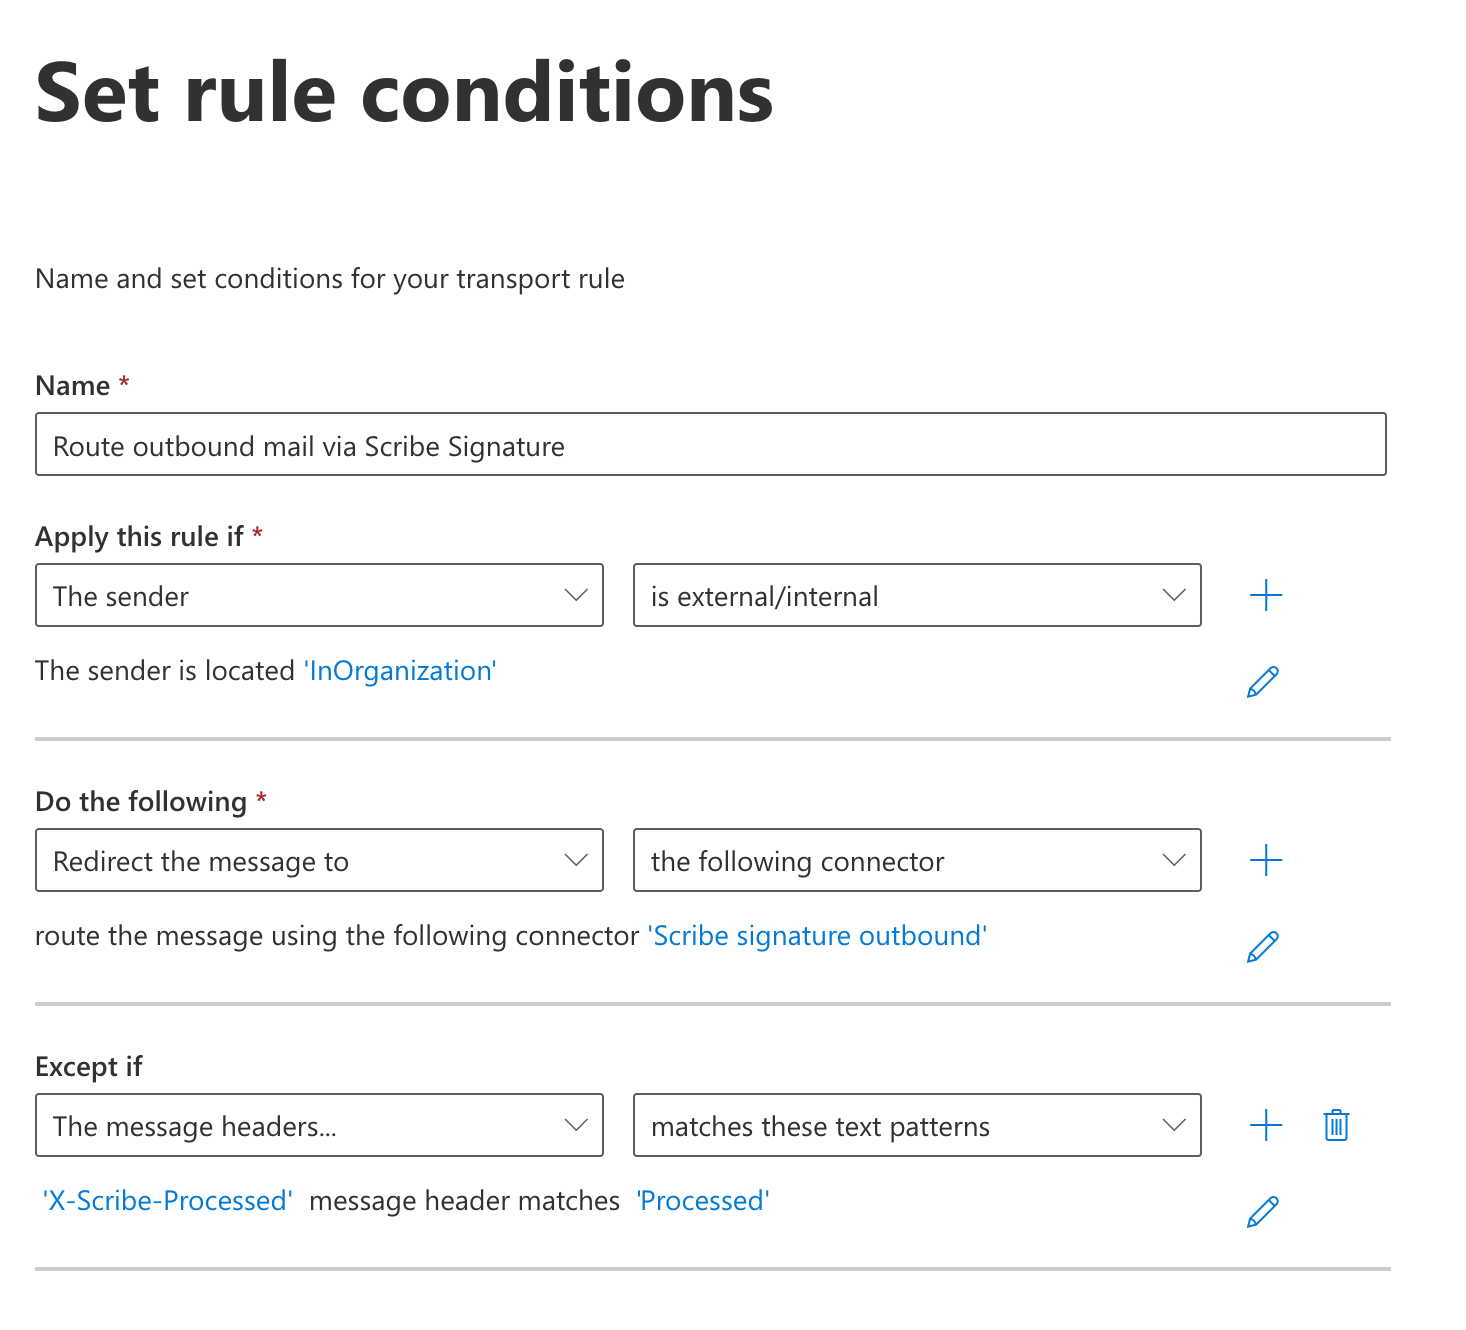
Modulo per impostare le condizioni della regola
Attivare la regola
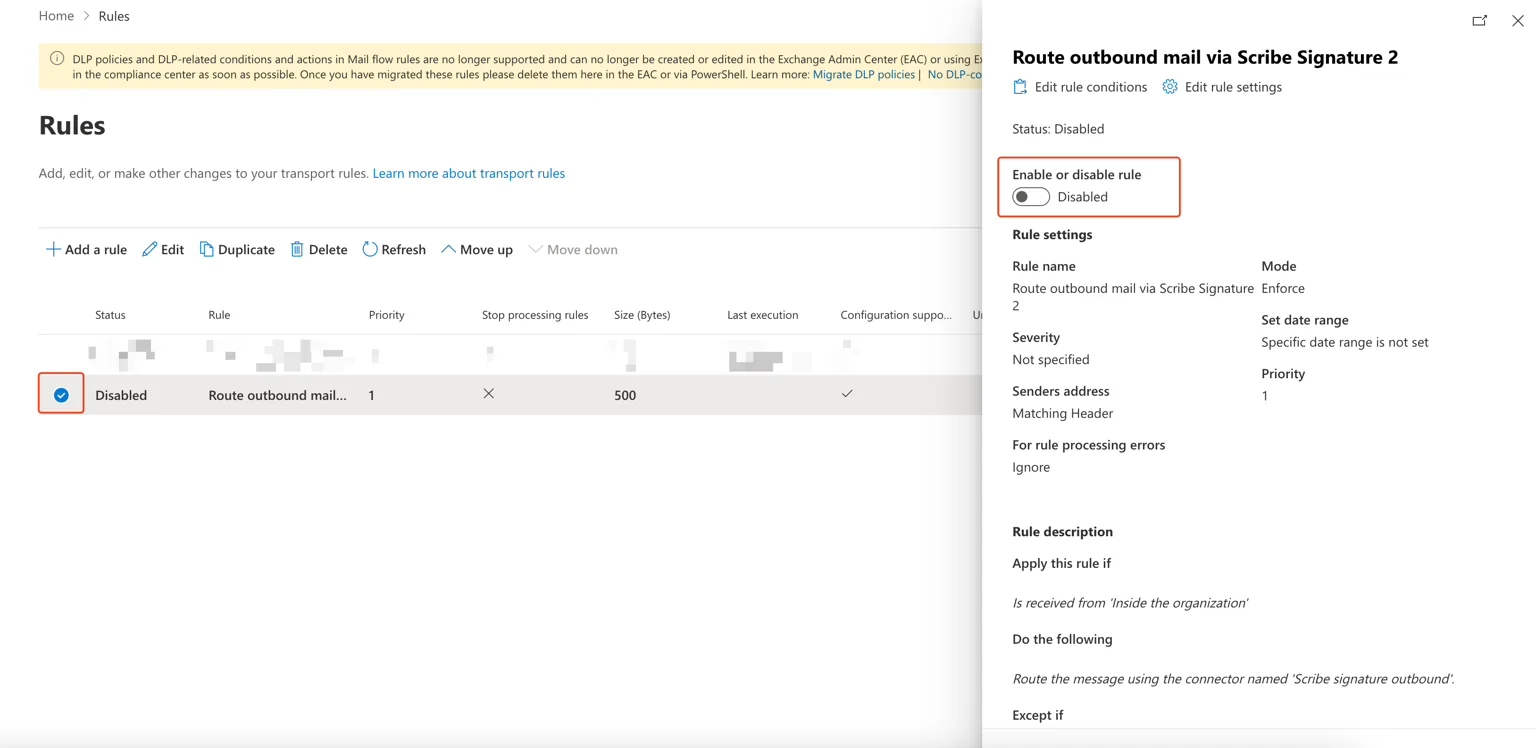
Attivare la regola di flusso di posta
Configurare DKIM
Pulsante Configura DKIM in Scribe
Installare le firme del team
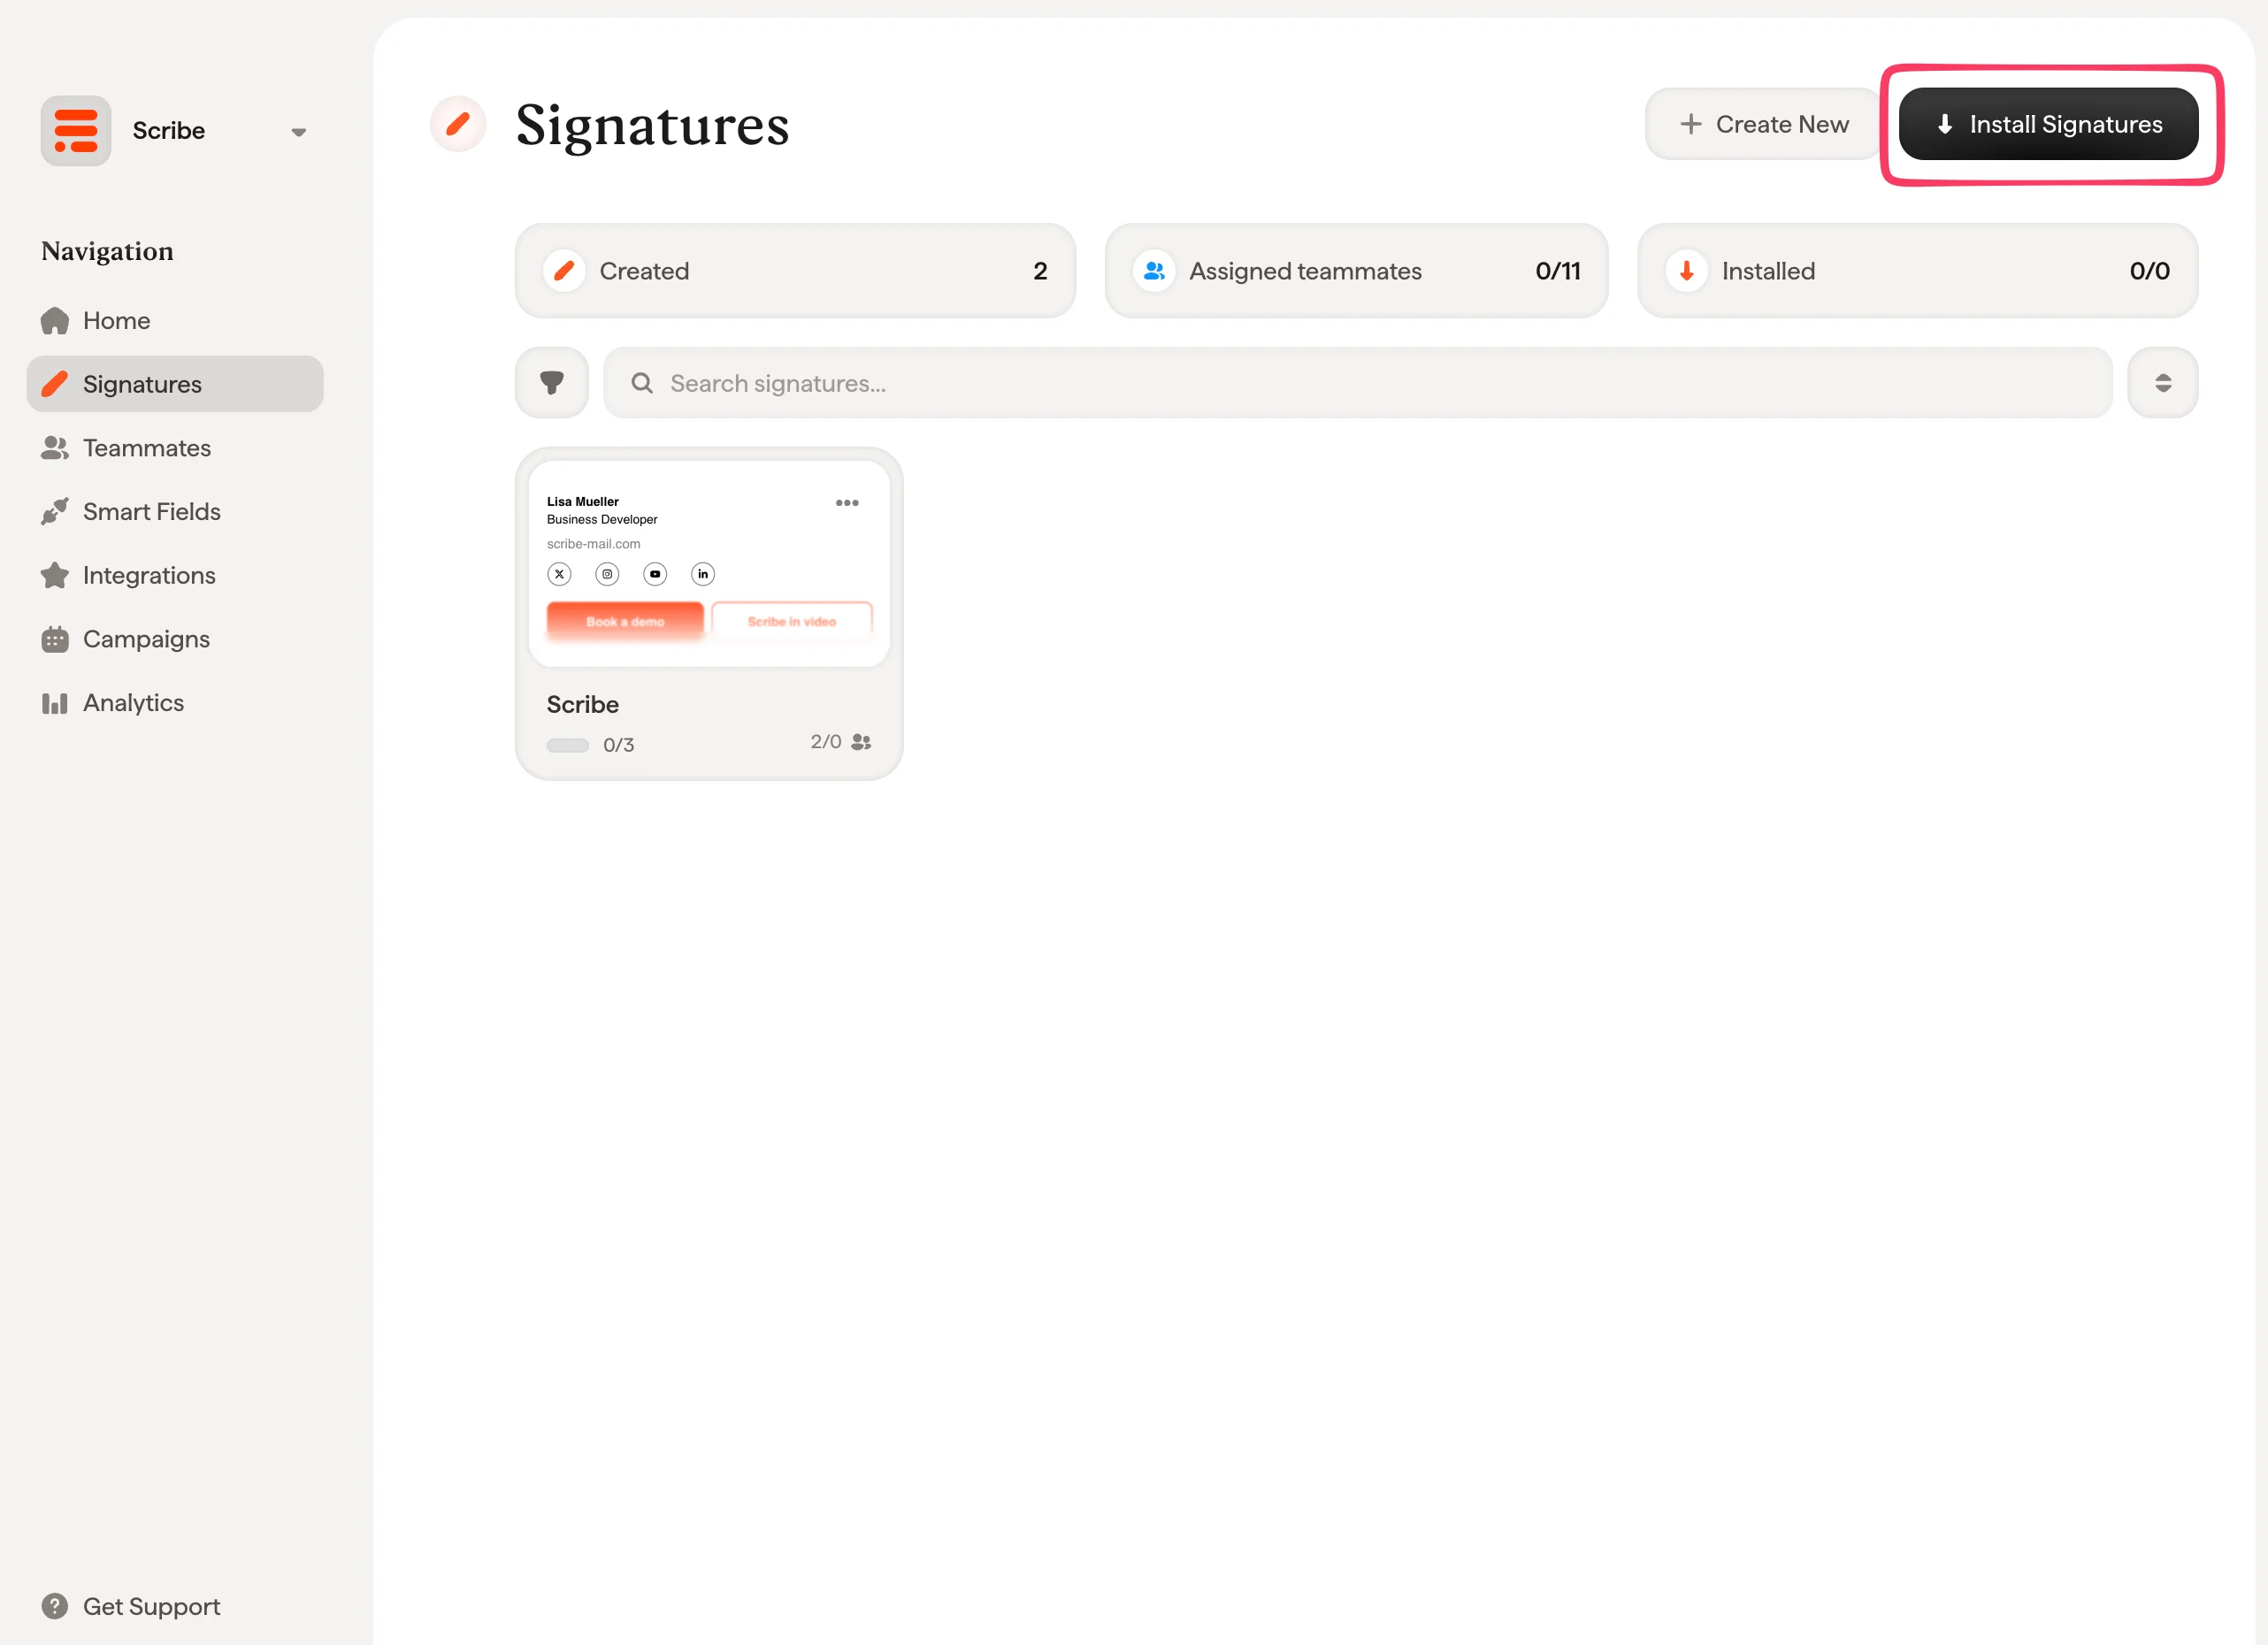
Elenco delle firme Scribe con il pulsante Installa firme
FAQ IT e sicurezza
Le domande più frequenti quando un team IT valuta questa integrazione.Quali email vengono instradate tramite Scribe?
Quali email vengono instradate tramite Scribe?
InOrganization. La posta in arrivo dall’esterno del tuo tenant non viene mai reindirizzata a Scribe.La regola prevede anche un’eccezione, impostata quando compili le condizioni della regola: i messaggi già contrassegnati con l’intestazione X-Scribe-Processed vengono ignorati, così nulla viene elaborato due volte.La connessione a Scribe è cifrata?
La connessione a Scribe è cifrata?
smtp.server.scribe-mail.com. Il connettore in entrata accetta la posta di ritorno solo dagli indirizzi IP di Scribe.Cosa dobbiamo consentire attraverso il firewall?
Cosa dobbiamo consentire attraverso il firewall?
L'instradamento tramite Scribe influisce su SPF, DKIM o DMARC?
L'instradamento tramite Scribe influisce su SPF, DKIM o DMARC?
- Un nuovo
DKIM-Signature, firmato con una chiave che Scribe genera per il tuo dominio e pubblicata come recordscribe._domainkey. Copre gli headerFrom,To,Cc,SubjecteMessage-IDinsieme al corpo. - Una catena ARC (RFC 8617):
ARC-Authentication-Results,ARC-Message-SignatureeARC-Seal. Registrano i risultati di autenticazione che il messaggio aveva quando Scribe l’ha ricevuto, così un server ricevente può capire che è stato un intermediario autorizzato a modificarlo, invece di leggere la modifica come manomissione.
Cosa impedisce che un messaggio venga elaborato due volte?
Cosa impedisce che un messaggio venga elaborato due volte?
X-Scribe-Processed, e la regola di flusso della posta prevede un’eccezione per i messaggi i cui header corrispondono, così un messaggio che torna da Scribe non attiva più il reindirizzamento.Come seconda protezione, Scribe verifica se il corpo del messaggio contiene già la firma prima di inserirne una. Un messaggio che arriva due volte parte comunque con una sola firma.La convalida del connettore non è riuscita. La configurazione è compromessa?
La convalida del connettore non è riuscita. La configurazione è compromessa?
scribe-o365-test@scribe-mail.com e non sempre si completa, anche quando l’instradamento è corretto. Puoi salvare il connettore e proseguire. Conferma invece la configurazione inviando una email reale dopo aver attivato la regola del flusso di posta e verificando che il destinatario veda la firma.Perché i collaboratori non vedono la firma durante la composizione?
Perché i collaboratori non vedono la firma durante la composizione?
Le risposte e le email interne ricevono una firma diversa?
Le risposte e le email interne ricevono una firma diversa?
- In risposta, quando l’oggetto inizia con un prefisso di risposta o inoltro come
Re:,Fw:oFwd:, inclusi gli equivalenti localizzati. - Interna, quando tutti i destinatari sono sullo stesso dominio del mittente.
- Principale in tutti gli altri casi.
Cosa fa Scribe con il contenuto delle nostre email?
Cosa fa Scribe con il contenuto delle nostre email?
Come si torna indietro?
Come si torna indietro?
Articoli correlati
- Panoramica delle integrazioni: tutti i modi per distribuire le firme Scribe, in cloud o server side.
- Google Workspace (server side): instrada la posta attraverso Scribe per una copertura su tutti i dispositivi.
- Varianti della firma: varianti in risposta e interne per Outlook e server side.