

Hoe het werkt
Serverside-installatie wijzigt je mailroutering, niet de mailboxen van je teamleden. Er wordt niets op hun apparaten geïnstalleerd en er draait geen add-in in hun e-mailclient. In plaats daarvan voegt de onderstaande installatie één stap toe aan je uitgaande mailstroom, en wordt de handtekening tijdens het transport aan elk bericht toegevoegd.- Een teamlid verstuurt een e-mail. Gmail accepteert die vanaf elke client of elk apparaat dat diegene gebruikt, dus dezelfde regel geldt voor web, desktop, Apple Mail, iOS en Android. Tools die via de mailbox van een teamlid verzenden, vallen er ook onder: HubSpot-verkoopmails en elke andere CRM of sequencer die met Gmail is verbonden, krijgen de handtekening zonder extra configuratie, zolang het afzenderadres (From) hoort bij een teamlid van wie je de handtekening hebt geïnstalleerd. Een tool die vanaf eigen servers verzendt in plaats van via Gmail, zoals HubSpot-marketingmail, bereikt deze regel nooit en krijgt geen handtekening.
- Google Workspace stuurt het bericht door naar Scribe. De regel voor inhoudscompliance die je hieronder maakt, matcht uitgaande en interne uitgaande e-mail en routeert die via TLS naar de Scribe-host,
smtp.server.scribe-mail.com. - Scribe voegt de handtekening toe. Scribe voegt de gepubliceerde handtekening van het teamlid in, kiest de juiste variant voor de context, ondertekent het bericht daarna opnieuw zodat het na de wijziging nog steeds authenticeert, en voorziet het van een header
X-Scribe-Processed. - Het bericht gaat terug naar Google Workspace. Scribe geeft het terug via de SMTP-relayservice, die zo is geconfigureerd dat die alleen verbindingen accepteert van de twee IP-adressen van Scribe, en alleen via TLS.
- Google Workspace levert het af. De header
X-Scribe-Processedvoorkomt dat de complianceregel een tweede keer matcht, zodat het bericht net als elk ander bericht naar de ontvanger gaat.
X-Scribe-Processed, een routeringsheader die de relay vertelt waar het bericht terug moet worden bezorgd, een vernieuwde DKIM-Signature, een ARC-keten en de Content-Type die overeenkomt met de herschreven inhoud. Je ontvangers, onderwerp, bijlagen en de tekst die je teamlid heeft geschreven, worden ongewijzigd doorgegeven.
Installatiehandleiding
Host toevoegen
Sectie Hosts in Google Admin Gmail
Klik op de link "ADD ROUTE" en vul het formulier in
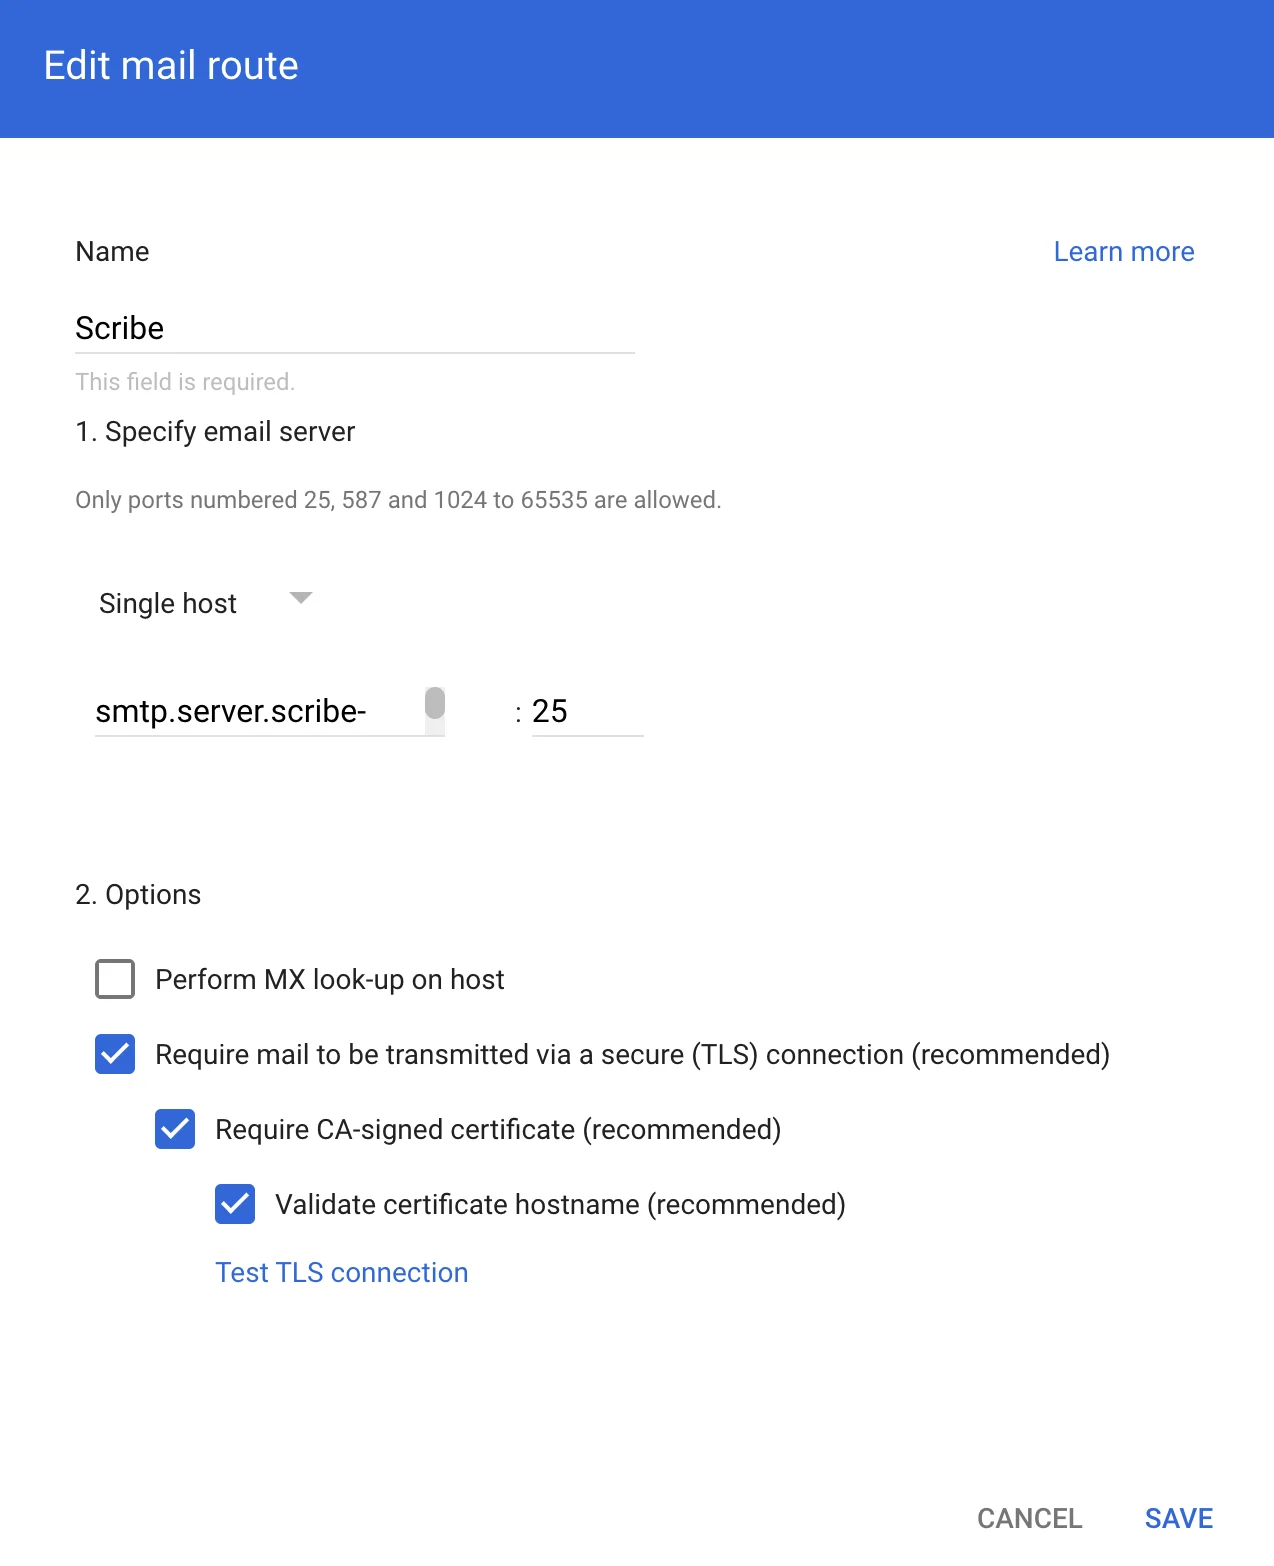
Formulier Edit mail route met Scribe-hostconfiguratie
SMTP-relayservice configureren
Sectie Routing in Google Admin Gmail
Klik op Configure onder "SMTP relay service"
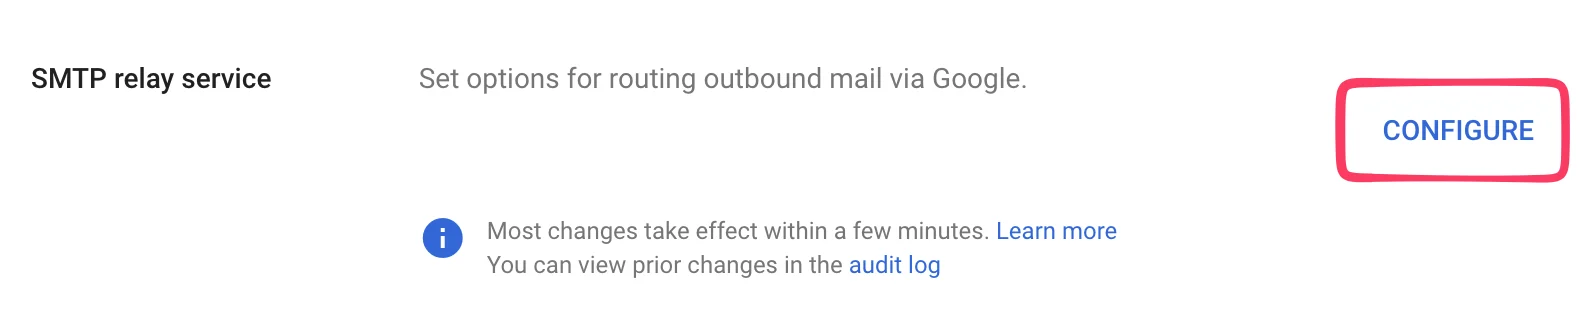
Knop Configure van SMTP-relayservice
Fill in the SMTP relay form
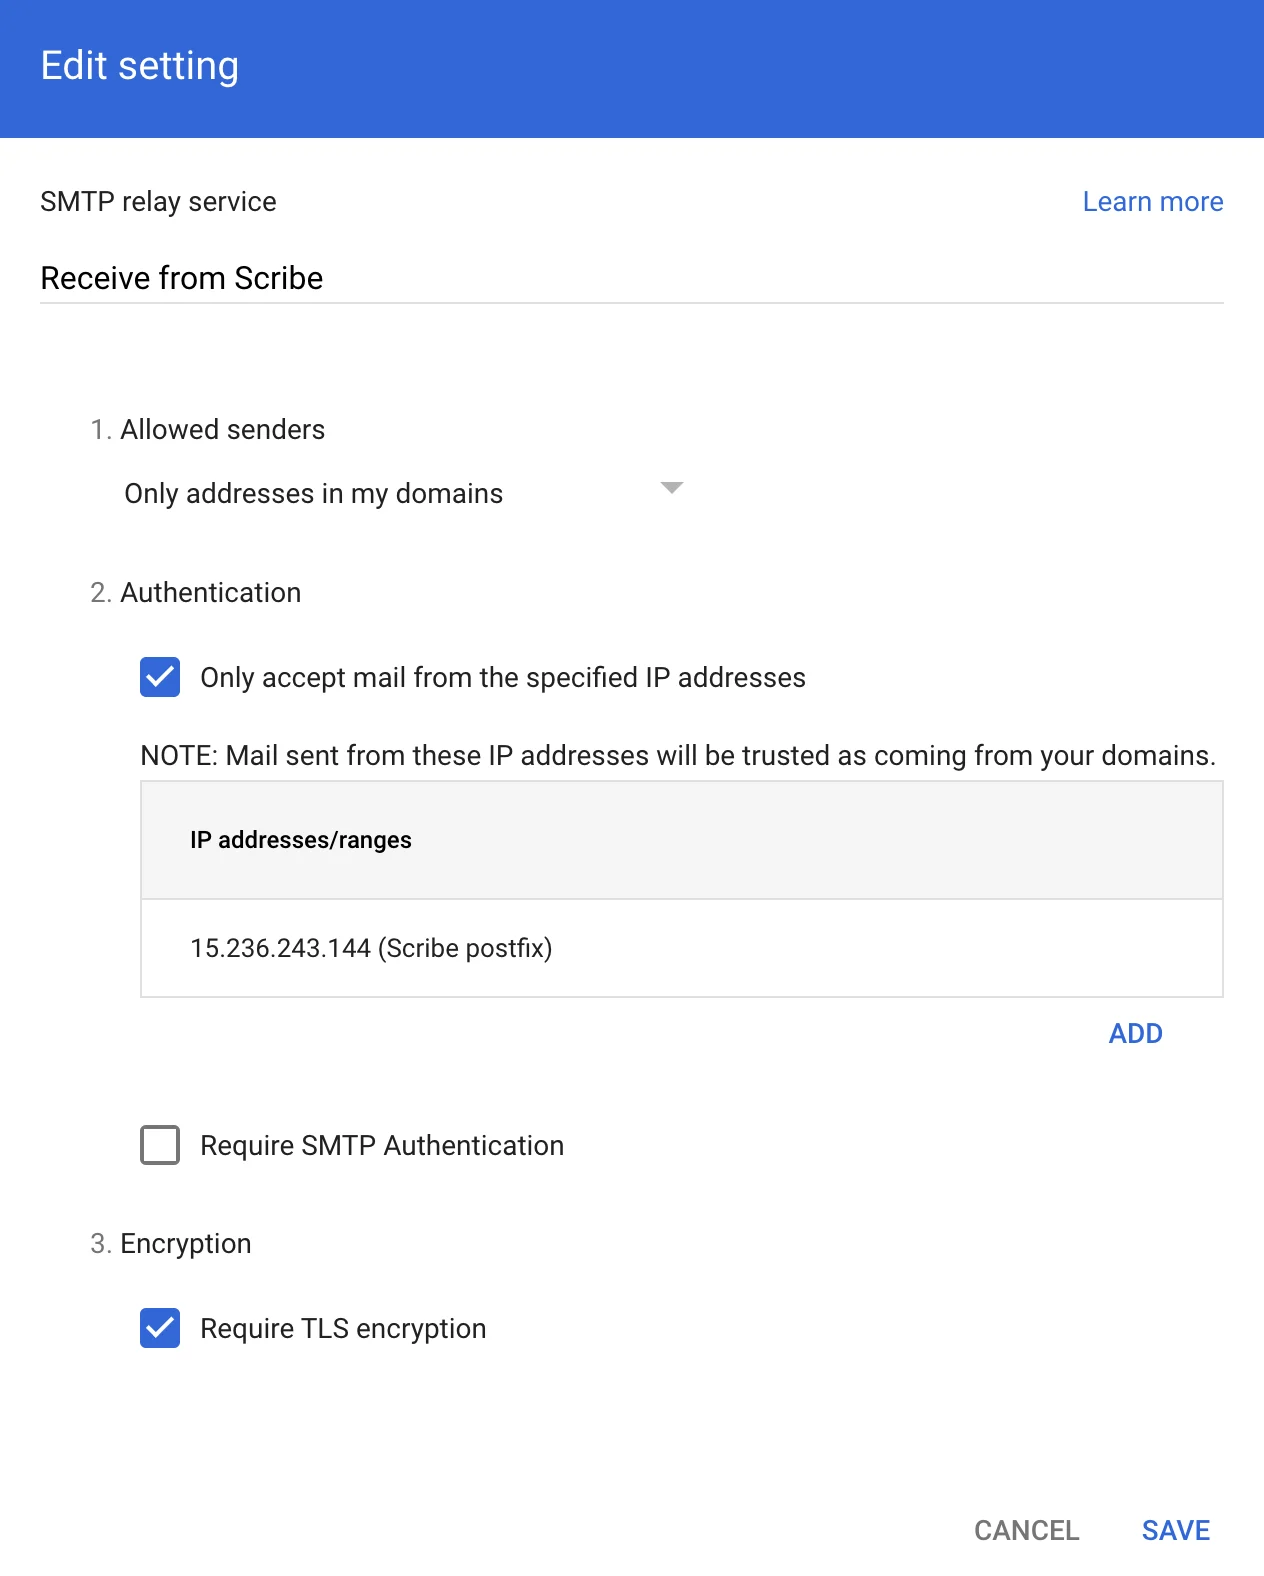
SMTP relay service configuration form
Route your emails through the created Host
Google Admin Gmail Compliance section
Click Configure under "Content compliance"
Content compliance Configure button
Fill in the Content compliance form
- Locatie: Volledige headers, Vergelijkingstype: Bevat geen tekst, Inhoud:
X-Scribe-Processed. Dit voorkomt dat je e-mail meerdere keren wordt verwerkt. - Locatie: Envelopafzender, Vergelijkingstype: Komt niet overeen met regex, Regexp:
.*@google\.com$. Dit sluit systeemmail uit, zoals ontvangstbevestigingen van Google Forms (van forms-receipts-noreply@google.com), die de SMTP-relay van Google weigert als ze via Scribe worden gerouteerd. - Locatie: Afzenderheader, Vergelijkingstype: Komt niet overeen met regex, Regexp:
.*@google\.com$. Dit sluit e-mails uit die Google namens een teamlid verstuurt, zoals herinneringen van Google Calendar. Hun envelopafzender is het teamlid, waardoor de vorige expressie ze niet detecteert, maar hun From-adres is calendar-notification@google.com. Als ze via Scribe worden gerouteerd, voldoen ze niet aan het DMARC-beleid van google.com: de herinnering wordt geweigerd en het teamlid krijgt in plaats daarvan een foutmelding over de mislukte bezorging.
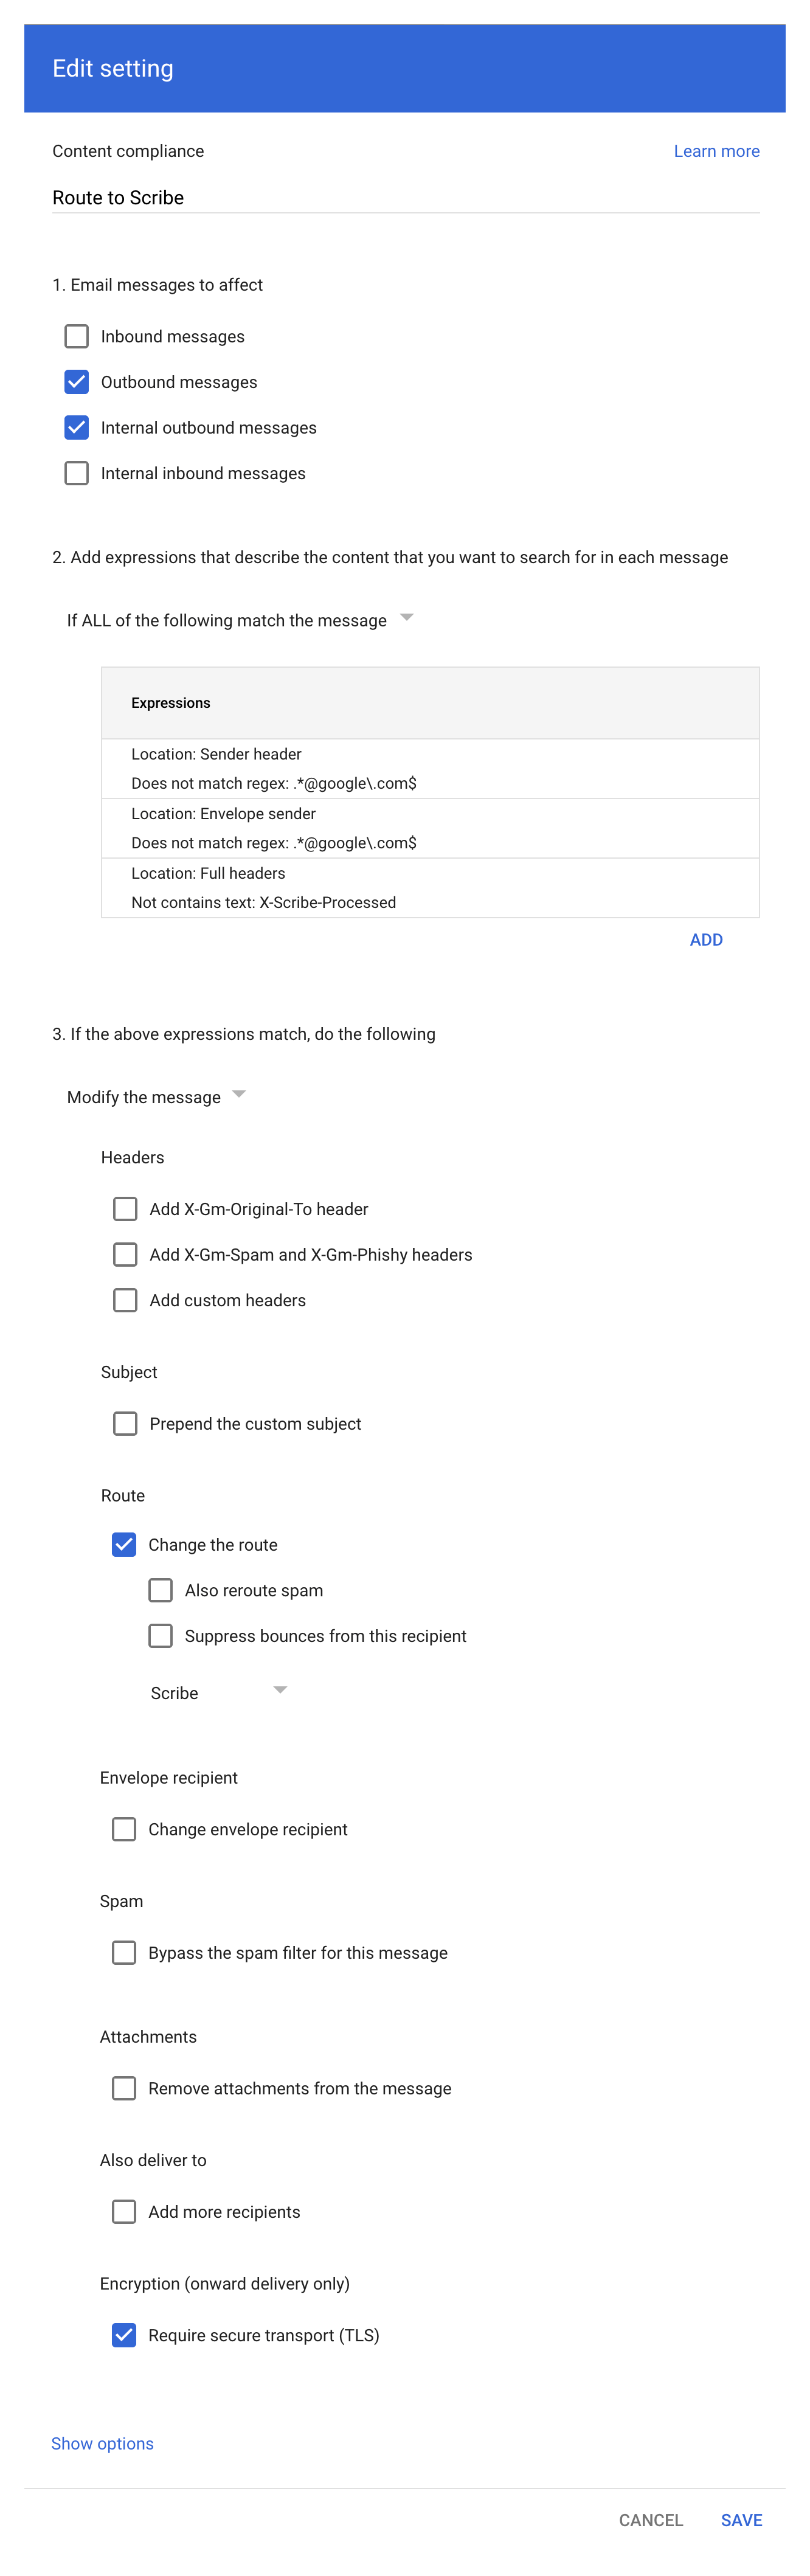
Content compliance form configuration
Expressies voor de complianceregel toevoegen
- Locatie: Volledige headers
- Vergelijkingstype: Bevat geen tekst
- Inhoud: X-Scribe-Processed
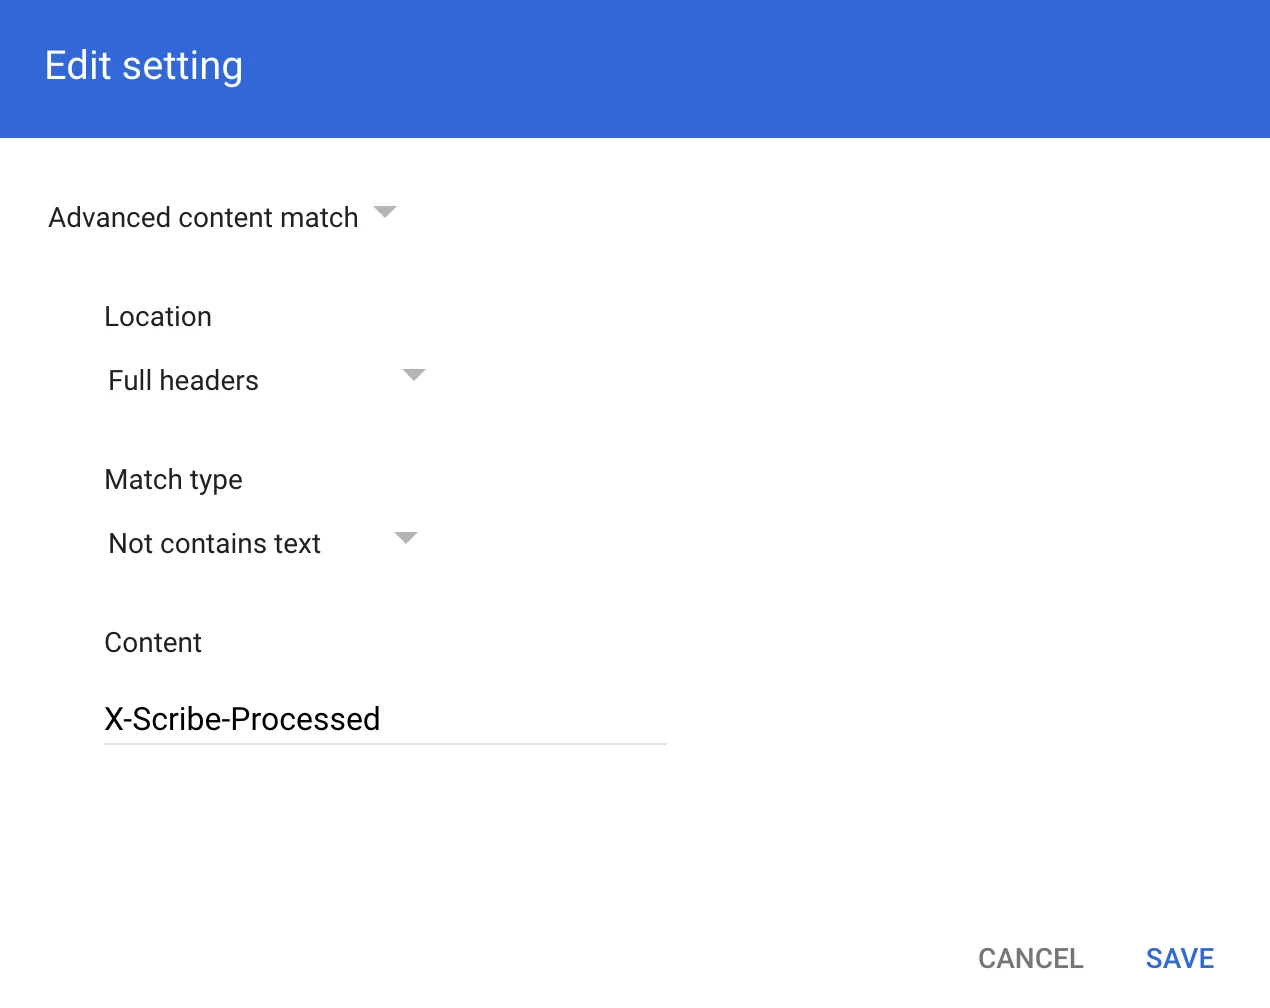
Compliance rule expression modal
.*@google\.com$.DKIM configureren
Knop Configure DKIM in Scribe
Teamhandtekeningen installeren
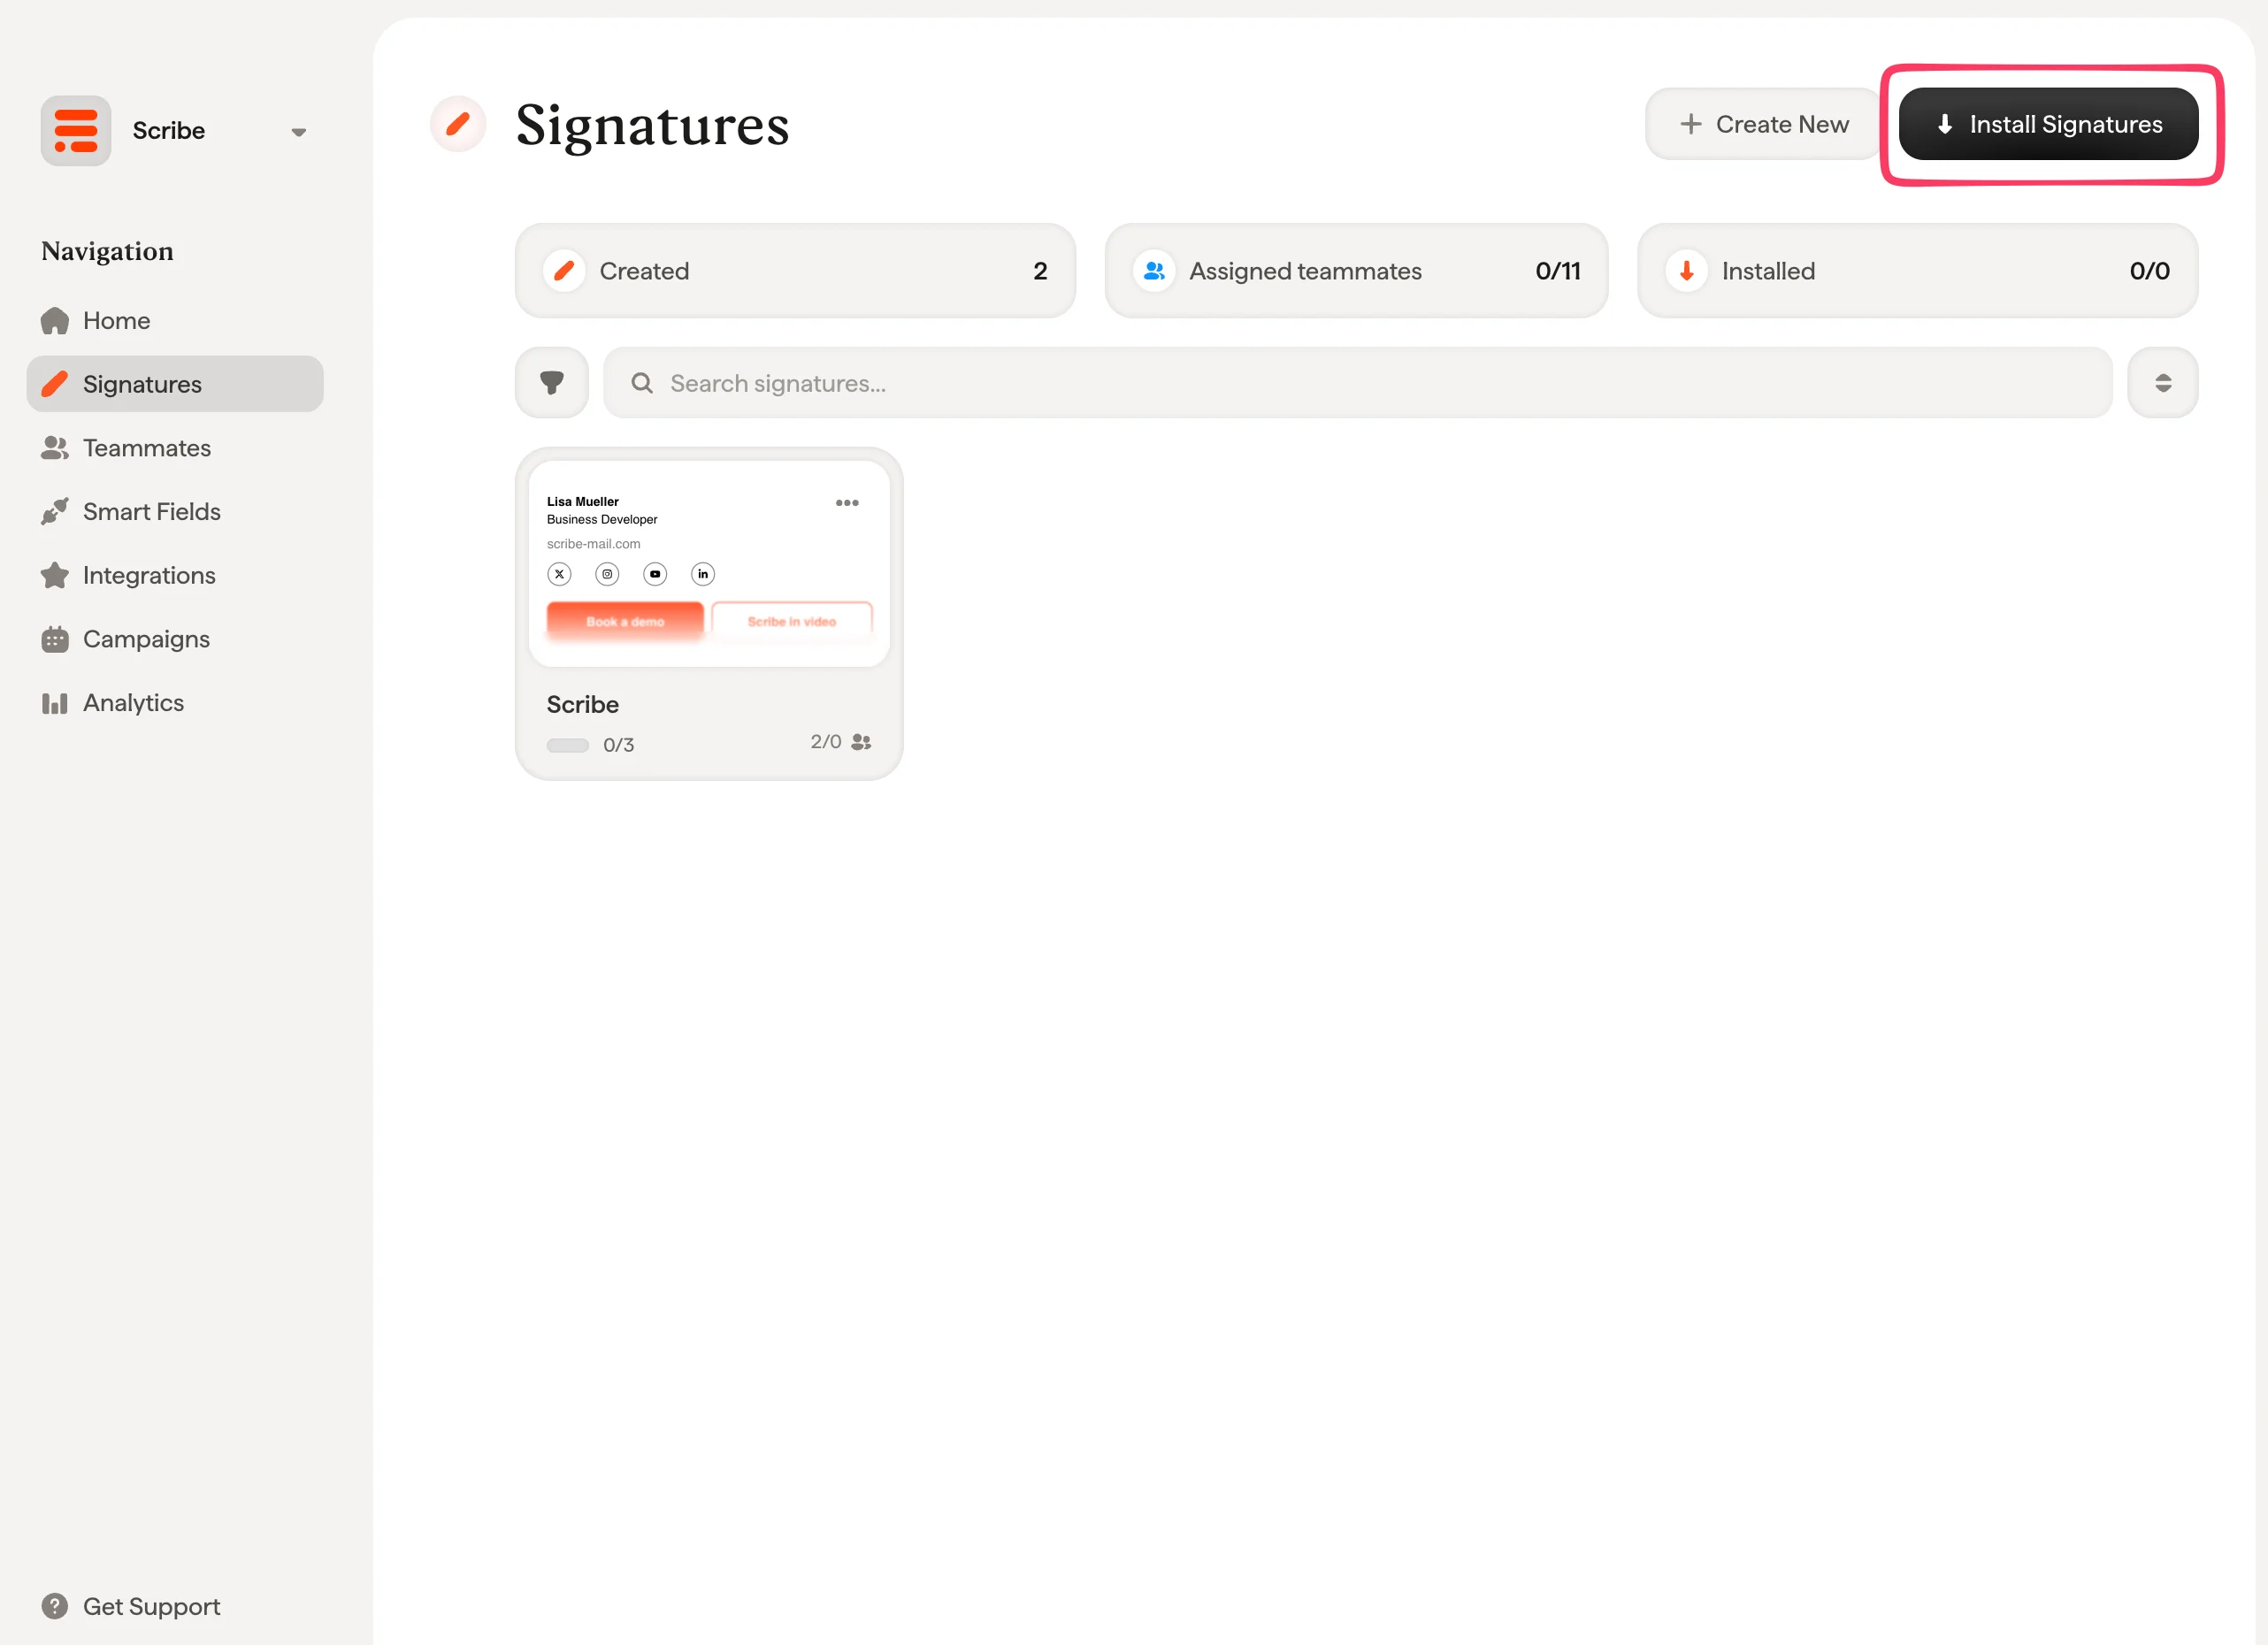
Handtekeningenlijst in Scribe met de knop Install Signatures
FAQ over IT en beveiliging
Vragen die het vaakst opkomen wanneer een IT-team deze integratie beoordeelt.Welke e-mails worden via Scribe gerouteerd?
Welke e-mails worden via Scribe gerouteerd?
- Berichten waarvan de volledige headers al
X-Scribe-Processedbevatten, zodat niets twee keer wordt verwerkt. - Berichten waarvan de envelope sender overeenkomt met
.*@google\.com$. Dit betreft systeemmail van Google, zoals ontvangstbevestigingen van Google Forms. De SMTP-relay van Google weigert die e-mail als die via Scribe wordt gerouteerd. - Berichten waarvan het From-adres overeenkomt met
.*@google\.com$. Dit betreft e-mail die Google namens een teamlid verstuurt, zoals herinneringen van Google Calendar. Scribe kan niet ondertekenen voor google.com, waardoor die e-mail niet voldoet aan het DMARC-beleid van google.com als die via Scribe wordt gerouteerd.
550 5.7.26 Unauthenticated email from google.com is not accepted due to domain's DMARC policy. Bewerk de regel in Google Admin en voeg de expressie voor de Sender-header toe om deze meldingen te stoppen.Is de verbinding met Scribe versleuteld?
Is de verbinding met Scribe versleuteld?
Wat laten we door de firewall toe?
Wat laten we door de firewall toe?
Heeft routering via Scribe invloed op SPF, DKIM of DMARC?
Heeft routering via Scribe invloed op SPF, DKIM of DMARC?
- Een nieuwe
DKIM-Signature, ondertekend met een sleutel die Scribe voor je domein genereert en alsscribe._domainkey-record publiceert. Deze handtekening omvat de headersFrom,To,Cc,SubjectenMessage-ID, samen met de berichtinhoud. - Een ARC-keten (RFC 8617):
ARC-Authentication-Results,ARC-Message-SignatureenARC-Seal. Deze leggen de authenticatieresultaten vast die het bericht bevatte toen Scribe het ontving. Zo herkent de ontvangende server dat een geautoriseerde tussenpartij het bericht heeft gewijzigd, in plaats van de wijziging als ongeoorloofde manipulatie te beschouwen.
Wat voorkomt dat een bericht twee keer wordt verwerkt?
Wat voorkomt dat een bericht twee keer wordt verwerkt?
X-Scribe-Processed-header, en de regel voor contentcompliance matcht alleen berichten waarvan de volledige headers deze niet bevatten. Een bericht dat terugkomt van Scribe matcht dus niet meer en wordt normaal bezorgd.Als tweede beveiliging controleert Scribe of de berichttekst al een handtekening bevat voordat het er een invoegt. Een bericht dat Scribe twee keer bereikt, wordt dus toch met één handtekening verzonden.Waarom zien teamleden de handtekening niet tijdens het opstellen?
Waarom zien teamleden de handtekening niet tijdens het opstellen?
Krijgen antwoorden en interne e-mails een andere handtekening?
Krijgen antwoorden en interne e-mails een andere handtekening?
- Bij antwoord, wanneer het onderwerp begint met een antwoord- of doorstuurprefix zoals
Re:,Fw:ofFwd:, inclusief de gelokaliseerde equivalenten. - Intern, wanneer elke ontvanger op hetzelfde domein zit als de afzender.
- Primair in alle andere gevallen.
Wat doet Scribe met de inhoud van onze e-mails?
Wat doet Scribe met de inhoud van onze e-mails?
Hoe draaien we het terug?
Hoe draaien we het terug?
Gerelateerde artikelen
- Integratieoverzicht: alle manieren om Scribe-handtekeningen uit te rollen, in de cloud of aan de serverzijde.
- Microsoft 365 (serverzijde): leid e-mail via Scribe voor dekking op alle apparaten.
- Handtekeningvarianten: varianten bij antwoord en interne varianten voor Outlook en de serverzijde.