

Slik fungerer det
Installasjon på serversiden endrer e-postrutingen din, ikke innboksene til kollegene dine. Ingenting installeres på enhetene deres, og ingen tilleggsmodul kjører i e-postklienten. I stedet legger oppsettet nedenfor til ett ekstra ledd i utgående e-postflyt, og signaturen legges til hver melding mens den er under overføring.- En kollega sender en e-post. Exchange Online tar imot den fra hvilken som helst klient eller enhet de brukte, slik at den samme regelen dekker web, skrivebord, Apple Mail, iOS og Android. Verktøy som sender via en kollegas postboks er også dekket: HubSpot-salgs-e-poster, og alle andre CRM- eller sekvenseringsverktøy som er koblet til postboksen, plukker opp signaturen uten ekstra oppsett, så lenge Fra-adressen tilhører en kollega hvis signatur du har installert. Et verktøy som sender fra sine egne servere i stedet for gjennom Exchange Online, for eksempel HubSpot markedsførings-e-post, når aldri denne regelen og får ingen signatur.
- Exchange Online ruter meldingen til Scribe. E-postflytregelen du oppretter nedenfor matcher avsendere som befinner seg innenfor organisasjonen din og omdirigerer dem til den utgående koblingen, som ruter til smartverten
smtp.server.scribe-mail.comover TLS. - Scribe legger til signaturen. Scribe setter inn kollegaens publiserte signatur, velger riktig variant for konteksten, signerer deretter meldingen på nytt slik at den fortsatt autentiseres etter endringen, og stempler den med en
X-Scribe-Processed-header. - Meldingen returnerer til Exchange Online. Scribe leverer den tilbake gjennom den innkommende koblingen, som er konfigurert til å bare akseptere tilkoblinger fra Scribes to IP-adresser.
- Exchange Online leverer den.
X-Scribe-Processed-headeren matcher regelens unntak, så regelen utløses ikke en gang til, og meldingen sendes ut til mottakeren på samme måte som enhver annen melding.
X-Scribe-Processed, en rutingheader som forteller reléet hvor meldingen skal leveres tilbake, en oppdatert DKIM-Signature, en ARC-kjede, og Content-Type som samsvarer med den omskrevne meldingsteksten. Mottakerne dine, emnet, vedleggene og teksten kollegaen din skrev, sendes videre uendret.
Installasjonsveiledning
Forutsetninger
- Microsoft 365-administratortilgang (Exchange administrasjonssenter)
- Minst én signatur opprettet i Scribe
Opprett en utgående kobling
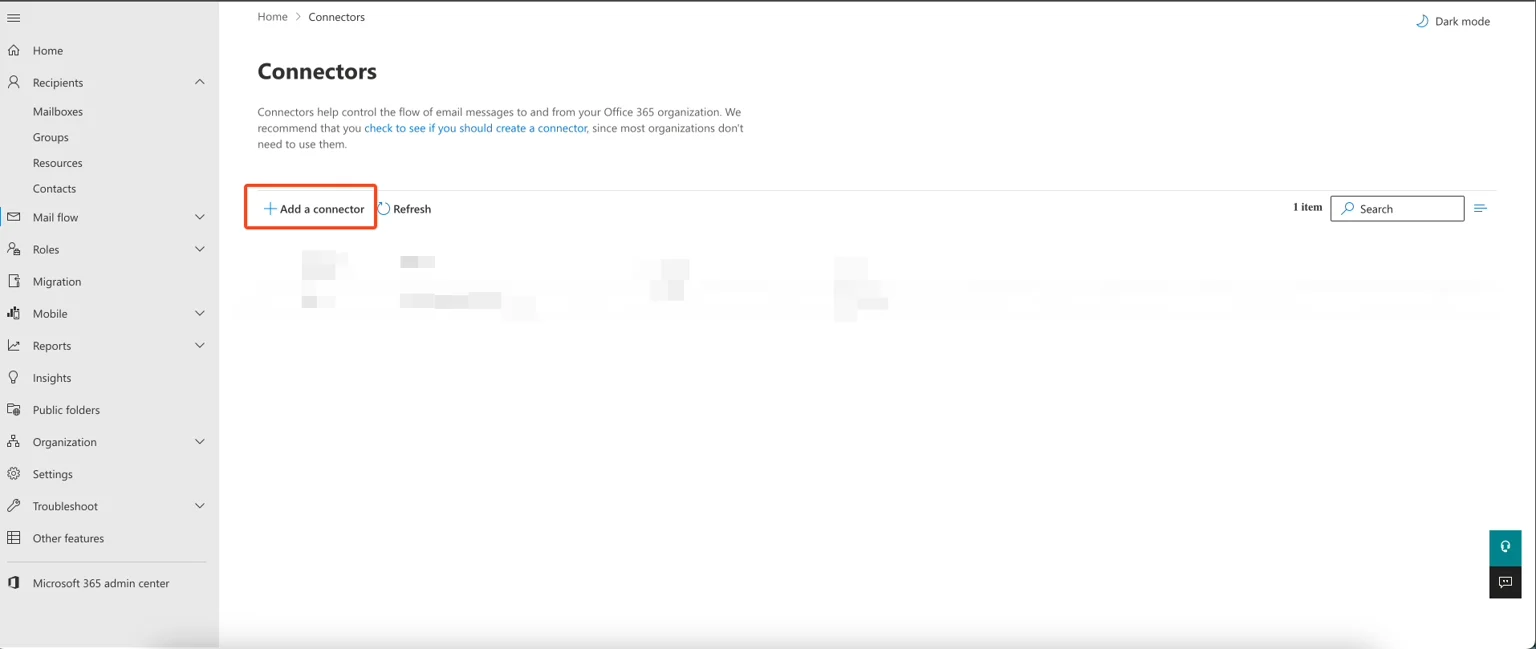
Exchange-administrator: Koblinger-siden
Velg tilkoblingstype
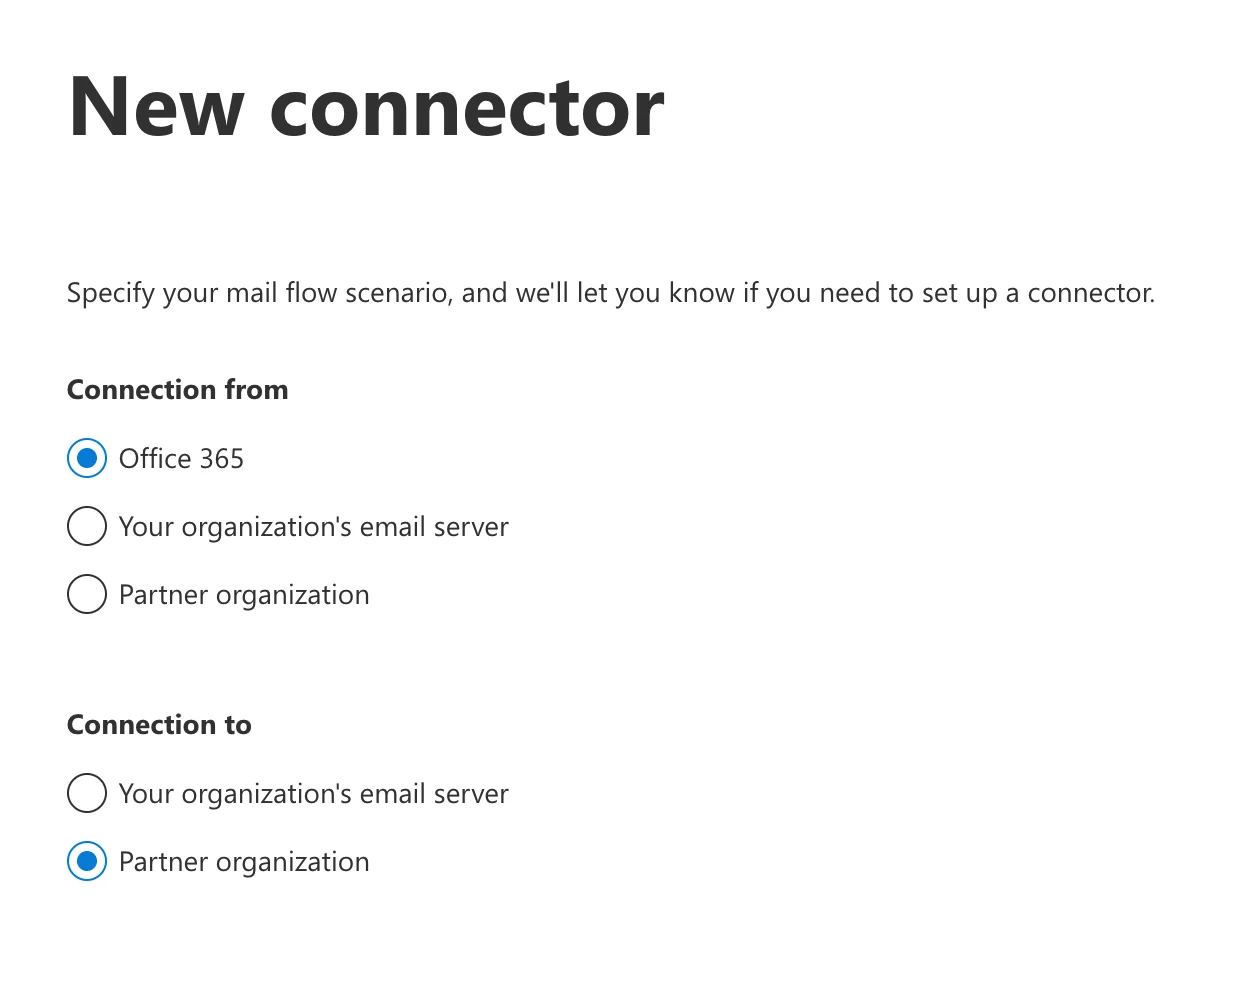
Ny kobling: Valg av tilkoblingstype
Konfigurer koblingsdetaljer
- Navn:
Scribe signature outbound - Beskrivelse:
Scribe signature outbound
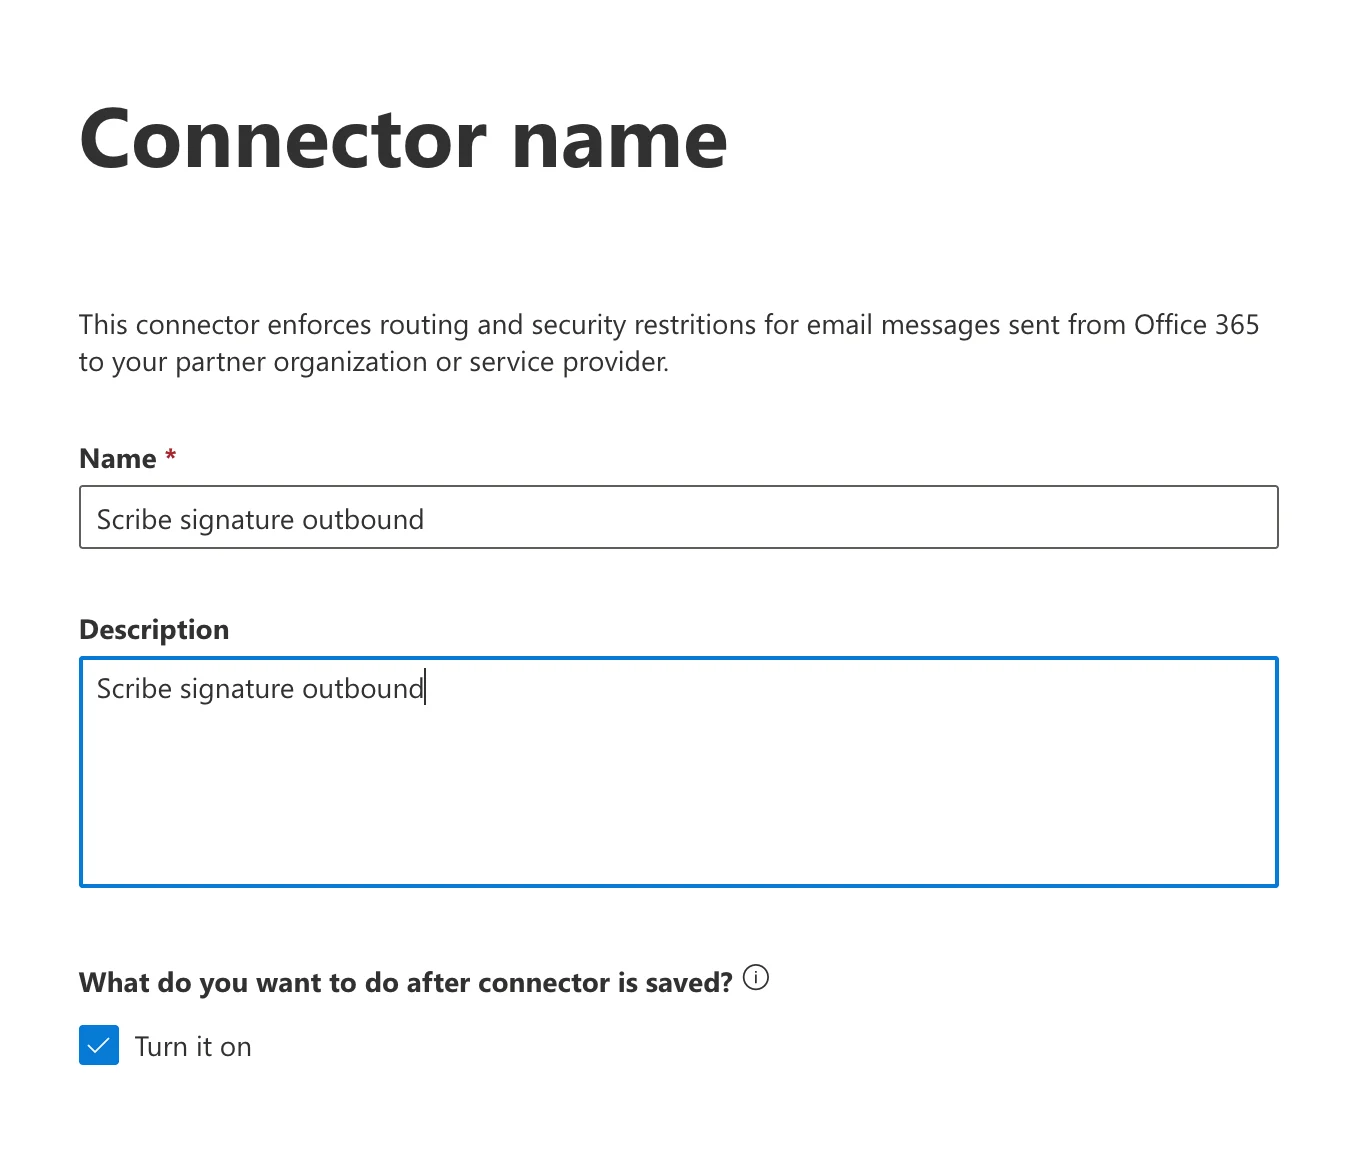
Koblingsnavn og beskrivelse
Velg bruk av kobling
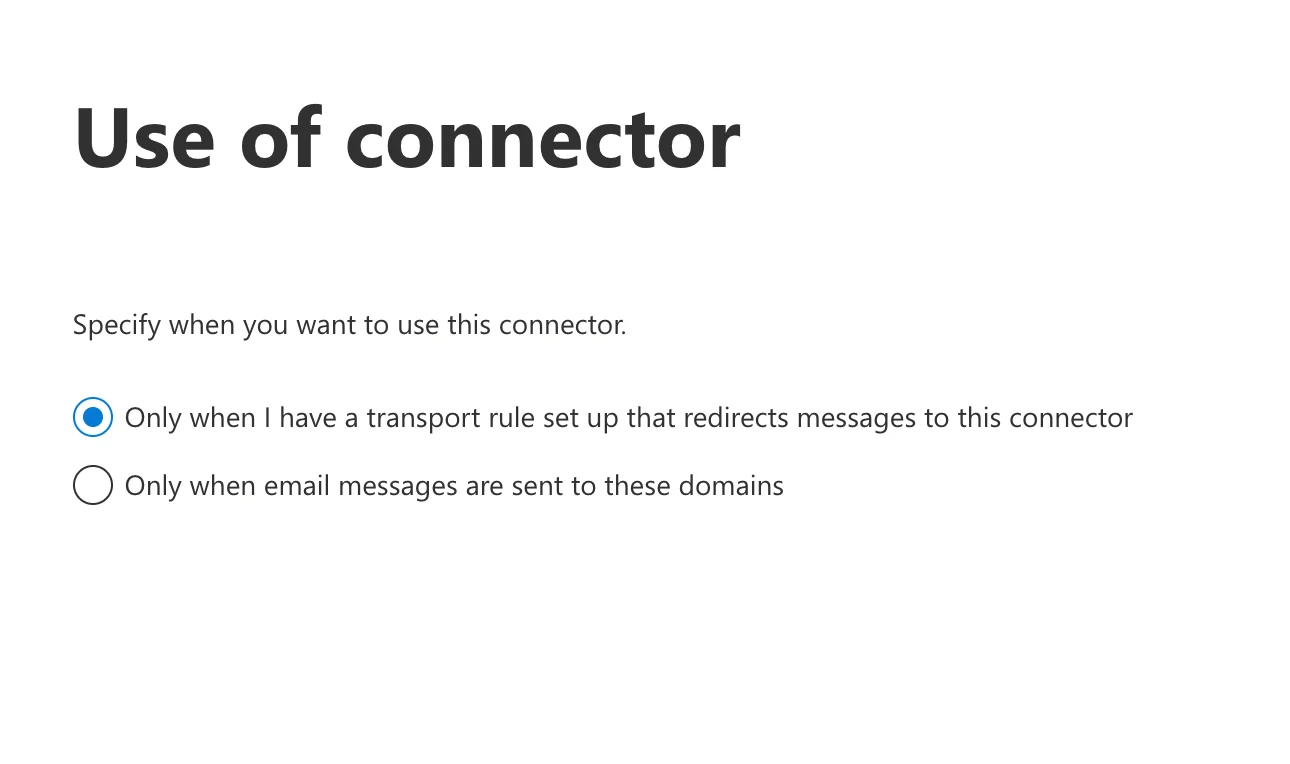
Bruk av valg for koblingsbruk
Konfigurer ruting
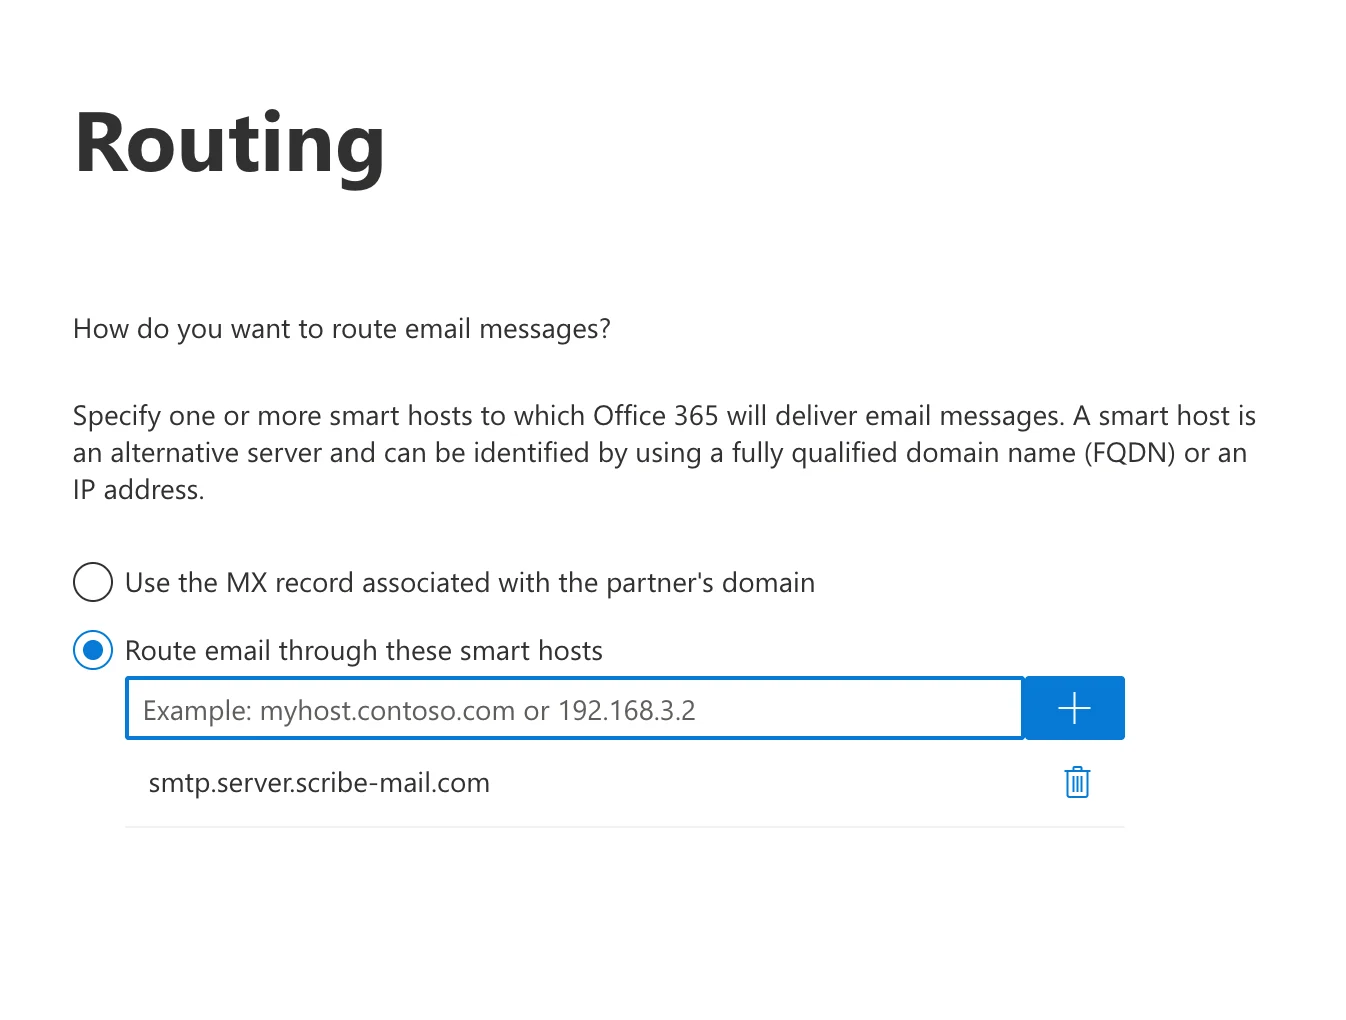
Rutingkonfigurasjon med Scribe smart host
Konfigurer sikkerhetsbegrensninger
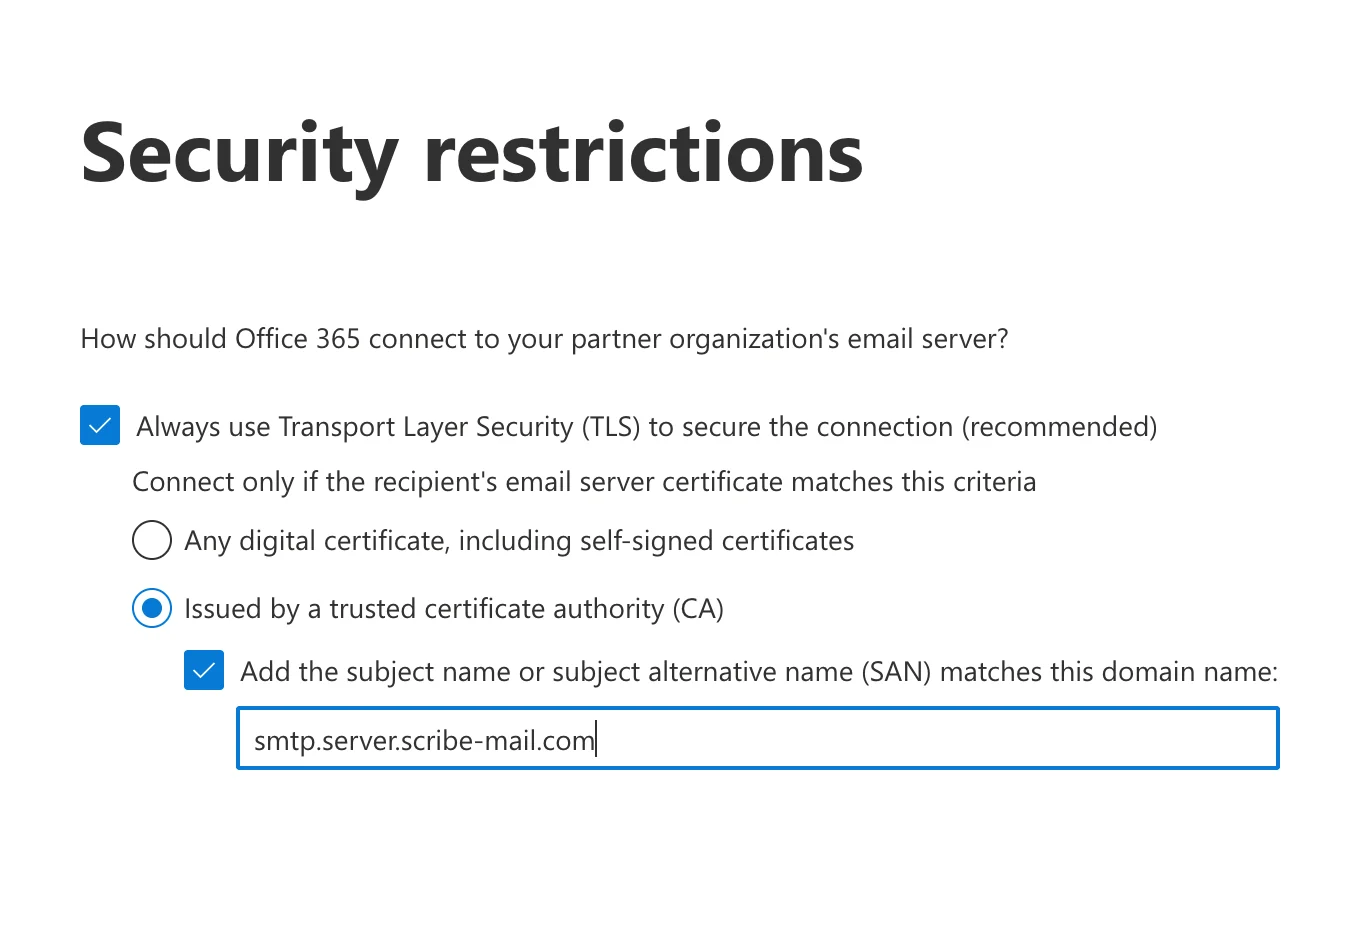
Sikkerhetsbegrensninger: TLS-konfigurasjon
Valider koblingen
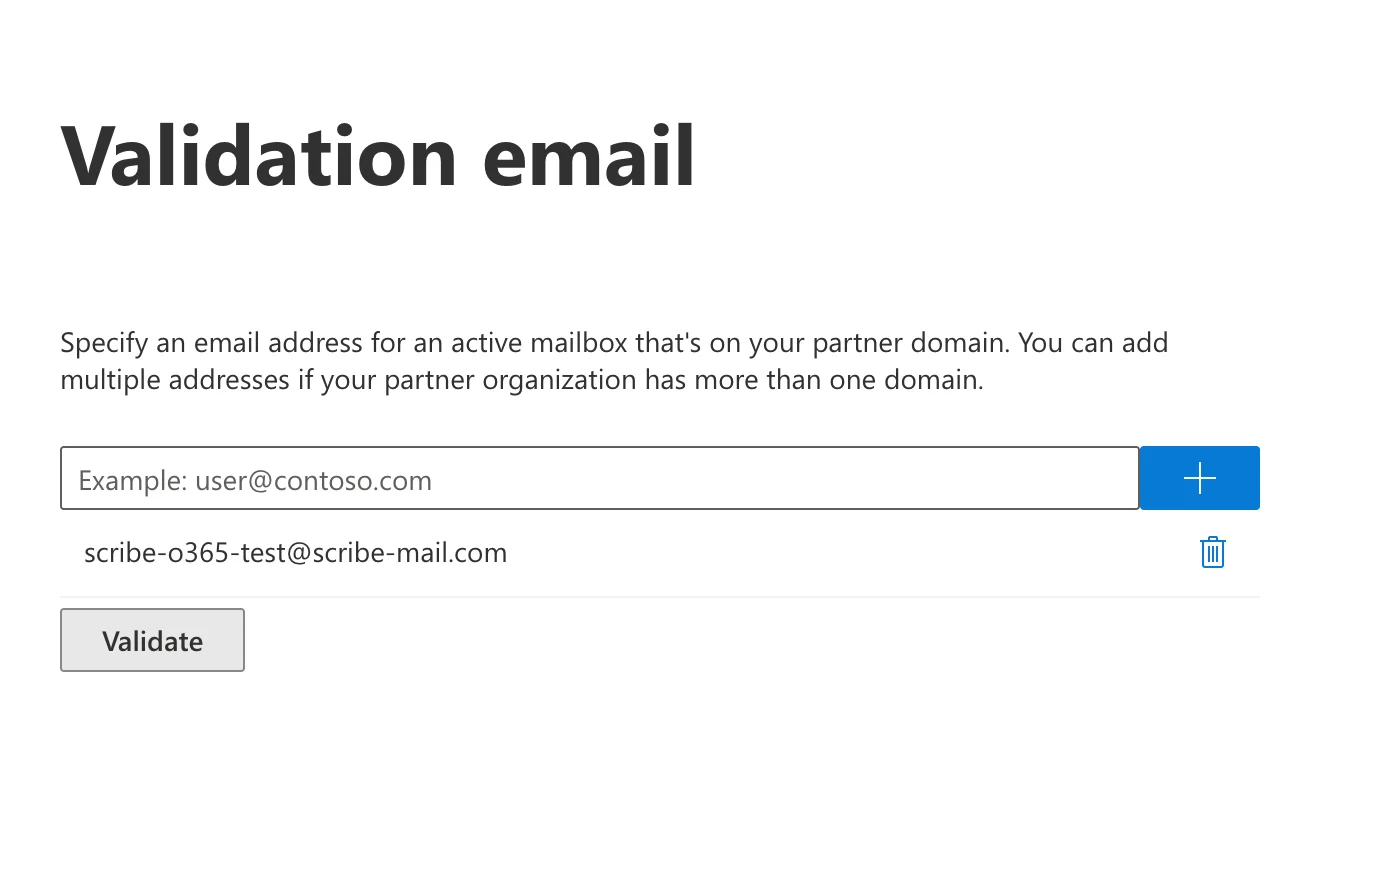
Konfigurasjon av valideringse-post
Opprett en innkommende kobling
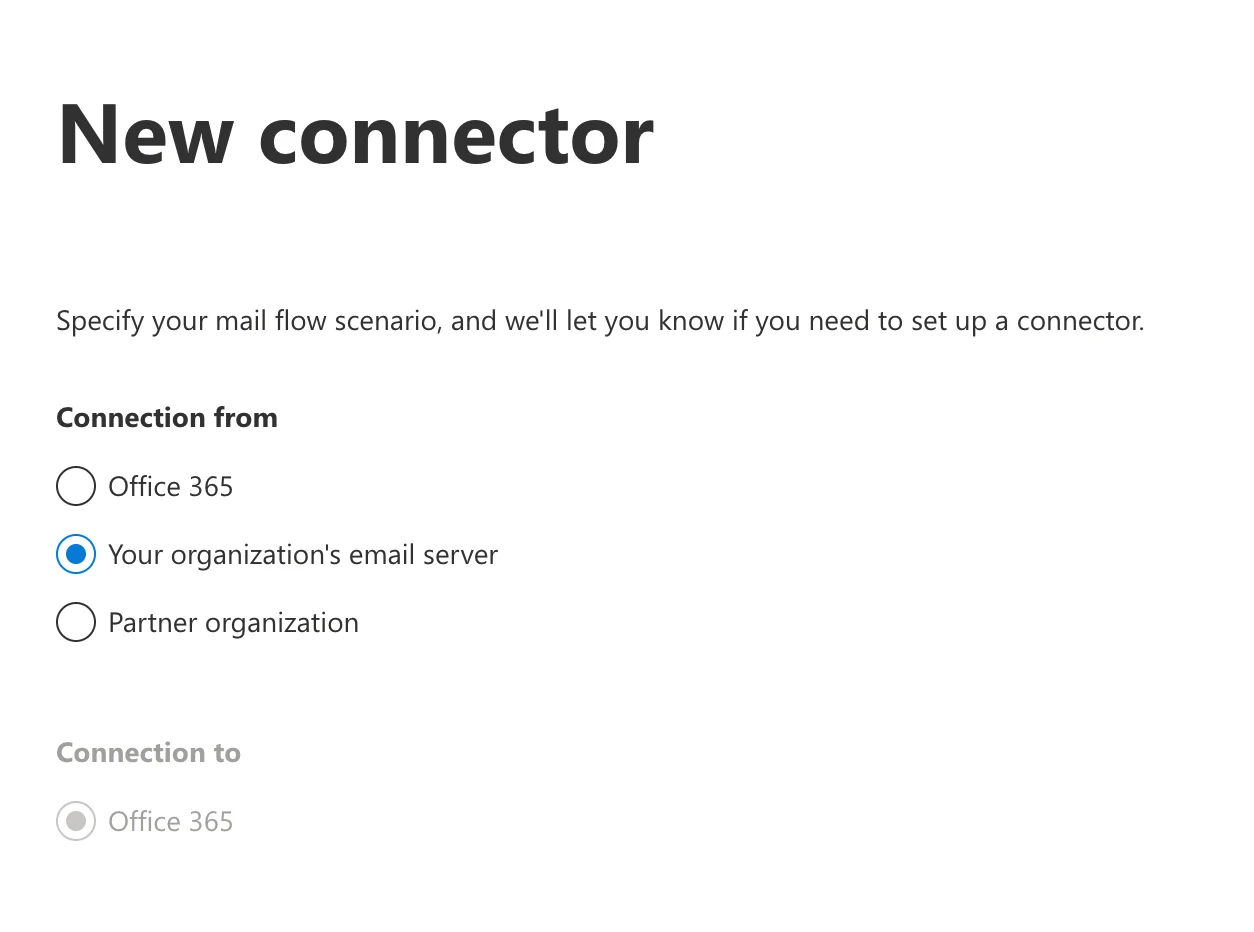
Ny innkommende kobling: Valg av tilkoblingstype
Konfigurer detaljer for innkommende kobling
- Navn:
Scribe signature inbound - Beskrivelse:
Scribe signature inbound
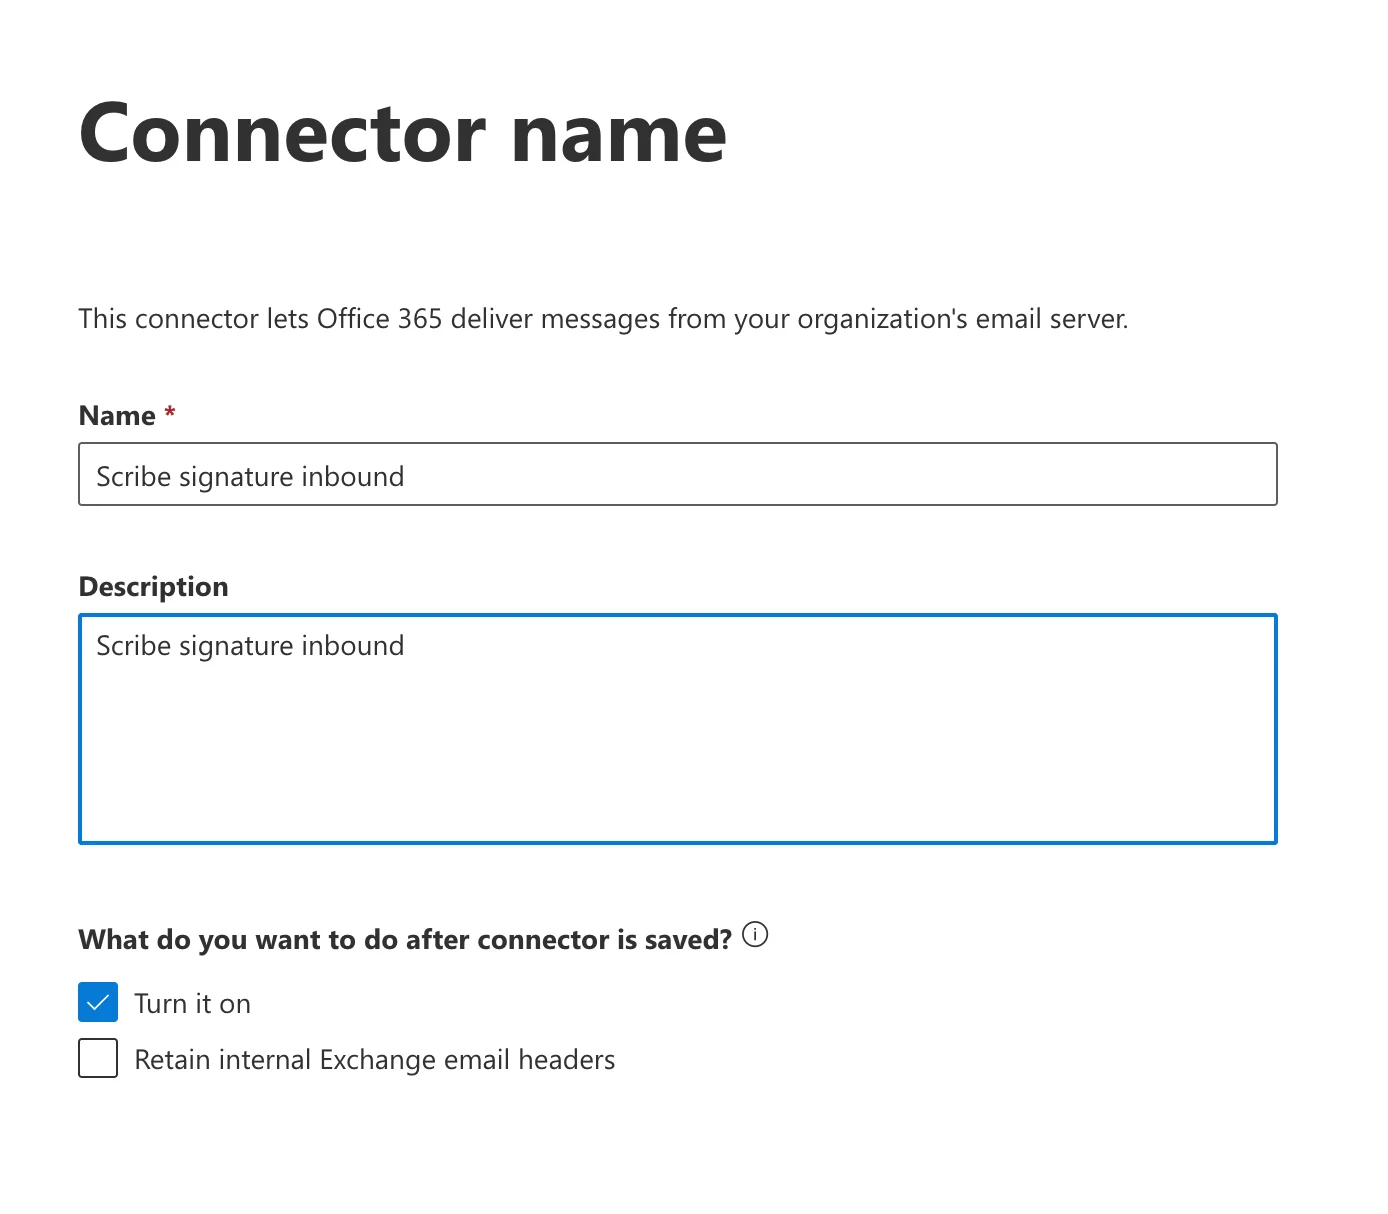
Navn og beskrivelse for inngående kobling
Autentiser sendt e-post
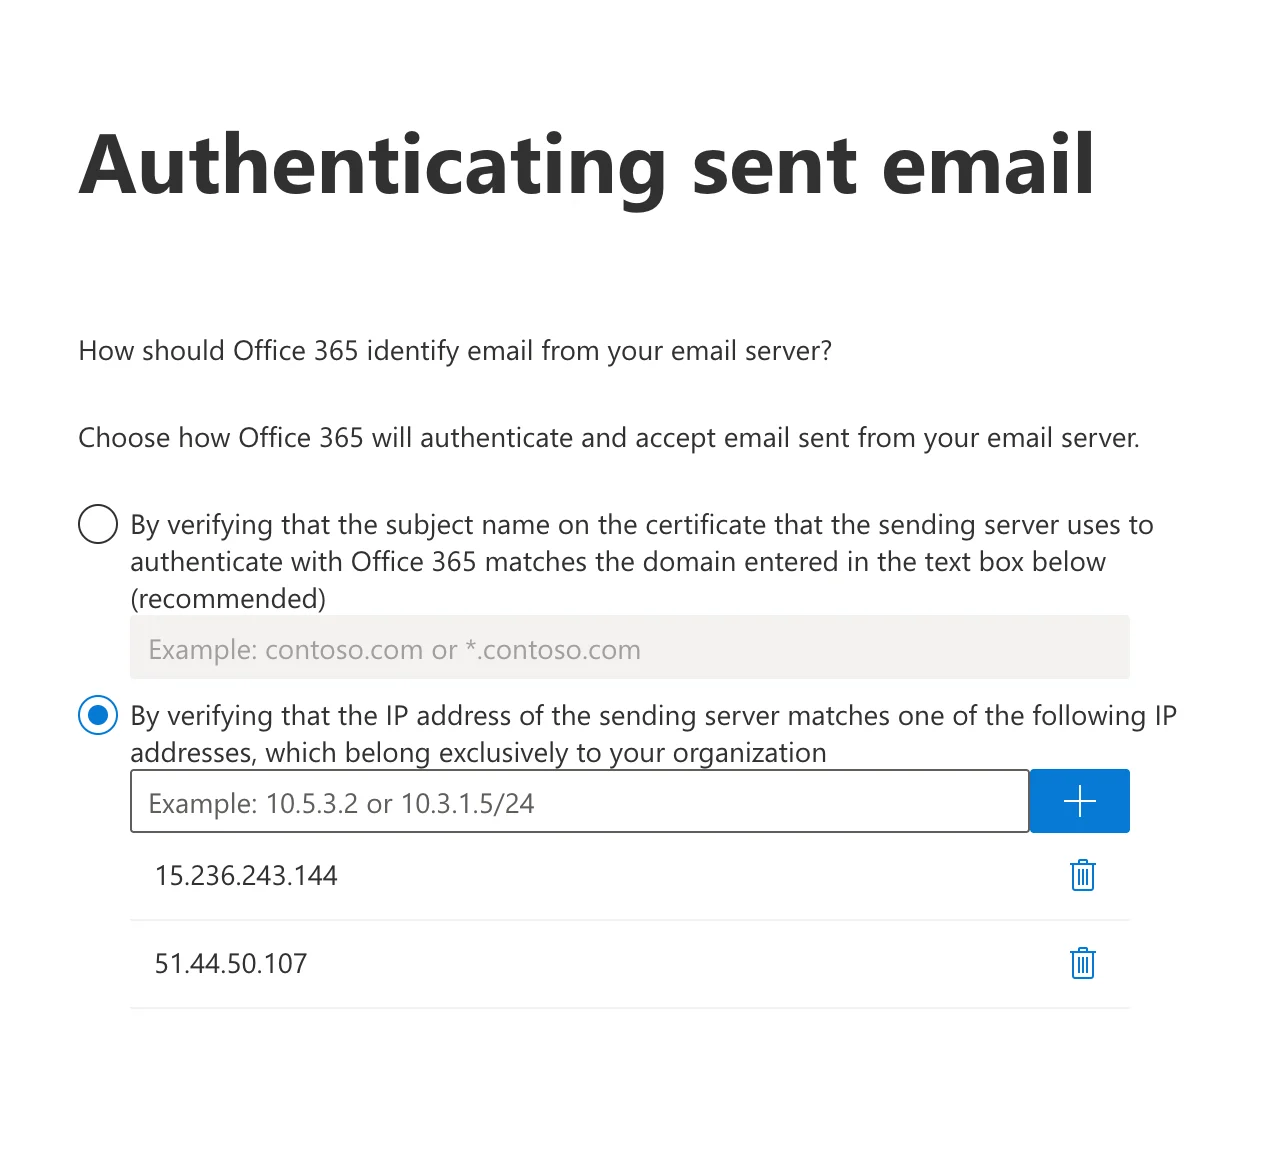
Autentisering av sendt e-post: IP-verifisering
Opprett en regel for e-postflyt
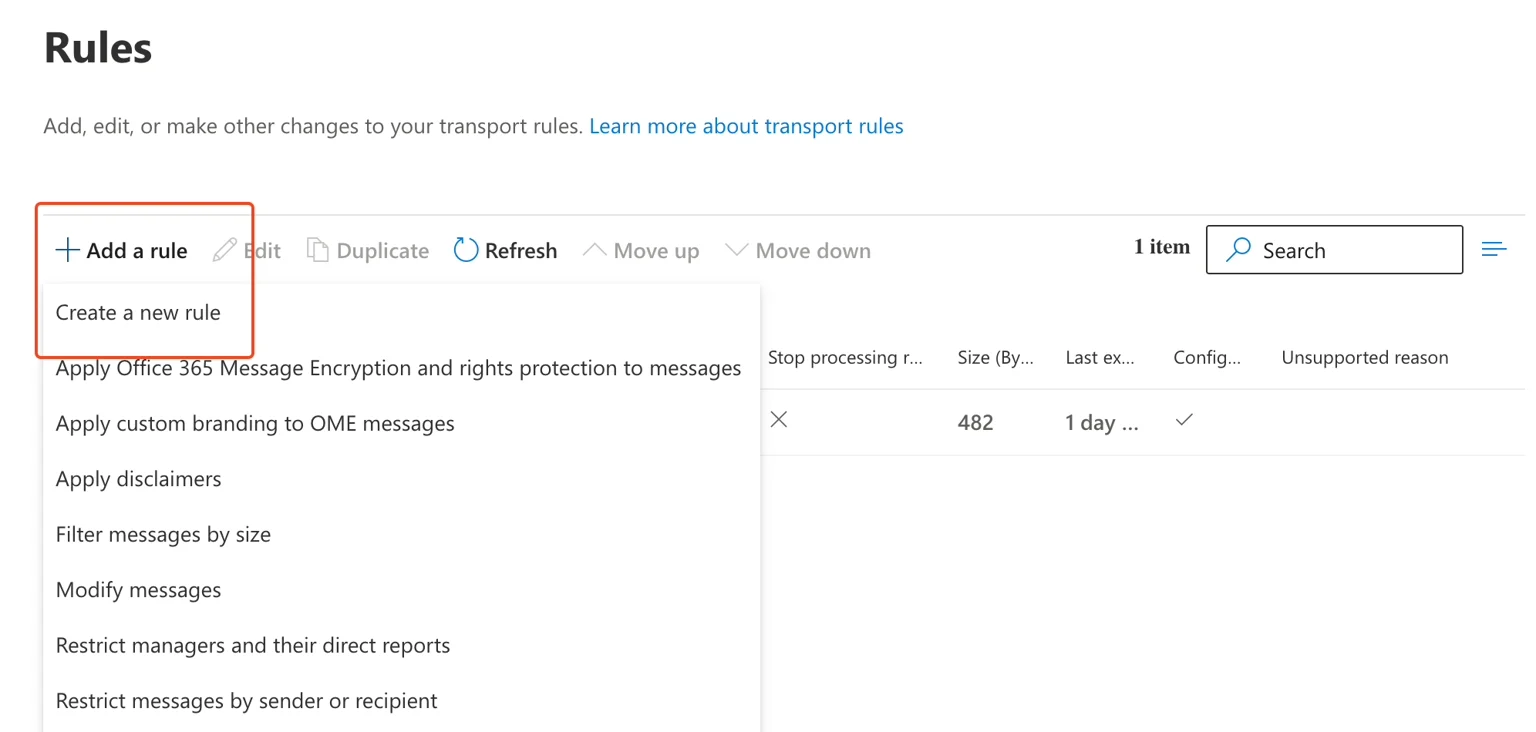
Regelside: Opprett en ny regel
Angi regelbetingelser
- Navn:
Route outbound mail via Scribe Signature - Bruk denne regelen hvis: Avsenderen → er ekstern/intern → Avsenderen befinner seg “InOrganization”
- Gjør følgende: Omdiriger meldingen til → følgende kobling → velg “Scribe signature outbound”
- Unntatt hvis: Meldingshodene → samsvarer med disse tekstmønstrene →
X-Scribe-Processedmeldingshode samsvarer medProcessed
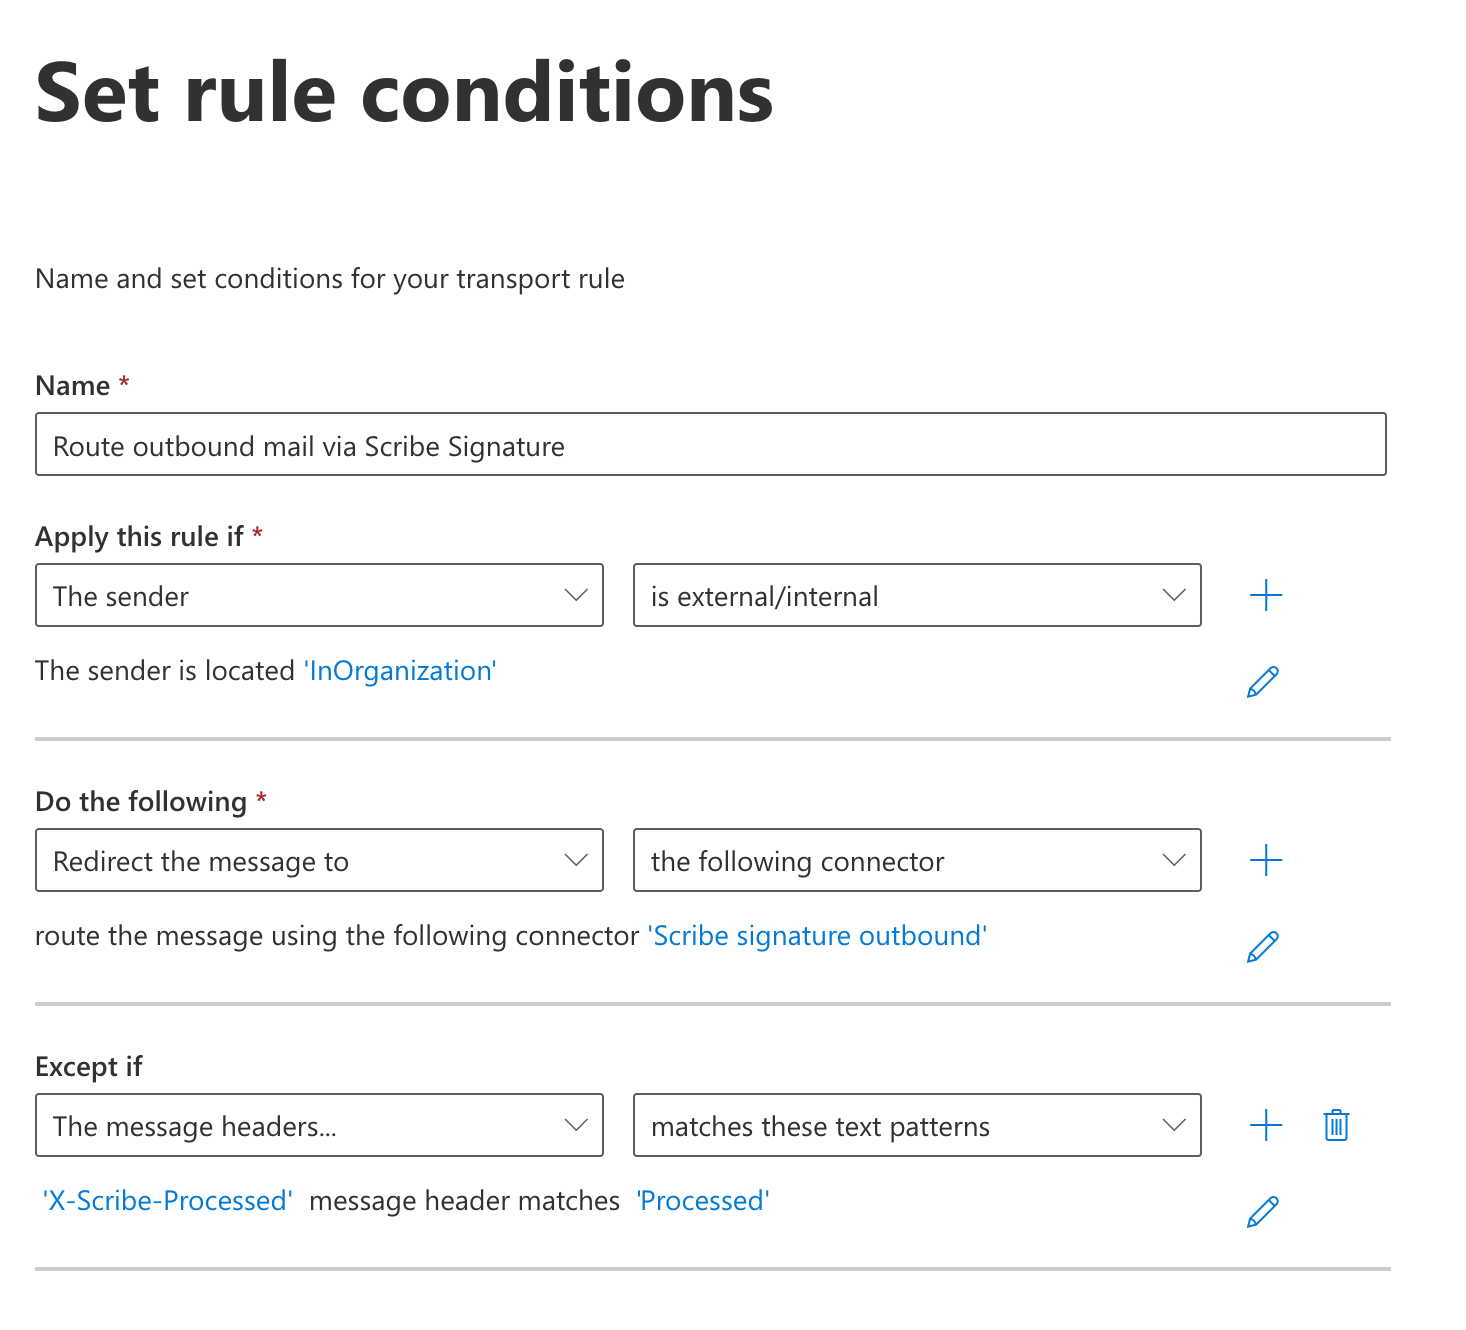
Skjema for regelbetingelser
Aktiver regelen
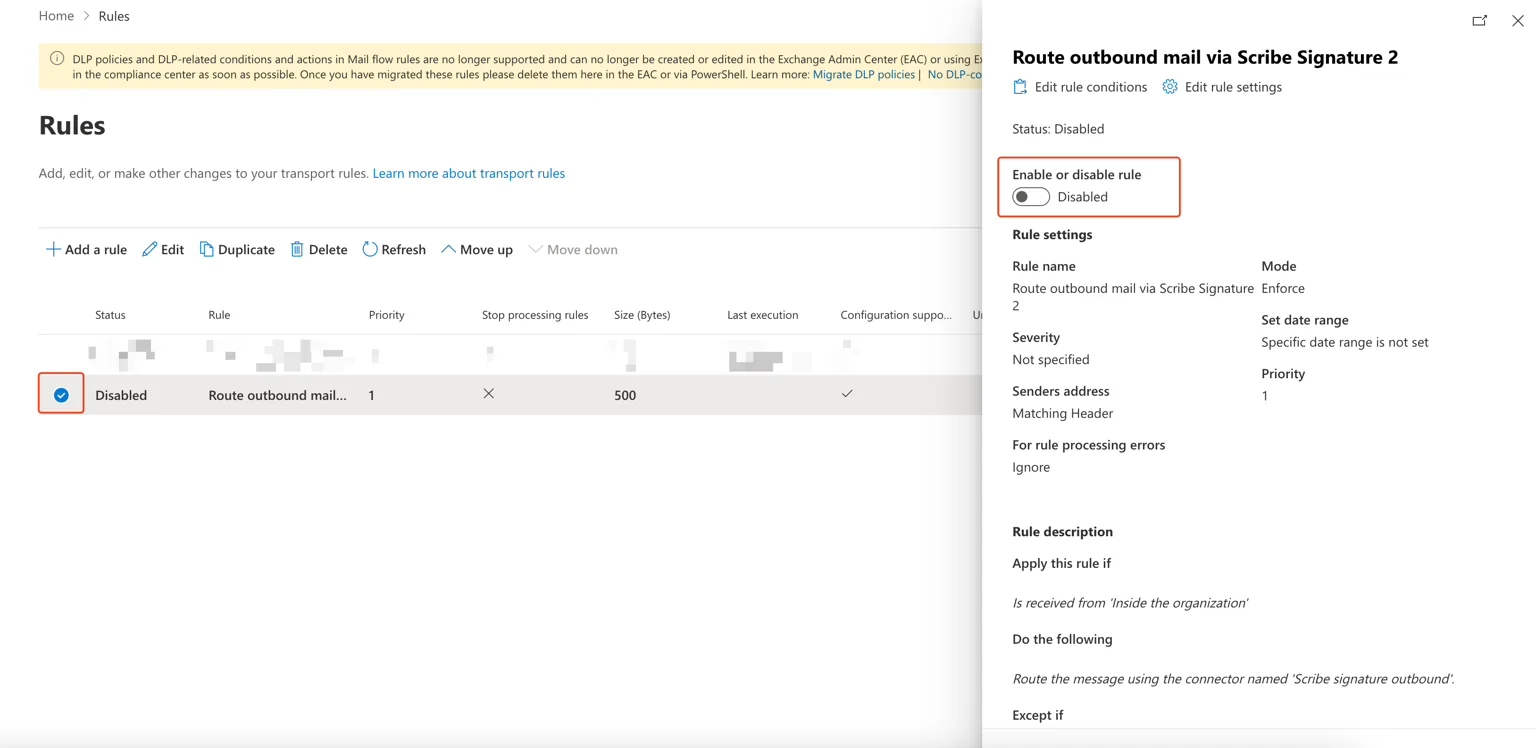
Aktiver e-postflytregelen
Konfigurer DKIM
Konfigurer DKIM-knapp i Scribe
Installer team-signaturer
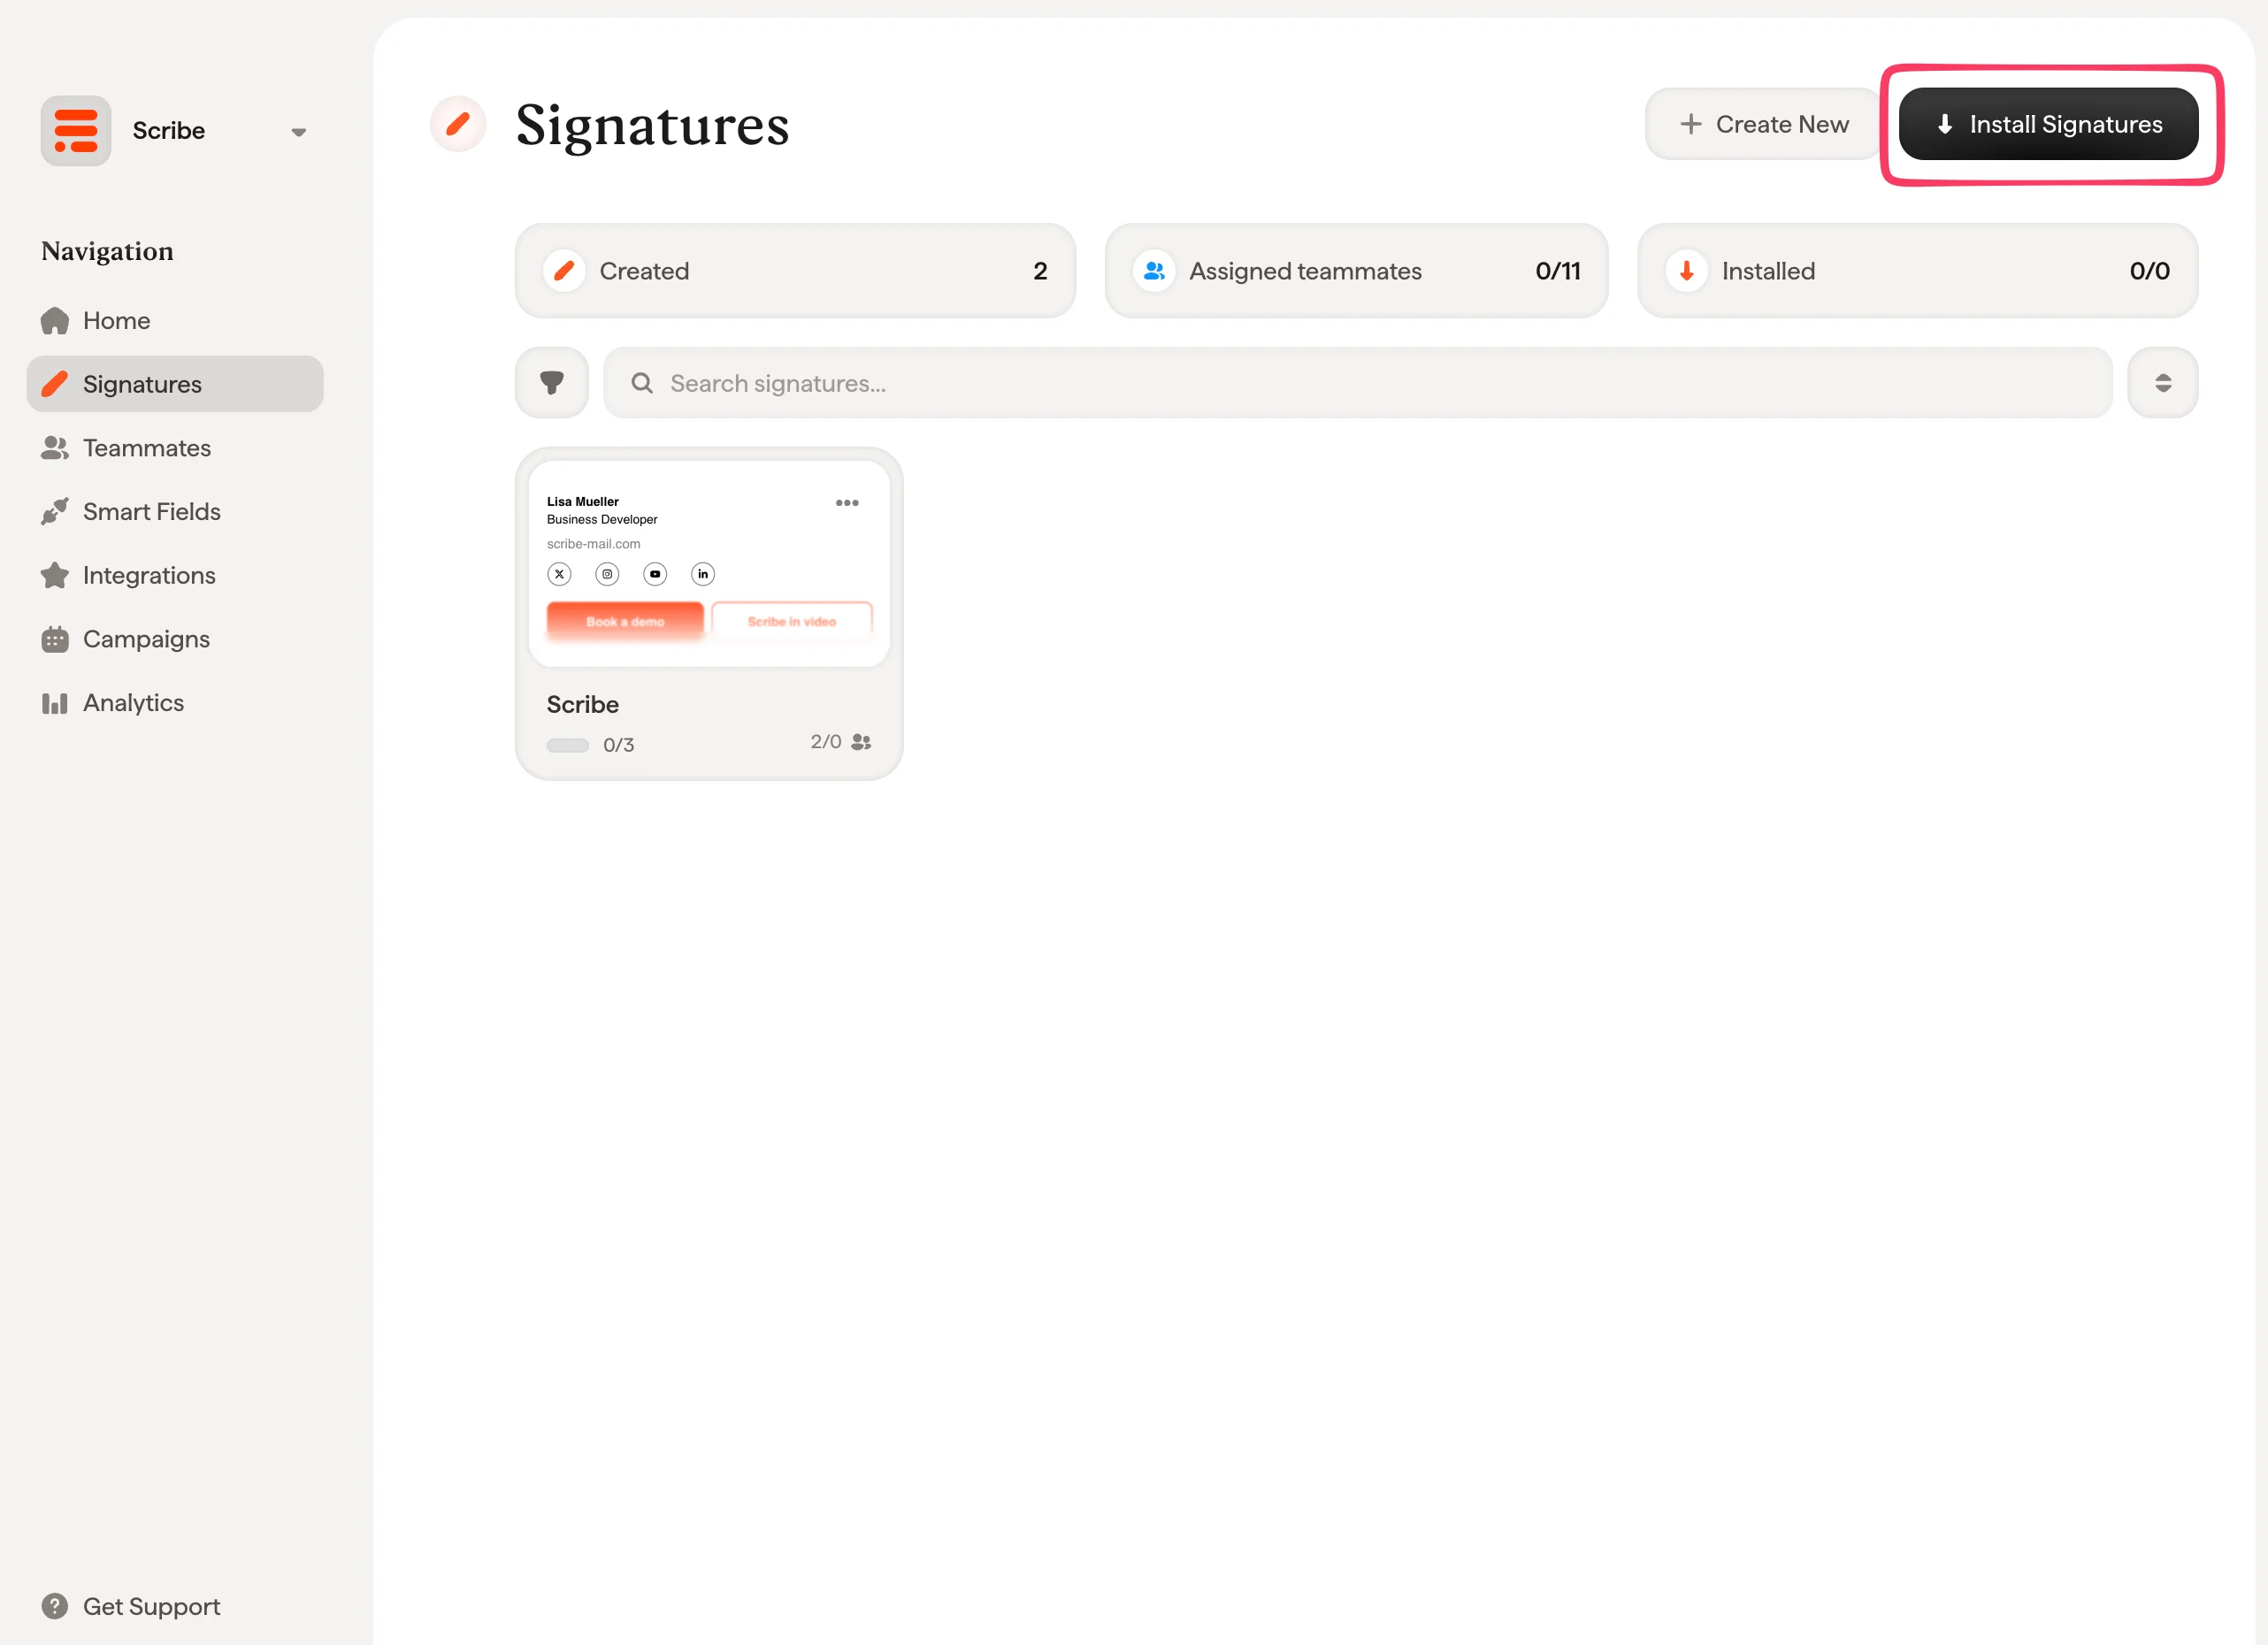
Scribe-signaturliste med Installer signaturer-knappen
FAQ for IT og sikkerhet
Spørsmål som oftest dukker opp når et IT-team vurderer denne integrasjonen.Hvilke e-poster rutes gjennom Scribe?
Hvilke e-poster rutes gjennom Scribe?
InOrganization. E-post som kommer fra utenfor tenantet ditt blir aldri omdirigert til Scribe.Regelen har også ett unntak, som settes når du fyller ut regelbetingelsene: meldinger som allerede er merket med X-Scribe-Processed-headeren blir hoppet over, slik at ingenting behandles to ganger.Er tilkoblingen til Scribe kryptert?
Er tilkoblingen til Scribe kryptert?
smtp.server.scribe-mail.com. Den innkommende konnektoren aksepterer kun e-post tilbake fra Scribes egne IP-adresser.Hva må vi tillate gjennom brannmuren?
Hva må vi tillate gjennom brannmuren?
Påvirker ruting gjennom Scribe SPF, DKIM eller DMARC?
Påvirker ruting gjennom Scribe SPF, DKIM eller DMARC?
- En fersk
DKIM-Signature, signert med en nøkkel Scribe genererer for domenet ditt og publiserer som enscribe._domainkey-oppføring. Den dekker headerneFrom,To,Cc,SubjectogMessage-IDsammen med meldingsinnholdet. - En ARC-kjede (RFC 8617):
ARC-Authentication-Results,ARC-Message-SignatureogARC-Seal. Disse registrerer autentiseringsresultatene meldingen hadde da Scribe mottok den, slik at en mottakende server kan se at en autorisert mellomledd endret den, i stedet for å tolke endringen som manipulering.
Hva hindrer at en melding blir behandlet to ganger?
Hva hindrer at en melding blir behandlet to ganger?
X-Scribe-Processed-header, og e-postflytregelen har et unntak for meldinger hvis headere samsvarer med den, slik at en melding som kommer tilbake fra Scribe ikke lenger utløser omdirigeringen.Som en ekstra sikkerhet sjekker Scribe om meldingen allerede har en signatur før den setter inn en ny. En melding som når den to ganger, sendes fortsatt ut med kun én signatur.The connector validation failed. Is the setup broken?
The connector validation failed. Is the setup broken?
scribe-o365-test@scribe-mail.com, og den fullføres ikke alltid, selv når rutingen er riktig. Du kan lagre koblingen og fortsette. Bekreft heller oppsettet ved å sende en ekte e-post når e-postflytregelen er aktivert, og kontrollere at mottakeren ser signaturen.Why can't teammates see the signature while composing?
Why can't teammates see the signature while composing?
Do replies and internal emails get a different signature?
Do replies and internal emails get a different signature?
- Ved svar, når emnet starter med et svar- eller videresendingsprefiks som
Re:,Fw:ellerFwd:, inkludert de lokaliserte tilsvarende. - Intern, når alle mottakerne er på samme domene som avsenderen.
- Primær i alle andre tilfeller.
Hva gjør Scribe med e-postinnholdet vårt?
Hva gjør Scribe med e-postinnholdet vårt?
Hvordan ruller vi det tilbake?
Hvordan ruller vi det tilbake?
Relaterte artikler
- Oversikt over integrasjoner: alle måtene å distribuere Scribe-signaturer på, i skyen eller på serversiden.
- Google Workspace (serverside): rut e-post gjennom Scribe for dekning på alle enheter.
- Signaturvarianter: svar- og interne varianter for Outlook og serverside.