

Cómo funciona
La instalación del lado del servidor modifica el enrutamiento del correo, no los buzones de los miembros de tu equipo. No se instala nada en sus dispositivos ni se ejecuta ningún complemento en su cliente de correo. En su lugar, la configuración descrita a continuación añade un salto adicional al flujo de correo saliente, y la firma se incorpora a cada mensaje mientras está en tránsito.- Un miembro del equipo envía un correo. Exchange Online lo acepta desde cualquier cliente o dispositivo que haya utilizado, de modo que la misma regla cubre web, escritorio, Apple Mail, iOS y Android. Las herramientas que envían a través del buzón de un miembro del equipo también quedan cubiertas: los correos de ventas de HubSpot, y cualquier otro CRM o secuenciador conectado al buzón, incorporan la firma sin configuración adicional, siempre que la dirección De pertenezca a un miembro del equipo cuya firma tengas instalada. Una herramienta que envía desde sus propios servidores en lugar de a través de Exchange Online, como el correo de marketing de HubSpot, nunca llega a esta regla y no recibe firma.
- Exchange Online enruta el mensaje a Scribe. La regla de flujo de correo que creas a continuación coincide con los remitentes ubicados dentro de tu organización y los redirige al conector de salida, que enruta al smart host
smtp.server.scribe-mail.comsobre TLS. - Scribe añade la firma. Scribe inserta la firma publicada del miembro del equipo, eligiendo la variante adecuada para el contexto, después vuelve a firmar el mensaje para que siga autenticándose tras el cambio, y lo marca con una cabecera
X-Scribe-Processed. - El mensaje vuelve a Exchange Online. Scribe lo devuelve a través del conector de entrada, que está configurado para aceptar conexiones únicamente desde las dos direcciones IP de Scribe.
- Exchange Online lo entrega. La cabecera
X-Scribe-Processedcoincide con la excepción de la regla, de modo que la regla no se activa una segunda vez y el mensaje sale hacia el destinatario igual que cualquier otro mensaje.
X-Scribe-Processed, un encabezado de enrutamiento que indica al relé dónde devolver el mensaje, un DKIM-Signature renovado, una cadena ARC y el Content-Type correspondiente al cuerpo reescrito. Los destinatarios, el asunto, los adjuntos y el texto redactado por el miembro de tu equipo pasan sin ninguna modificación.
Guía de instalación
Requisitos previos
- Acceso de administrador a Microsoft 365 (centro de administración de Exchange)
- Al menos una firma creada en Scribe
Crear un conector de salida
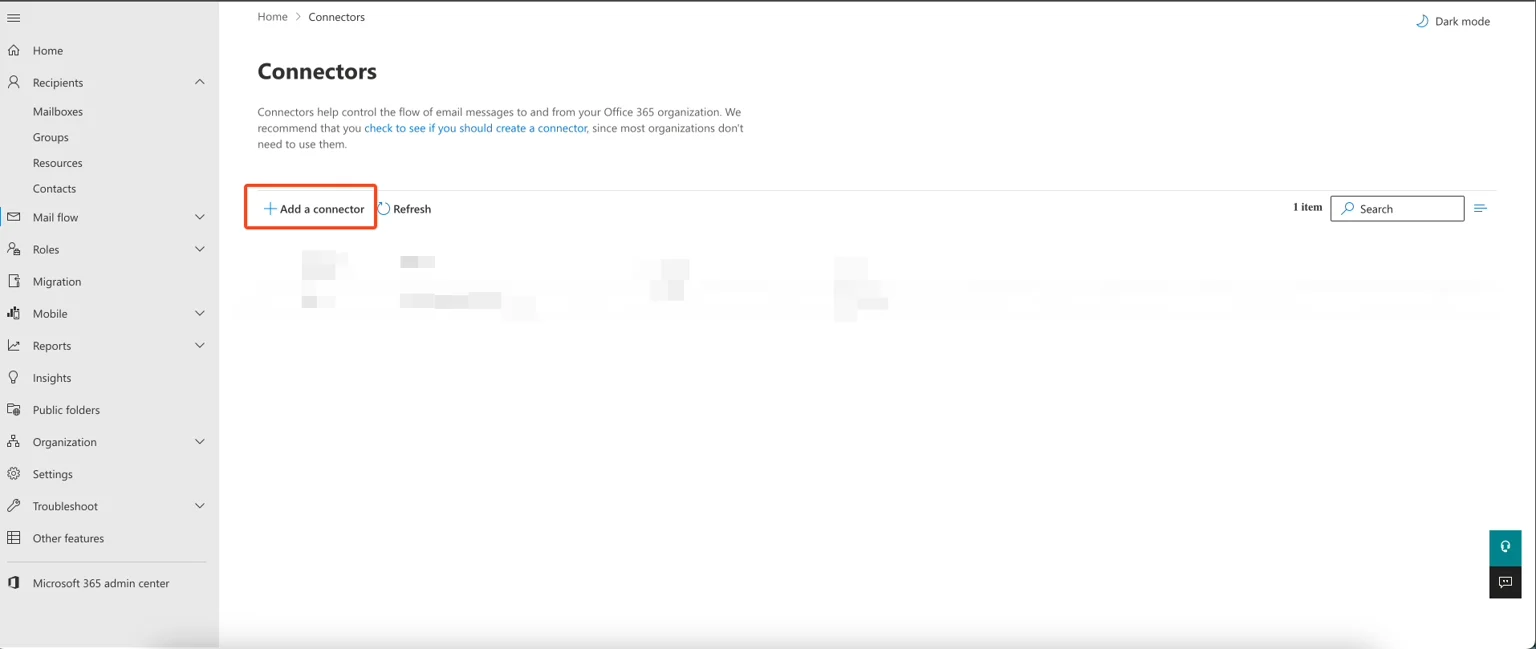
Administrador de Exchange: página de conectores
Seleccionar el tipo de conexión
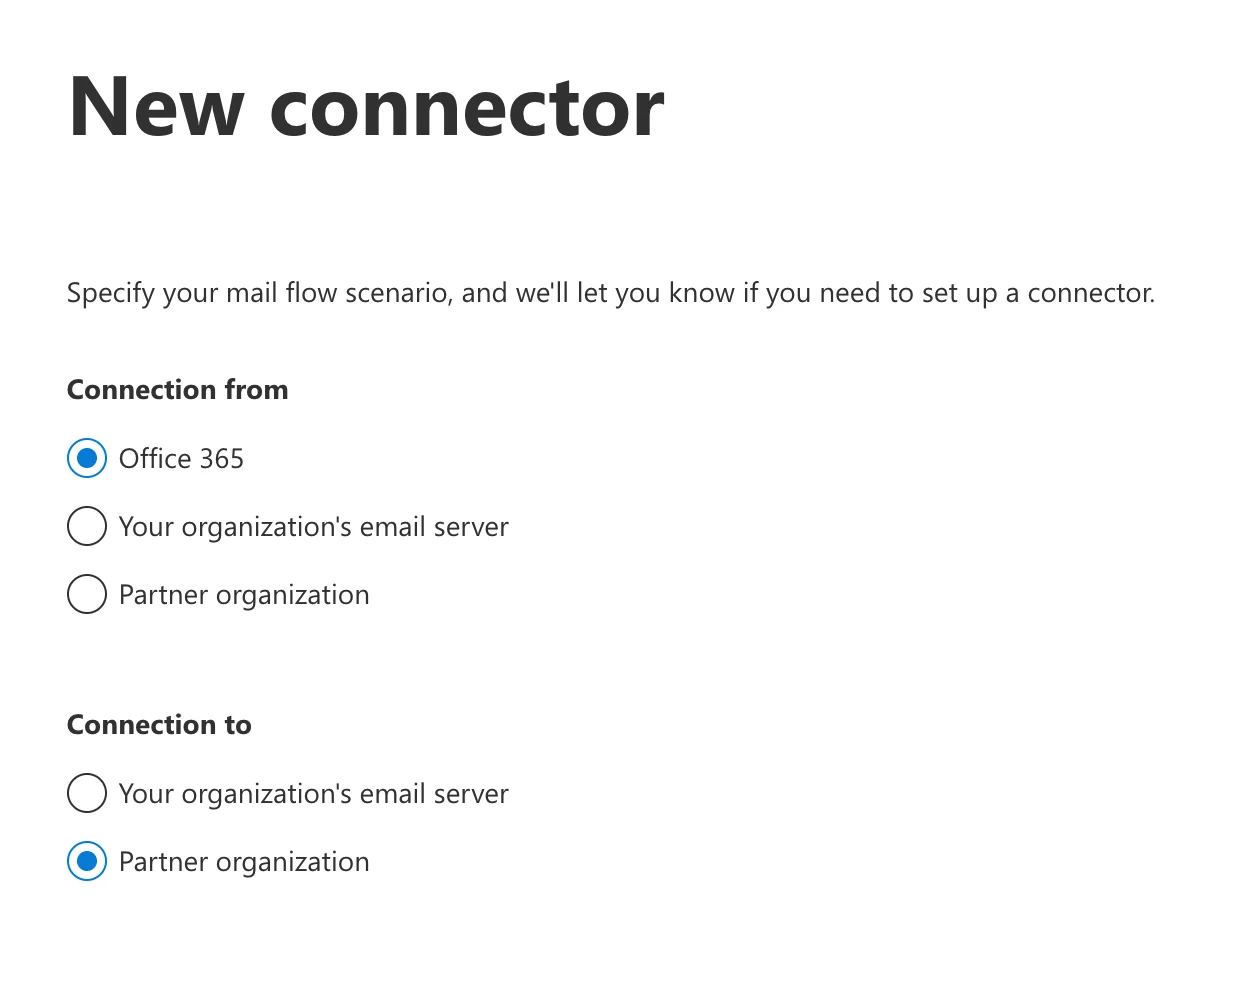
Nuevo conector: selección del tipo de conexión
Configurar los detalles del conector
- Nombre:
Scribe signature outbound - Descripción:
Scribe signature outbound
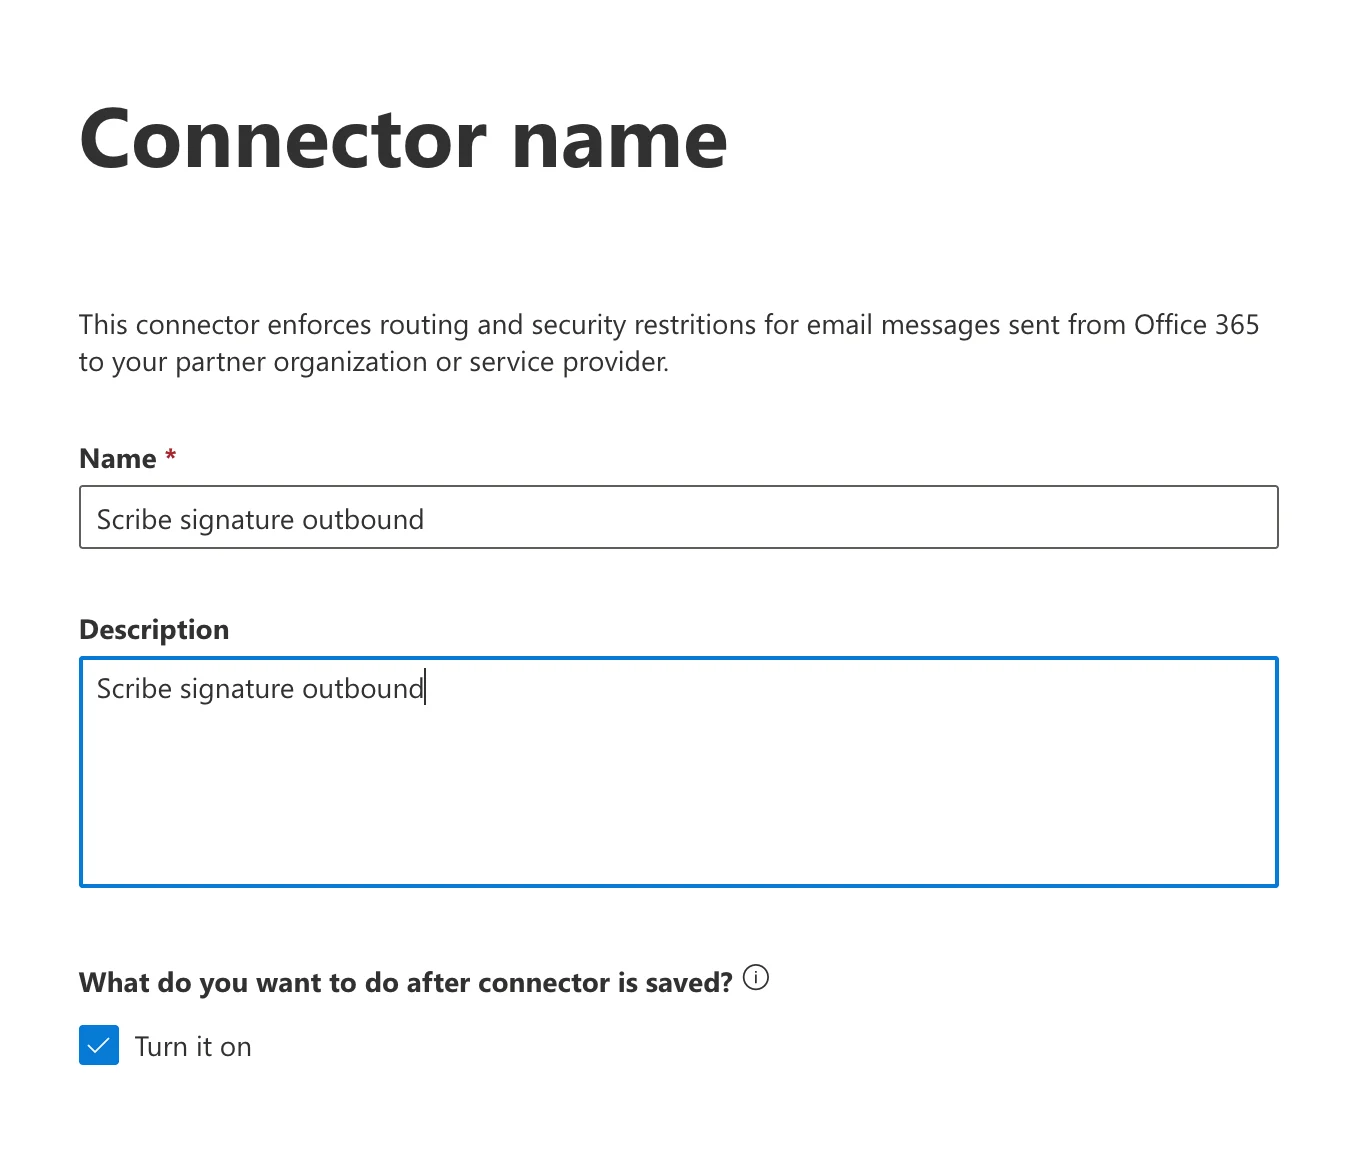
Nombre y descripción del conector
Seleccionar el uso del conector
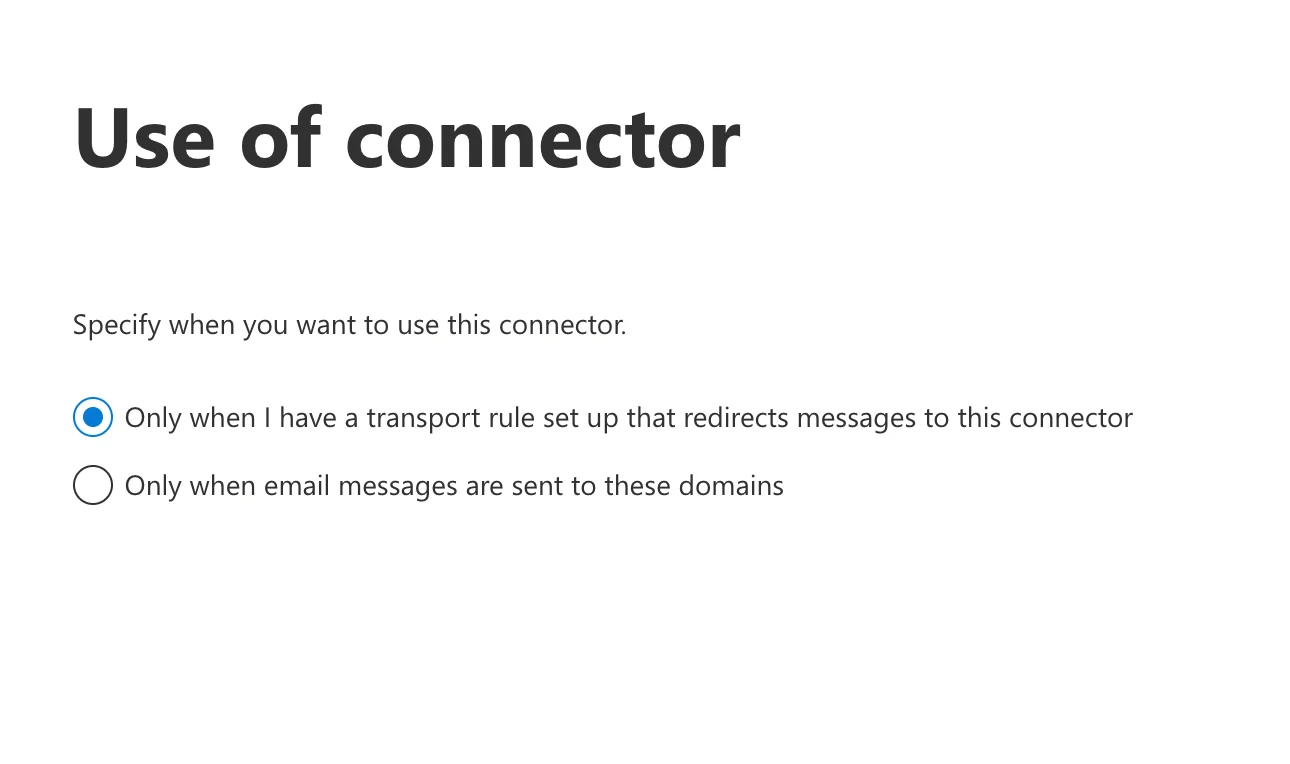
Uso de la selección de conector
Configurar el enrutamiento
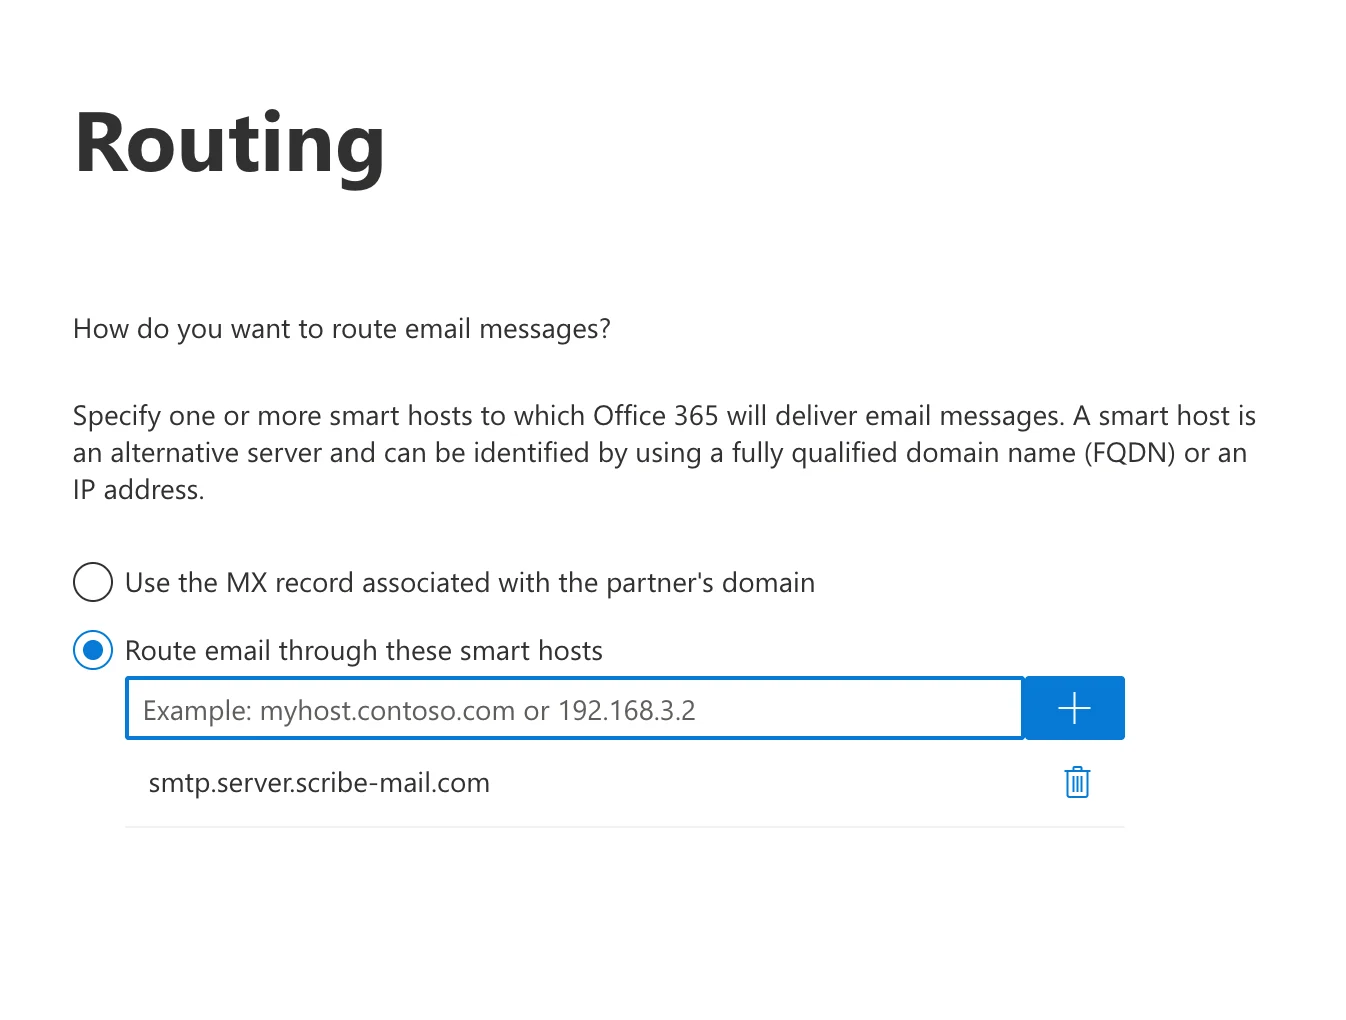
Configuración de enrutamiento con el smart host de Scribe
Configurar las restricciones de seguridad
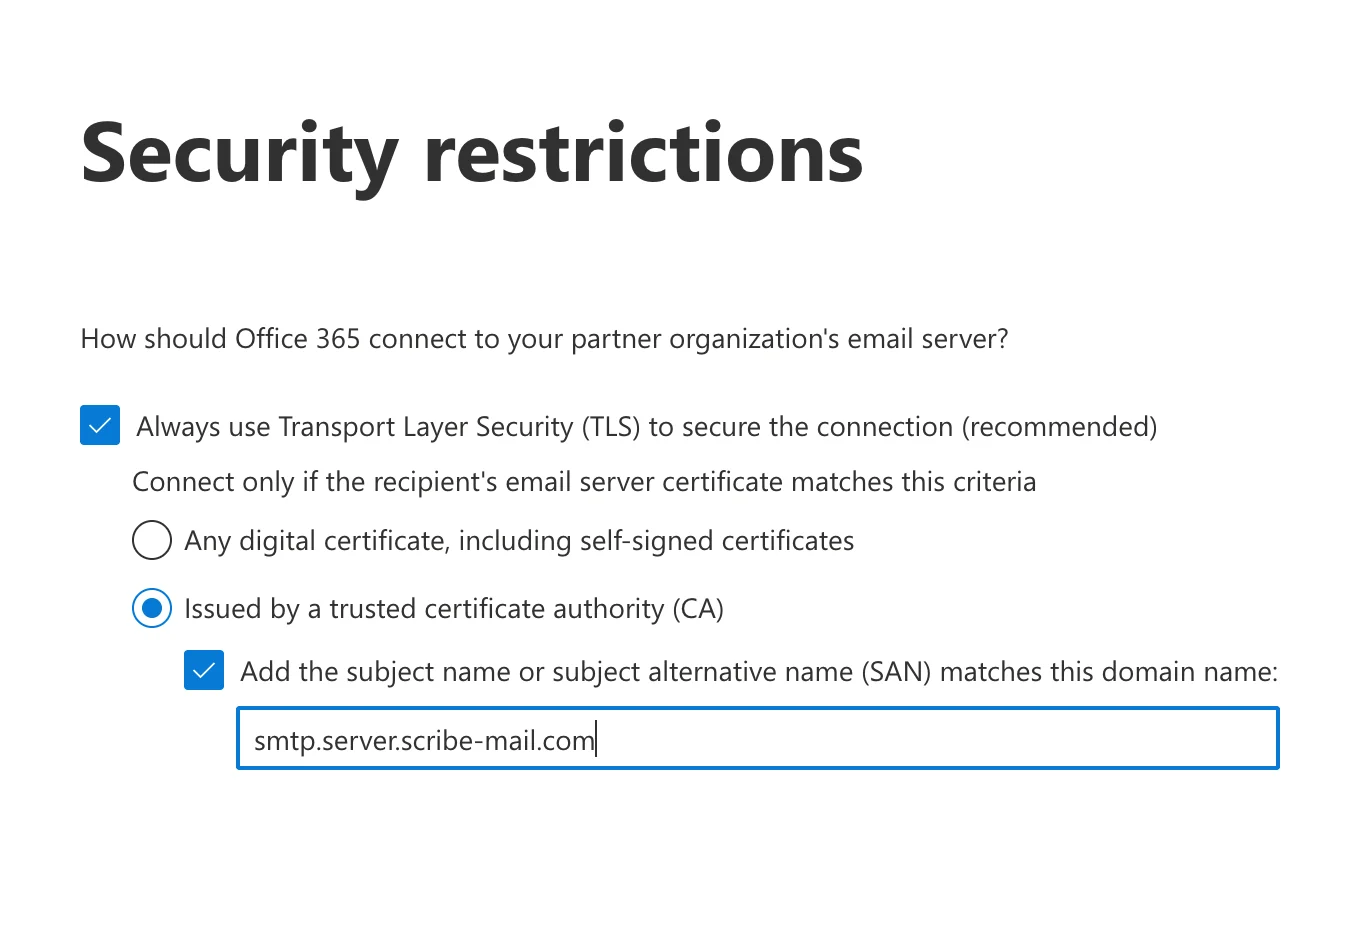
Restricciones de seguridad: configuración de TLS
Validar el conector
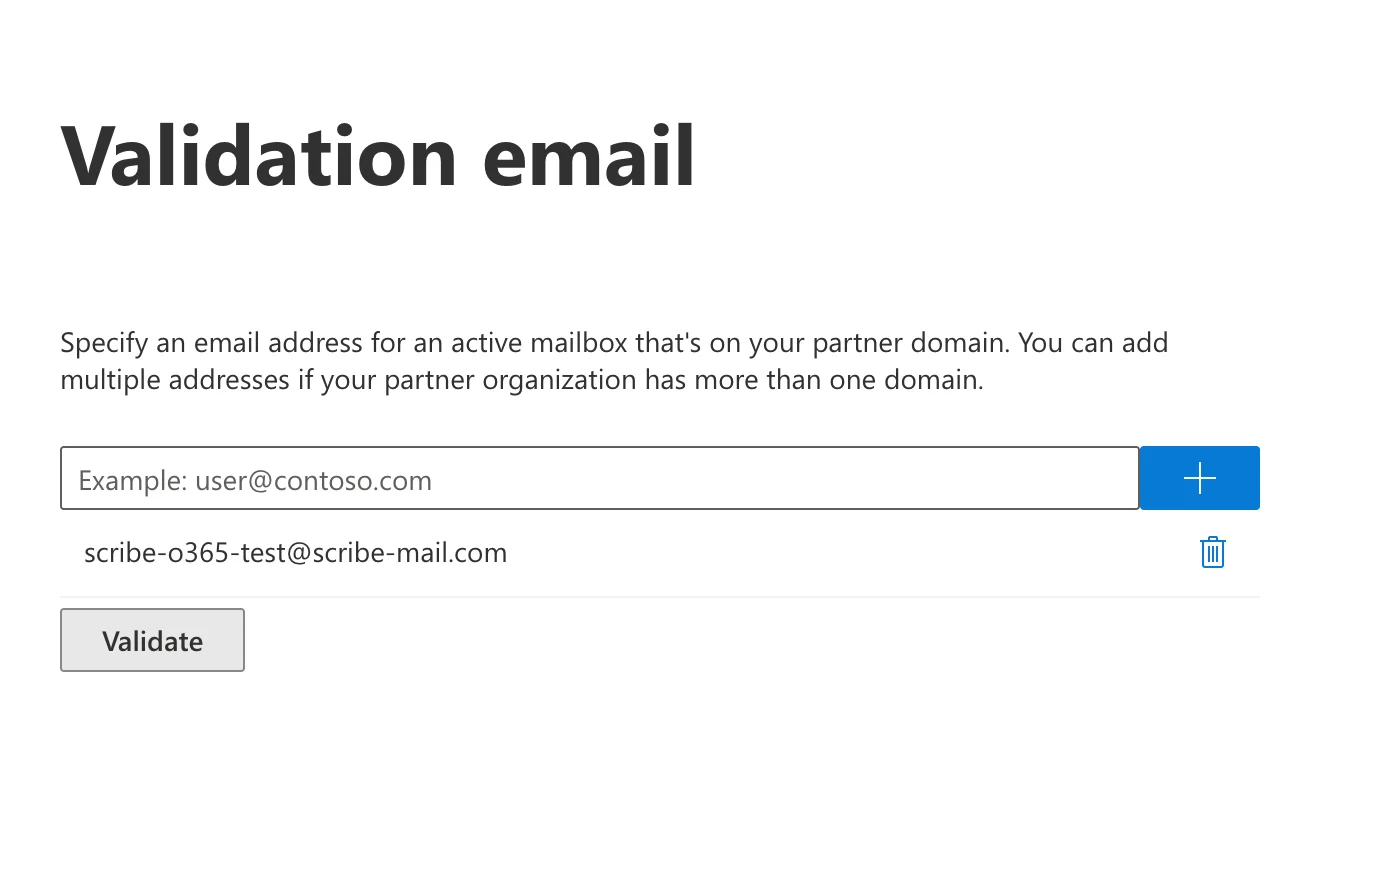
Configuración del correo de validación
Crear un conector entrante
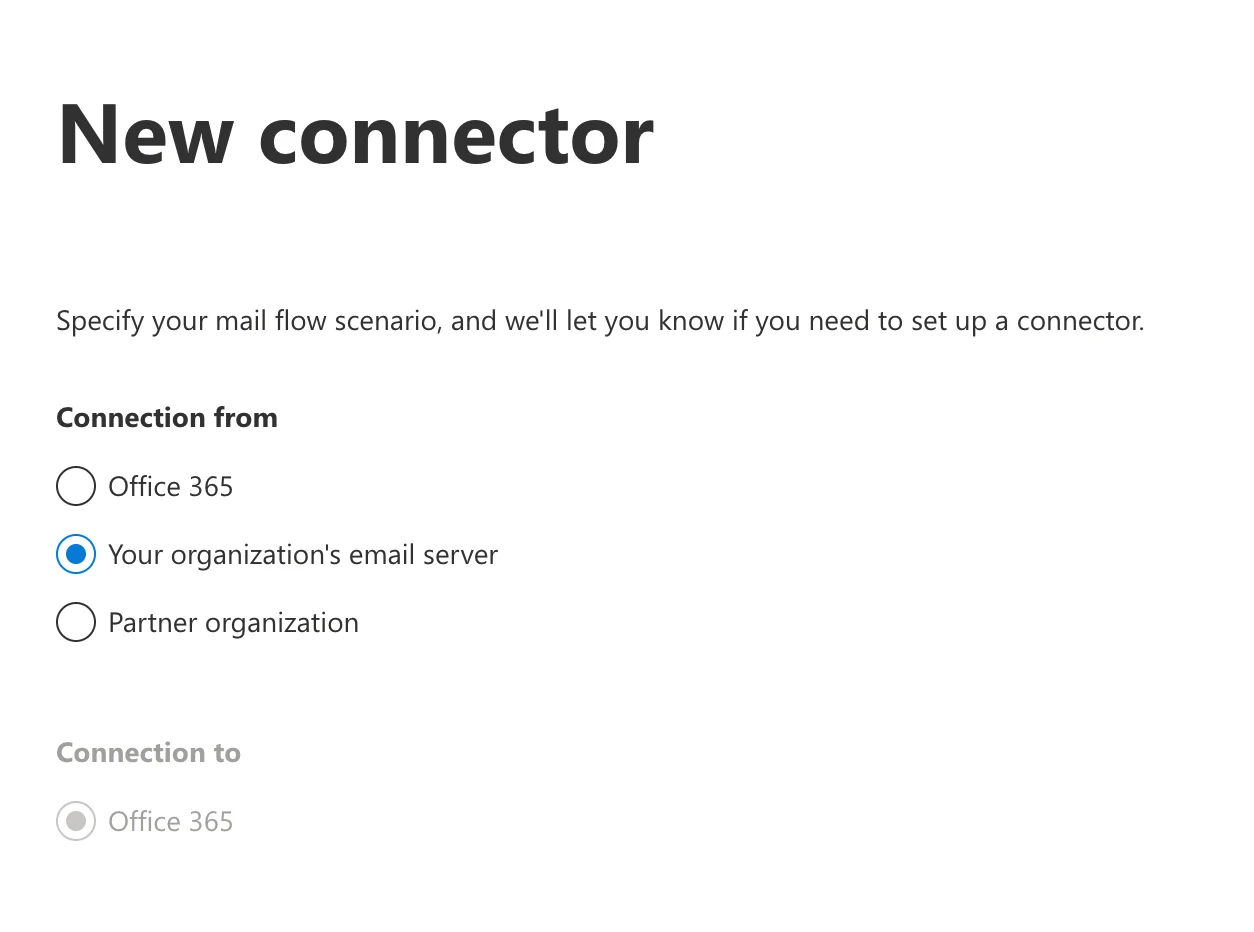
Nuevo conector entrante: selección del tipo de conexión
Configurar los detalles del conector entrante
- Nombre:
Scribe signature inbound - Descripción:
Scribe signature inbound
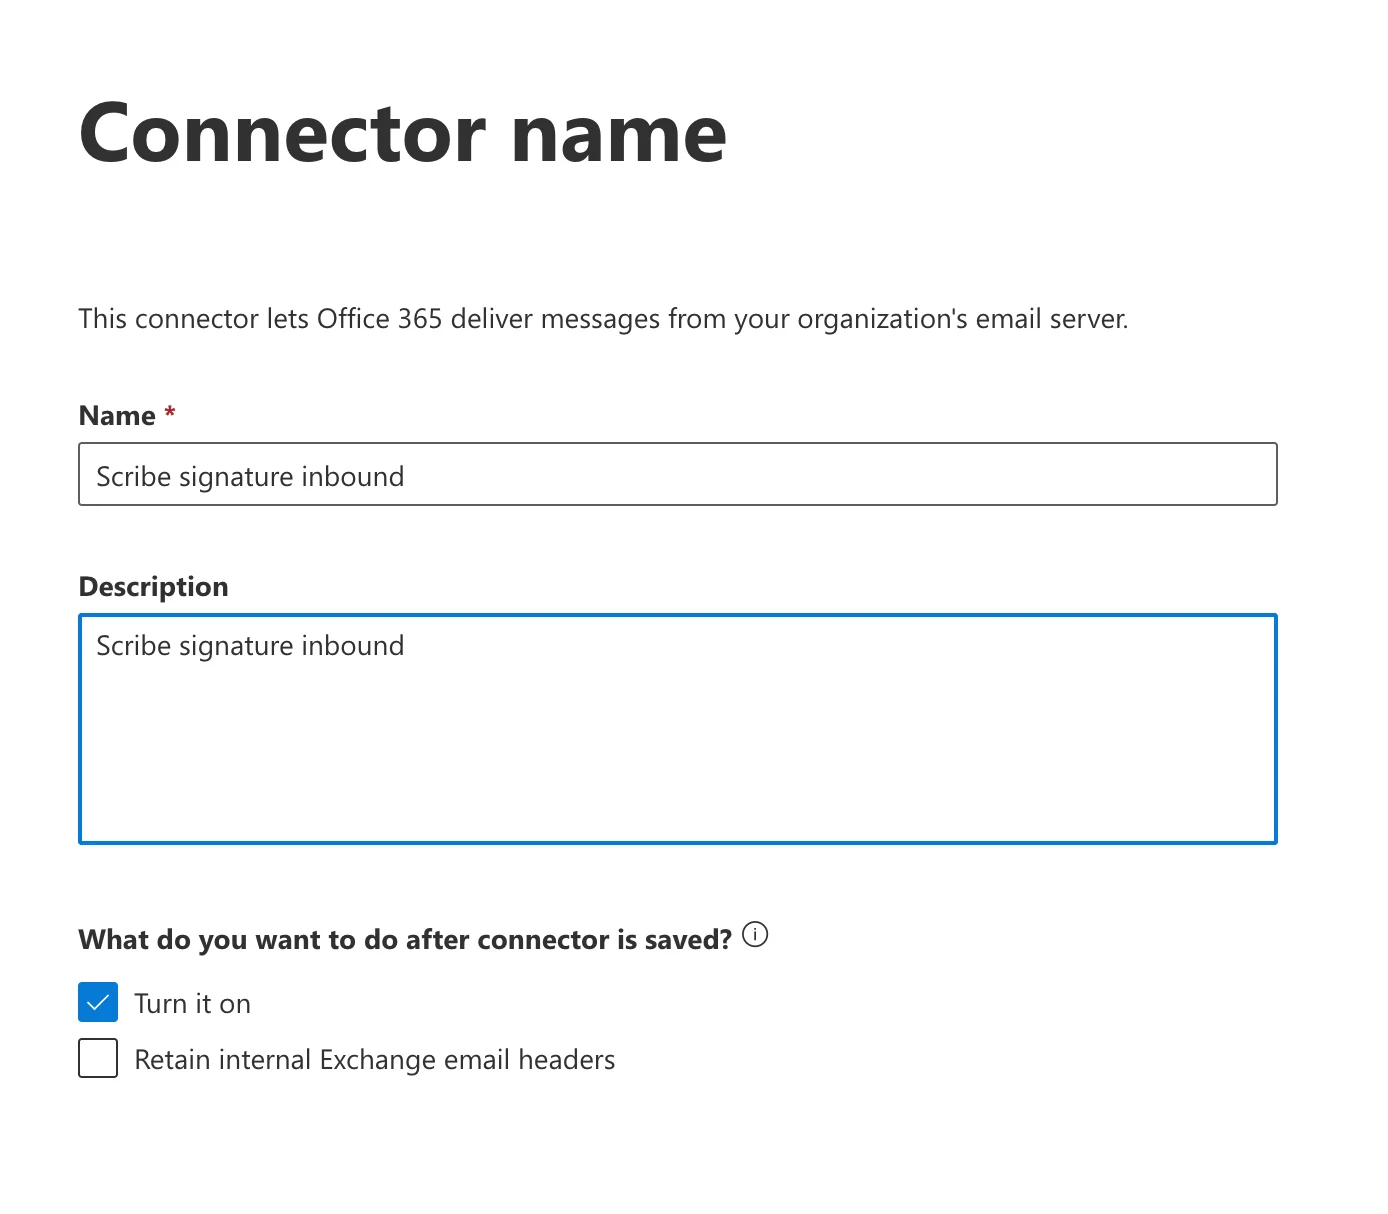
Nombre y descripción del conector de entrada
Autenticar el correo enviado
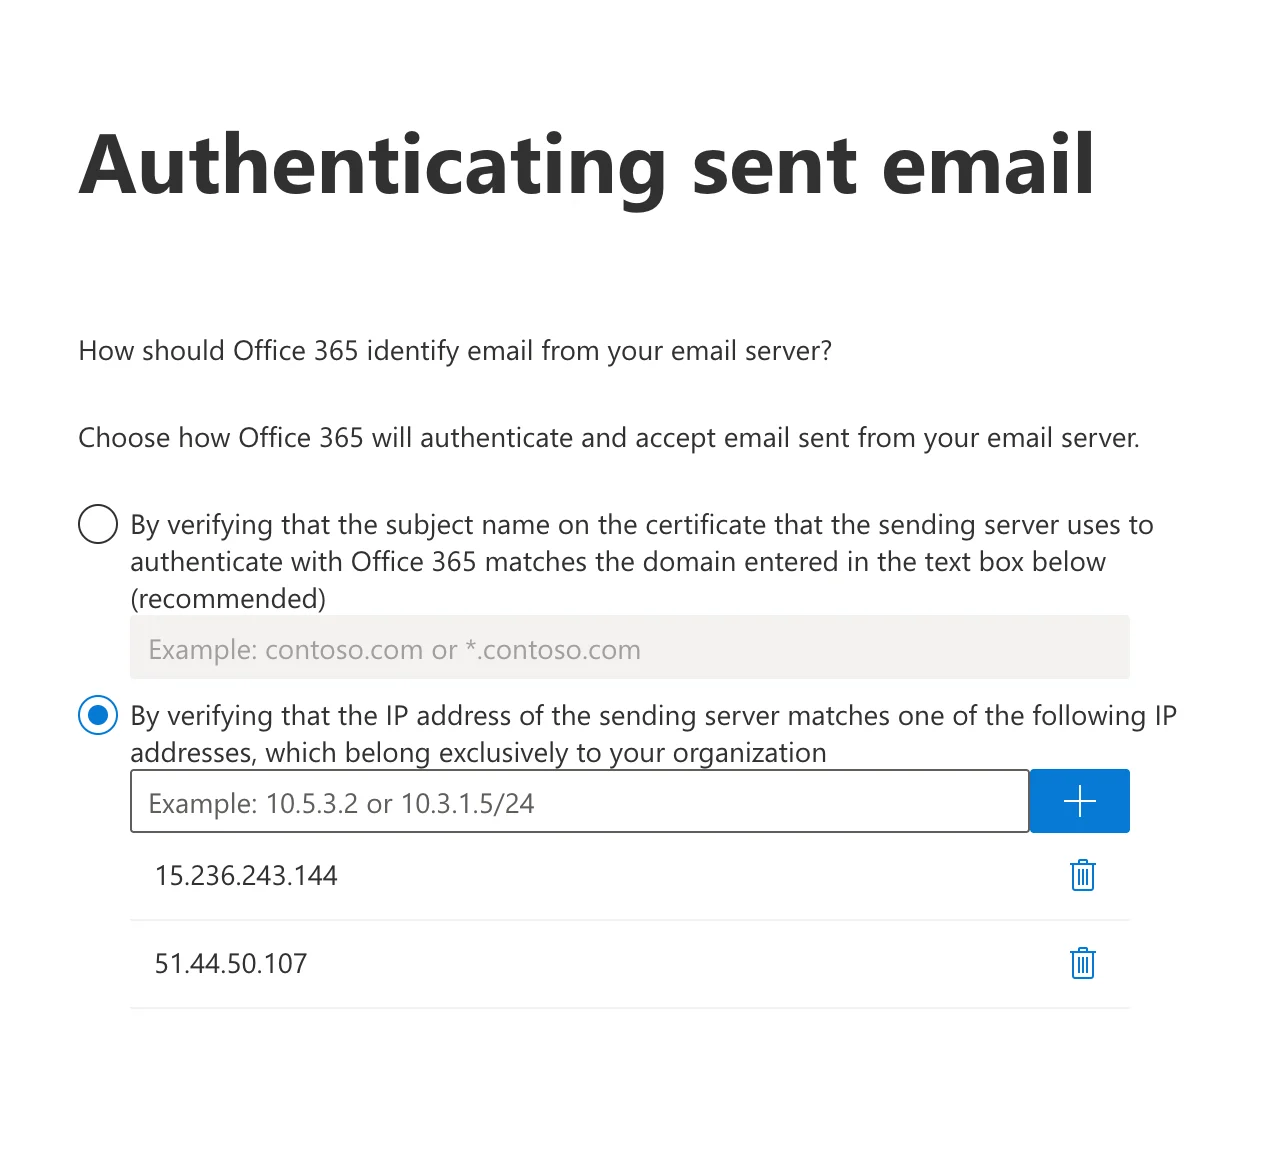
Autenticación del correo enviado: verificación por IP
Crear una regla de flujo de correo
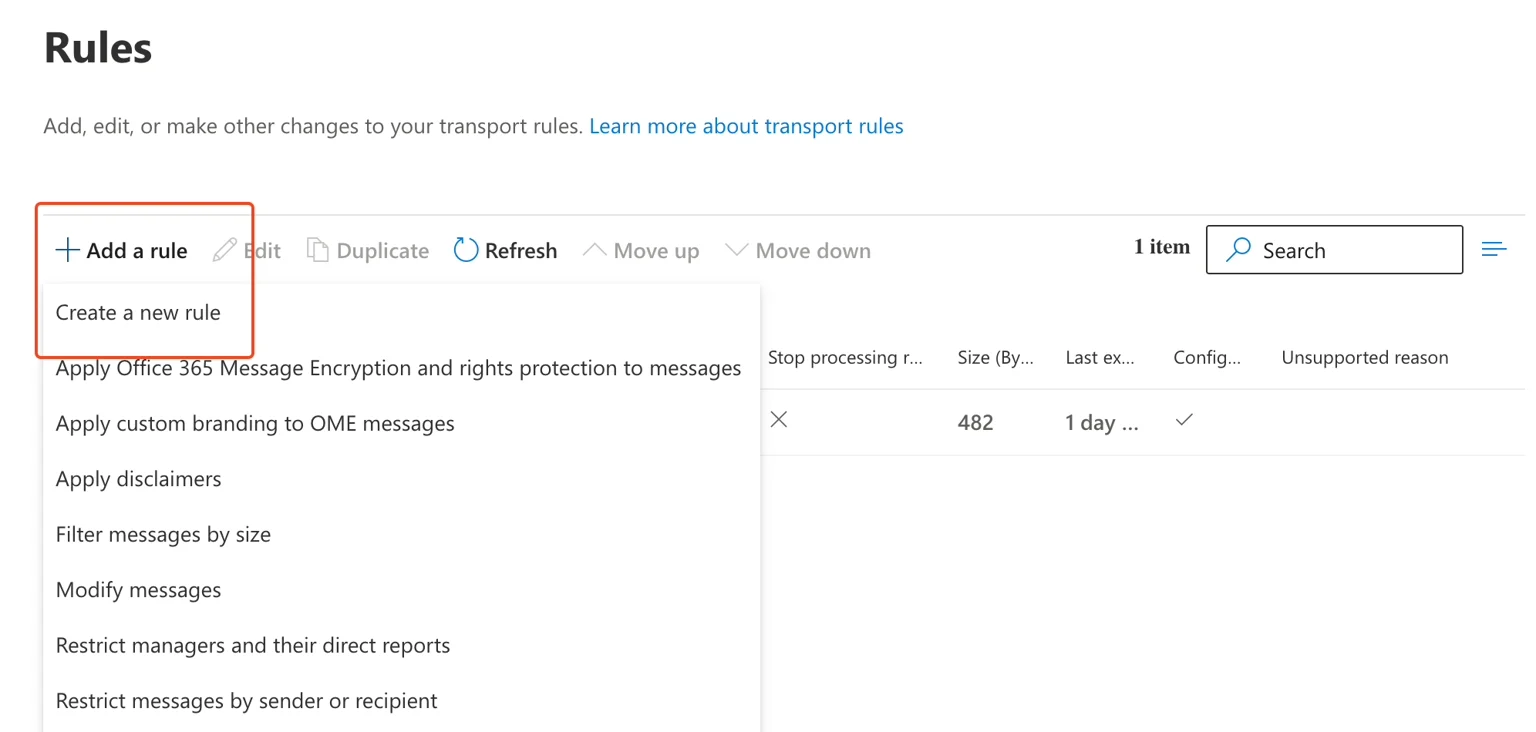
Página de reglas: crear una nueva regla
Definir las condiciones de la regla
- Nombre:
Route outbound mail via Scribe Signature - Aplicar esta regla si: El remitente → es externo/interno → El remitente está en “InOrganization”
- Hacer lo siguiente: Redirigir el mensaje a → el siguiente conector → selecciona “Scribe signature outbound”
- Excepto si: Los encabezados del mensaje → coinciden con estos patrones de texto → el encabezado
X-Scribe-Processedcoincide conProcessed
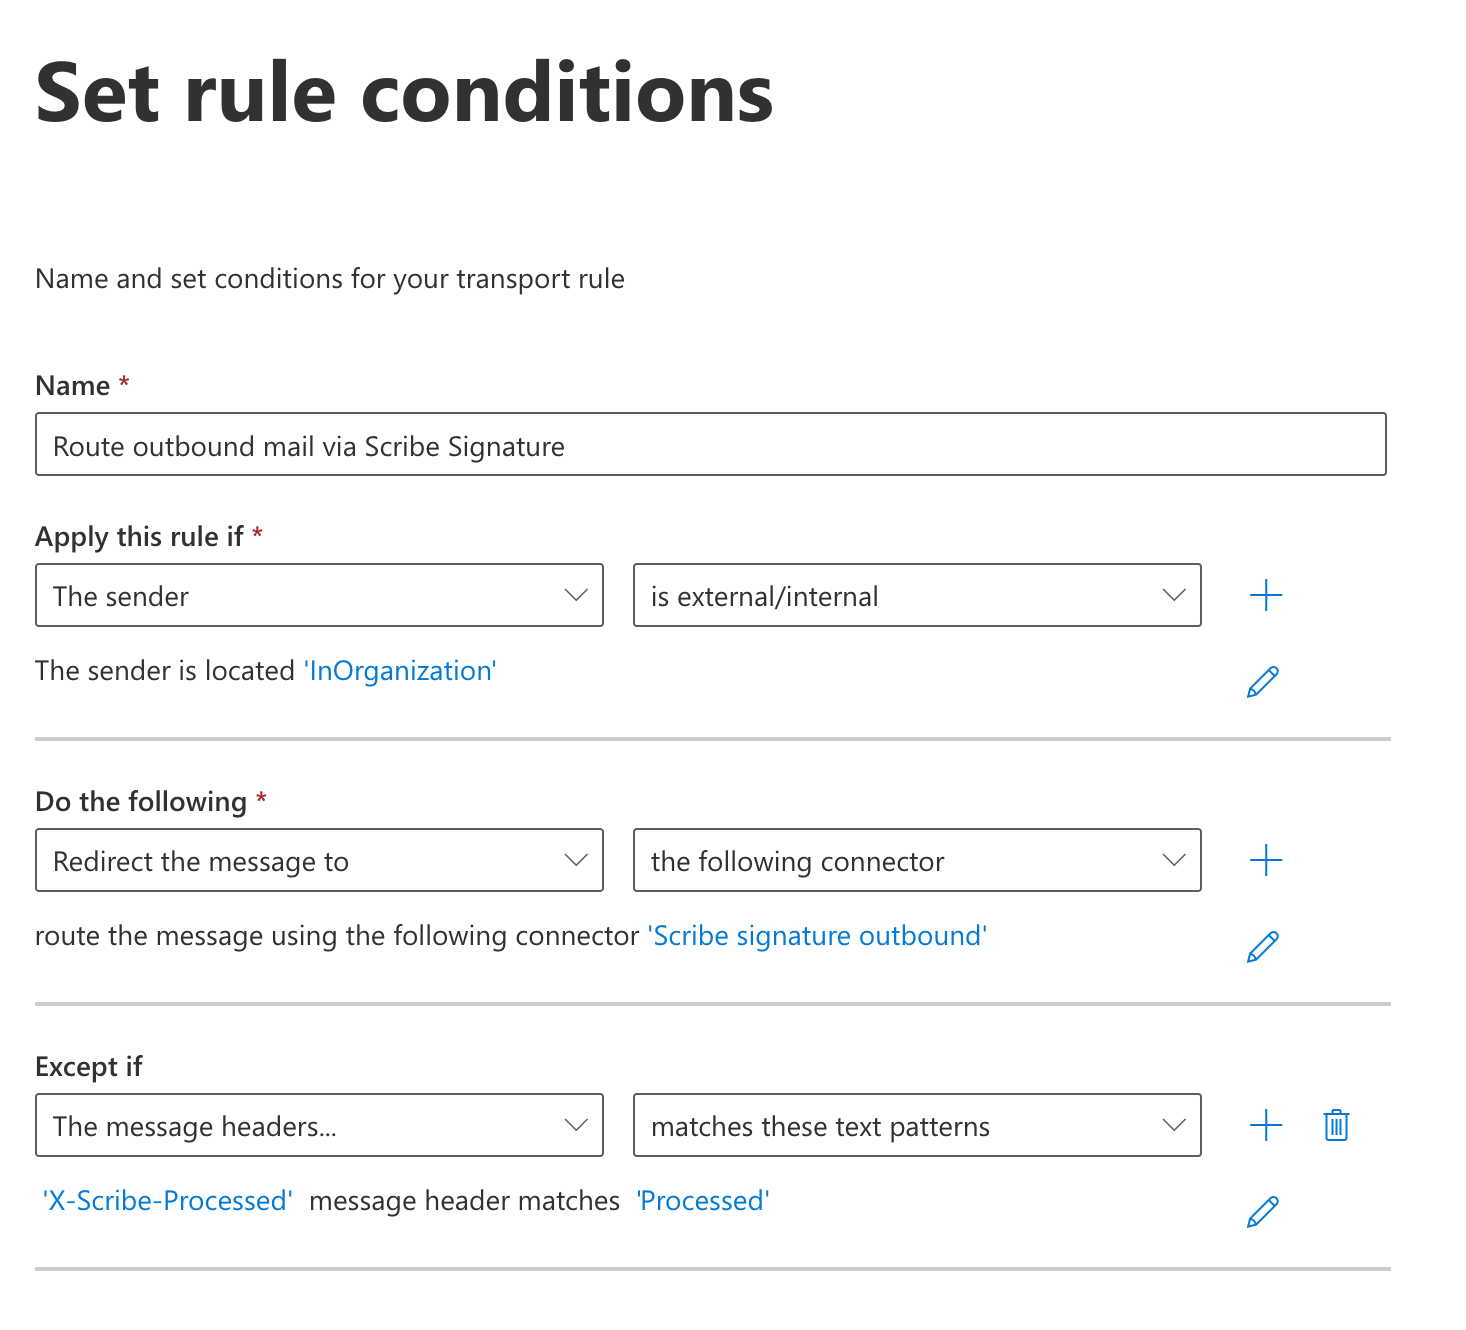
Formulario de condiciones de la regla
Activar la regla
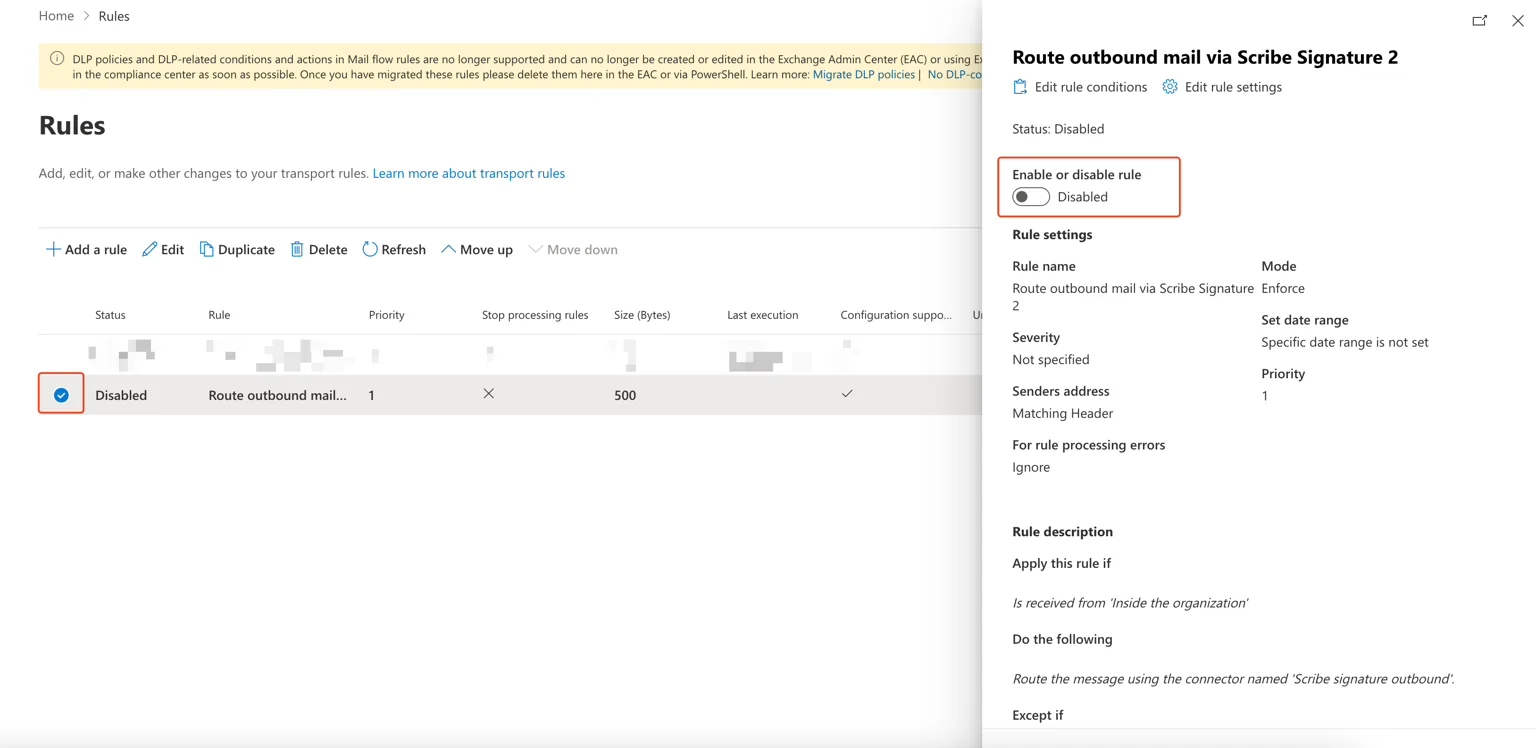
Activar la regla de flujo de correo
Configurar DKIM
Botón Configurar DKIM en Scribe
Instalar las firmas del equipo
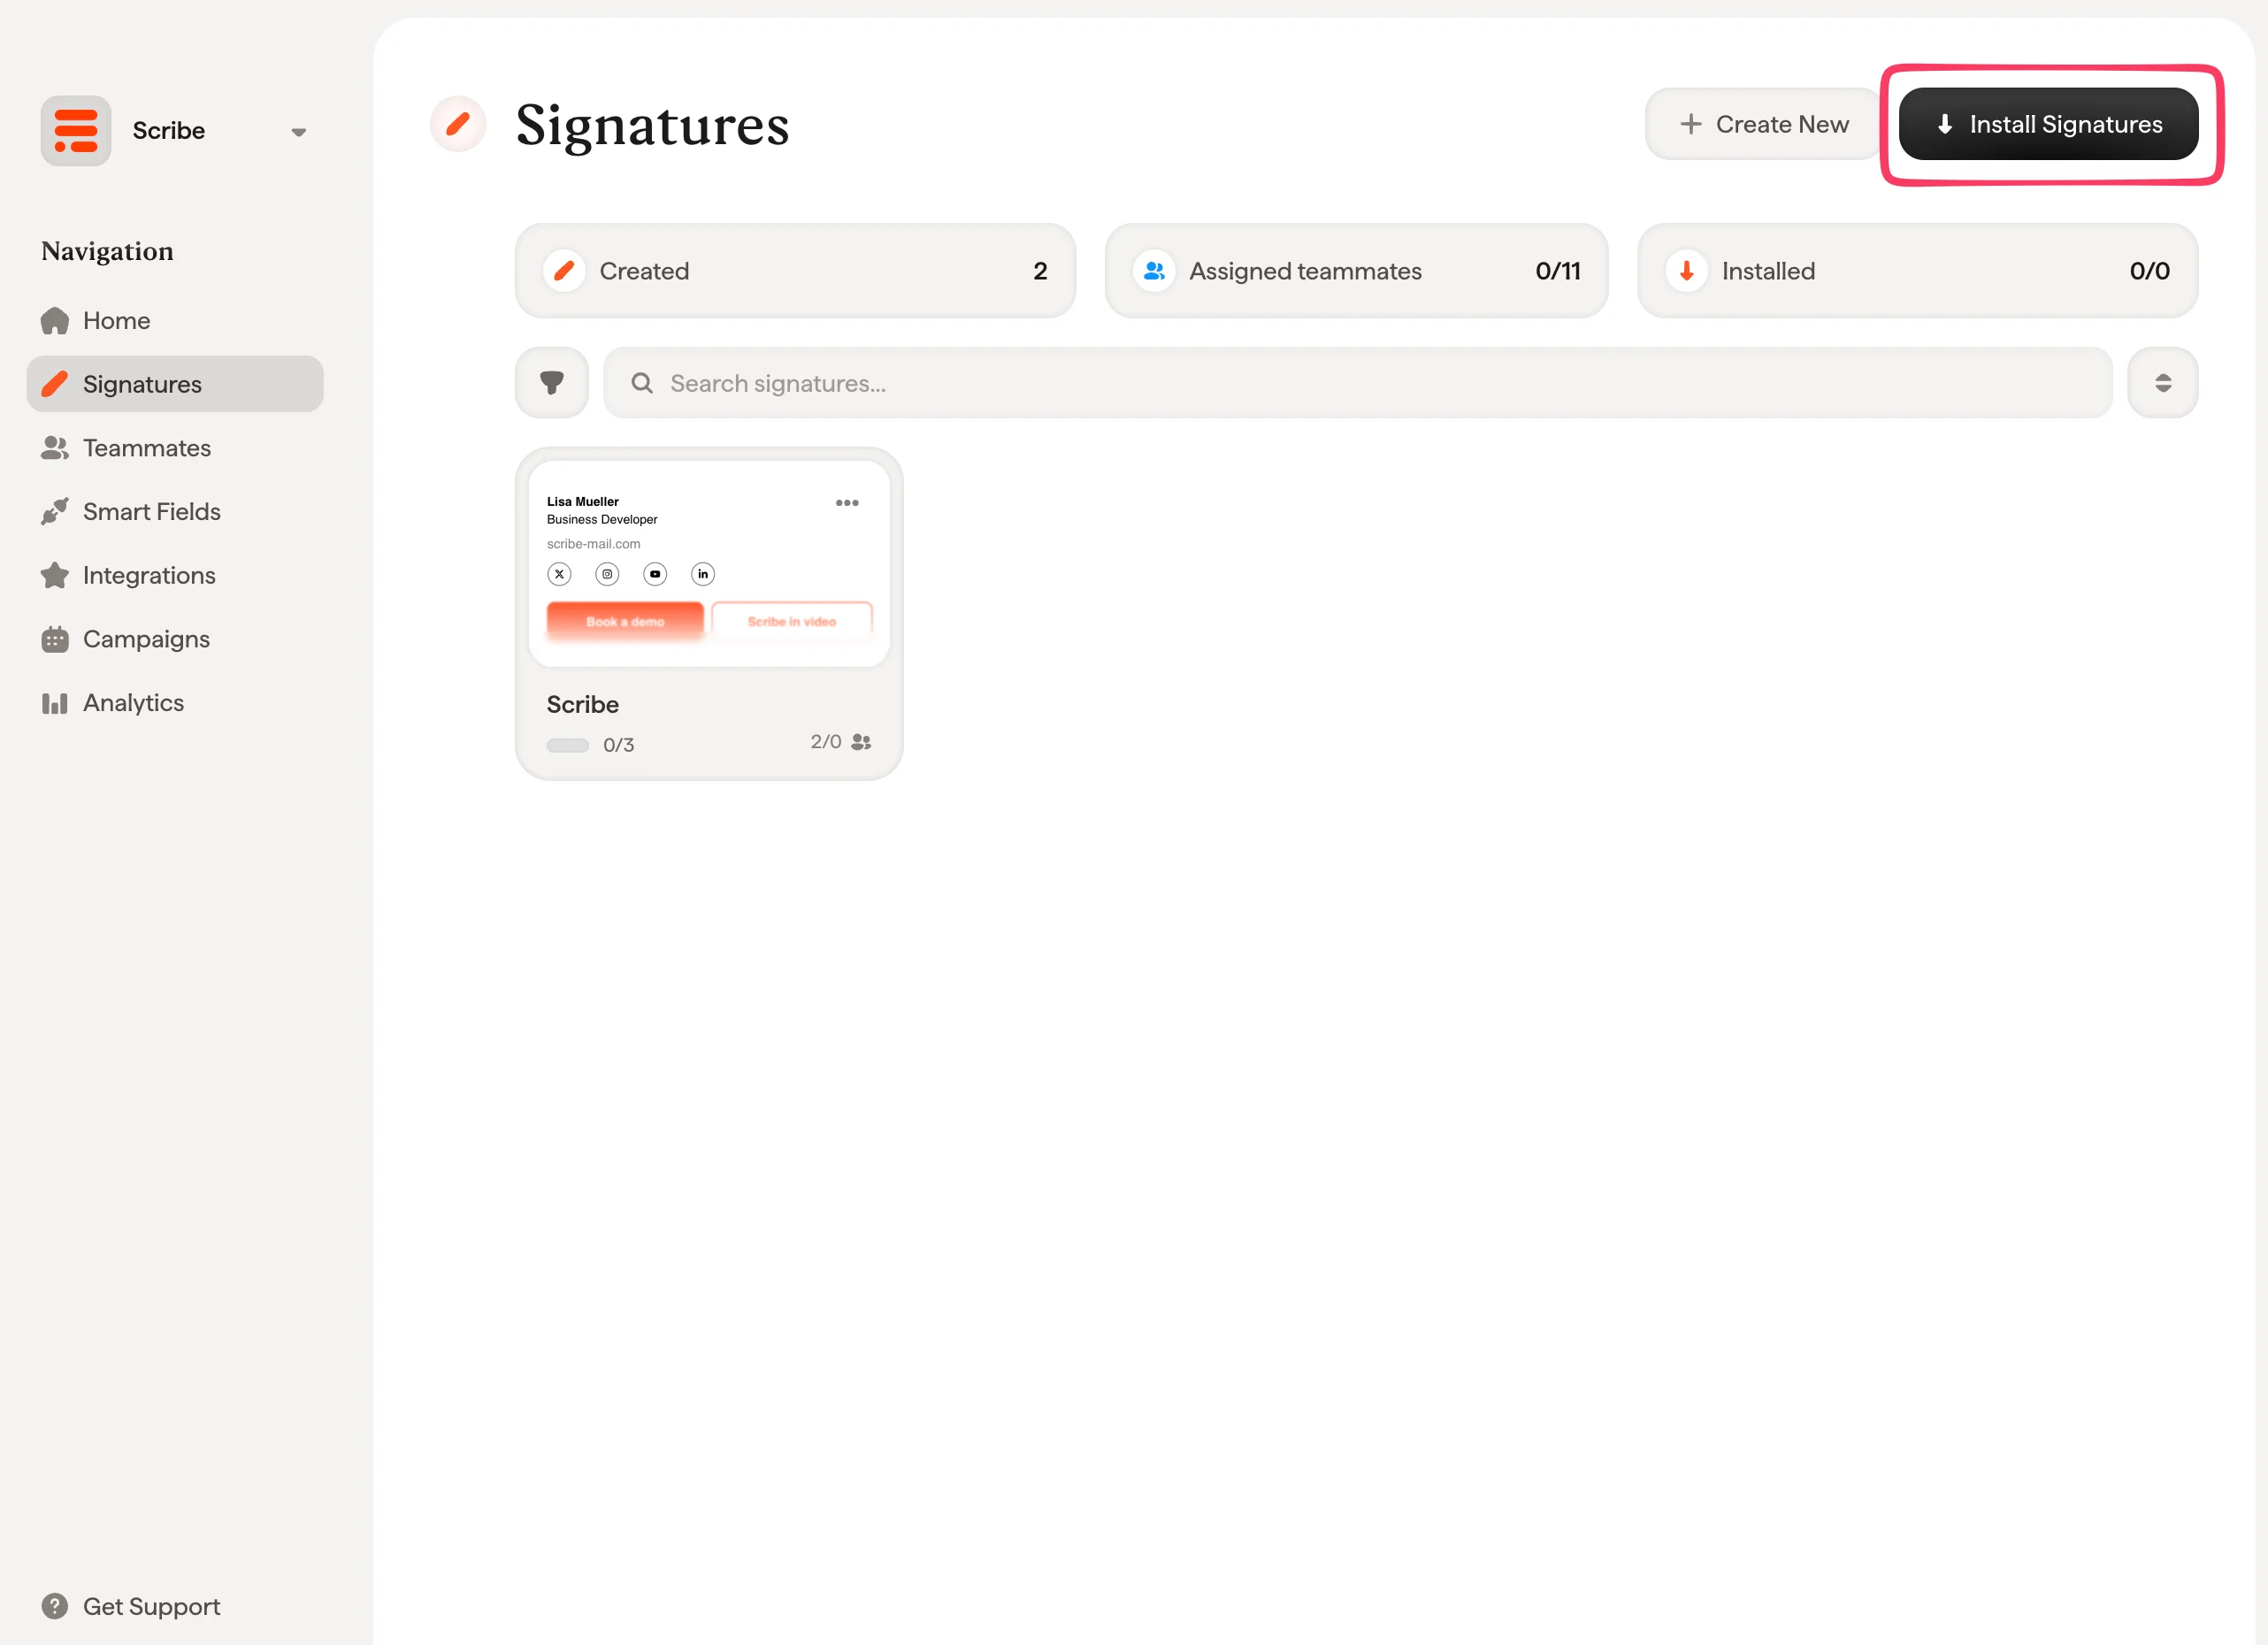
Lista de firmas de Scribe con el botón Instalar firmas
Preguntas frecuentes sobre IT y seguridad
Las preguntas más habituales cuando un equipo de IT revisa esta integración.¿Qué correos se enrutan a través de Scribe?
¿Qué correos se enrutan a través de Scribe?
InOrganization. El correo que llega desde fuera de tu tenant nunca se redirige a Scribe.La regla también incluye una excepción, que se define al rellenar sus condiciones: los mensajes que ya llevan la cabecera X-Scribe-Processed se omiten, de modo que nada se procesa dos veces.¿La conexión con Scribe está cifrada?
¿La conexión con Scribe está cifrada?
smtp.server.scribe-mail.com. El conector de entrada solo acepta correo de vuelta desde las direcciones IP propias de Scribe.¿Qué debemos permitir a través del cortafuegos?
¿Qué debemos permitir a través del cortafuegos?
¿El enrutamiento a través de Scribe afecta a SPF, DKIM o DMARC?
¿El enrutamiento a través de Scribe afecta a SPF, DKIM o DMARC?
- Un nuevo
DKIM-Signature, firmado con una clave que Scribe genera para tu dominio y publicada como un registroscribe._domainkey. Cubre las cabecerasFrom,To,Cc,SubjectyMessage-IDjunto con el cuerpo. - Una cadena ARC (RFC 8617):
ARC-Authentication-Results,ARC-Message-SignatureyARC-Seal. Estas cabeceras registran los resultados de autenticación que el mensaje traía cuando Scribe lo recibió, para que un servidor receptor pueda ver que un intermediario autorizado lo modificó en lugar de interpretar el cambio como una manipulación.
¿Qué impide que un mensaje se procese dos veces?
¿Qué impide que un mensaje se procese dos veces?
X-Scribe-Processed, y la regla de flujo de correo incluye una excepción para los mensajes cuyas cabeceras coinciden con ella, de modo que un mensaje que vuelve desde Scribe ya no dispara la redirección.Como segunda protección, Scribe comprueba si el cuerpo ya contiene la firma antes de insertar una. Un mensaje que llega dos veces sigue saliendo con una única firma.La validación del conector ha fallado. ¿Está mal la configuración?
La validación del conector ha fallado. ¿Está mal la configuración?
scribe-o365-test@scribe-mail.com y no siempre se completa, incluso cuando el enrutamiento es correcto. Puedes guardar el conector y continuar. Confirma la configuración enviando un correo real una vez que la regla de flujo de correo esté activada y comprobando que el destinatario ve la firma.¿Por qué los miembros del equipo no ven la firma al redactar?
¿Por qué los miembros del equipo no ven la firma al redactar?
¿Reciben las respuestas y los correos internos una firma diferente?
¿Reciben las respuestas y los correos internos una firma diferente?
- En respuesta, cuando el asunto empieza por un prefijo de respuesta o reenvío como
Re:,Fw:oFwd:, incluidos los equivalentes localizados. - Interno, cuando todos los destinatarios están en el mismo dominio que el remitente.
- Principal en cualquier otro caso.
¿Qué hace Scribe con el contenido de nuestros correos?
¿Qué hace Scribe con el contenido de nuestros correos?
¿Cómo lo revertimos?
¿Cómo lo revertimos?
Artículos relacionados
- Introducción a las integraciones: todas las formas de desplegar las firmas de Scribe, en la nube o del lado del servidor.
- Google Workspace (lado del servidor): enruta el correo a través de Scribe para cobertura en todos los dispositivos.
- Variantes de firma: variantes de respuesta e internas para Outlook y del lado del servidor.