

So funktioniert es
Die serverseitige Installation ändert Ihr Mail-Routing, nicht die Postfächer Ihrer Teammitglieder. Auf ihren Geräten wird nichts installiert, und im E-Mail-Client läuft kein Add-in. Stattdessen fügt die untenstehende Einrichtung Ihrem ausgehenden Mailfluss einen Zwischenschritt hinzu, und die Signatur wird jeder Nachricht während der Übertragung hinzugefügt.- Ein Teammitglied sendet eine E-Mail. Gmail nimmt sie unabhängig vom verwendeten Client oder Gerät an, sodass dieselbe Regel Web, Desktop, Apple Mail, iOS und Android abdeckt. Auch Tools, die über das Postfach eines Teammitglieds senden, sind abgedeckt: HubSpot-Vertriebs-E-Mails sowie jedes andere mit Gmail verbundene CRM- oder Sequenz-Tool übernehmen die Signatur ohne zusätzliche Einrichtung, sofern die Absenderadresse zu einem Teammitglied gehört, dessen Signatur Sie installiert haben. Ein Tool, das über eigene Server statt über Gmail sendet, etwa HubSpot-Marketing-E-Mails, erreicht diese Regel nie und erhält keine Signatur.
- Google Workspace leitet die Nachricht an Scribe weiter. Die Inhaltscompliance-Regel, die Sie weiter unten erstellen, erfasst ausgehende und intern ausgehende E-Mails und leitet sie über TLS an den Scribe-Host
smtp.server.scribe-mail.comweiter. - Scribe fügt die Signatur hinzu. Scribe fügt die veröffentlichte Signatur des Teammitglieds ein, wählt dabei die passende Variante für den jeweiligen Kontext, signiert die Nachricht anschließend neu, damit sie nach der Änderung weiterhin authentifiziert wird, und versieht sie mit dem Header
X-Scribe-Processed. - Die Nachricht kehrt zu Google Workspace zurück. Scribe übergibt sie über den SMTP-Relay-Dienst zurück, der so konfiguriert ist, dass er Verbindungen nur von den beiden IP-Adressen von Scribe und nur über TLS annimmt.
- Google Workspace stellt die Nachricht zu. Der Header
X-Scribe-Processedverhindert, dass die Compliance-Regel ein zweites Mal greift, sodass die Nachricht wie jede andere an den Empfänger zugestellt wird.
X-Scribe-Processed, einen Routing-Header, der dem Relay mitteilt, wohin die Nachricht zurückzugeben ist, einen aktualisierten DKIM-Signature, eine ARC-Kette sowie den Content-Type, der zum umgeschriebenen Nachrichtentext passt. Ihre Empfänger, der Betreff, die Anhänge und der von Ihrem Teammitglied verfasste Text werden unverändert durchgereicht.
Installationsanleitung
Host hinzufügen
Bereich „Hosts“ in Google Admin Gmail
Klicken Sie auf den Link "ADD ROUTE" und füllen Sie das Formular aus
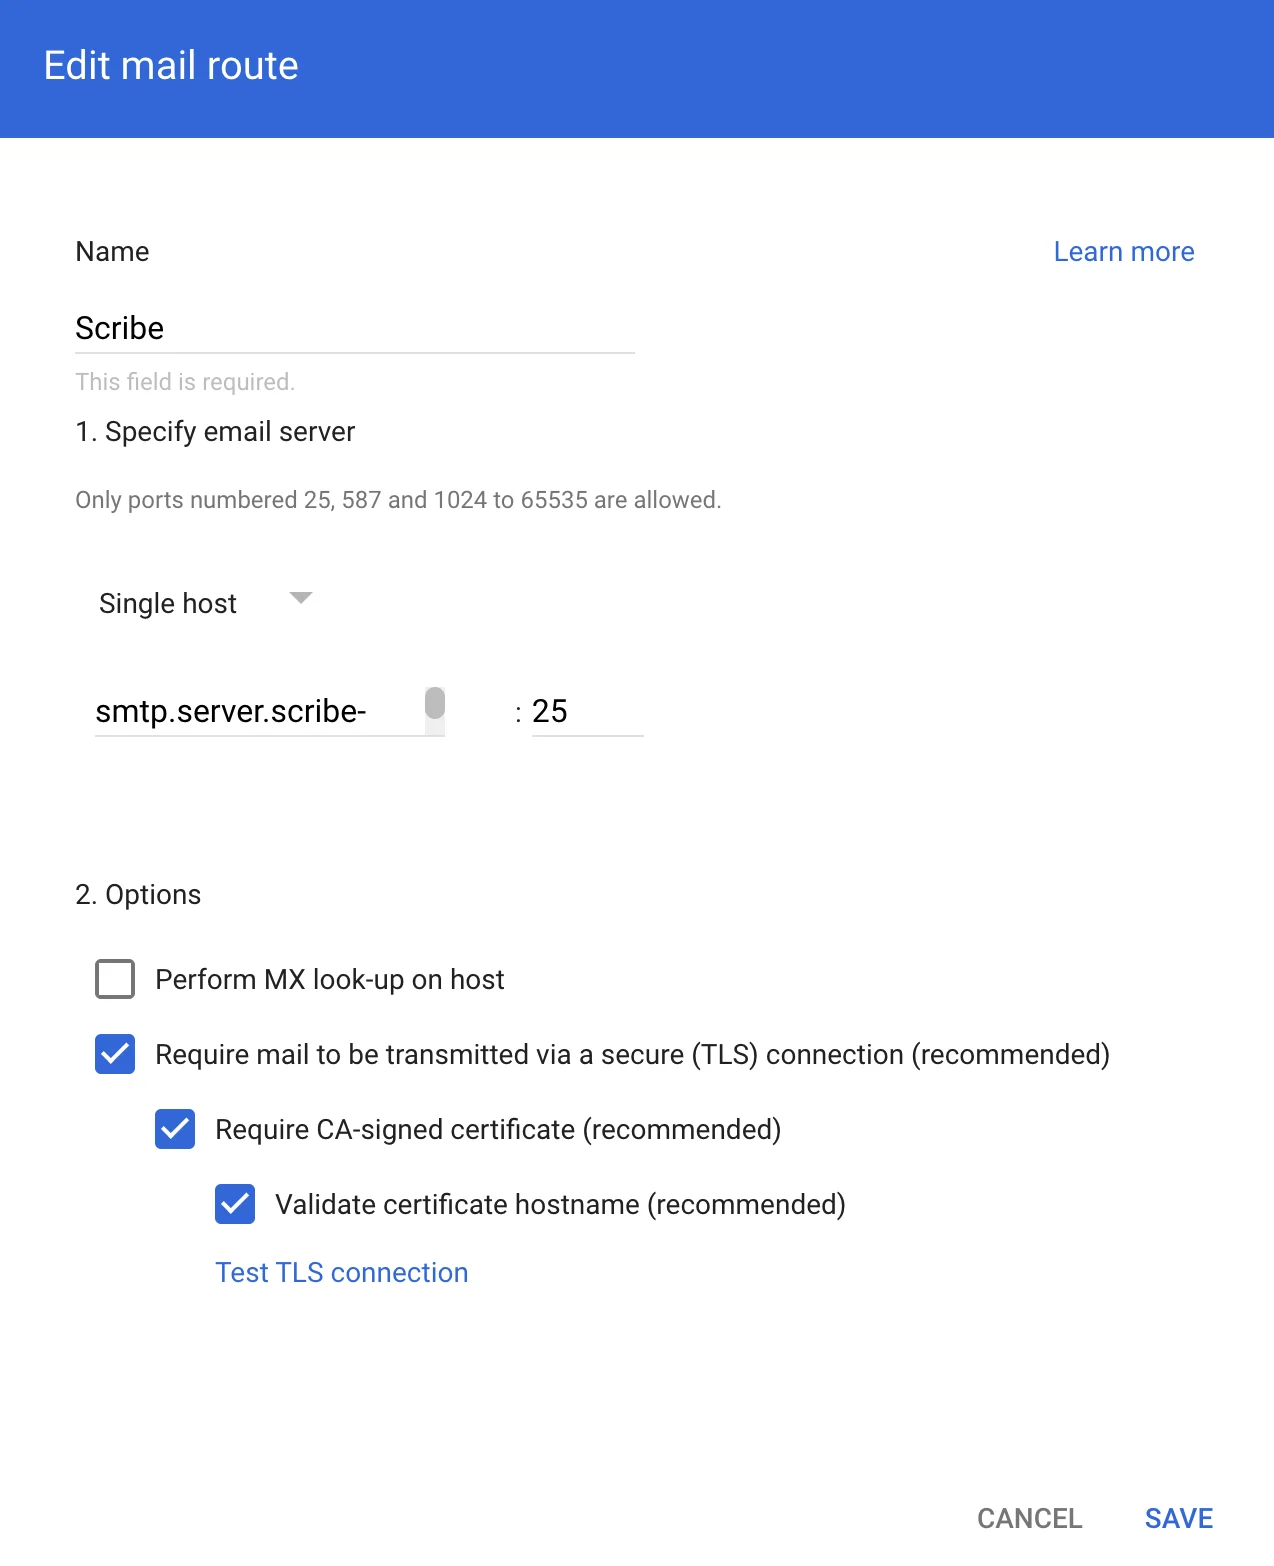
Formular „Edit mail route“ mit Scribe-Host-Konfiguration
SMTP-Relay-Dienst konfigurieren
Bereich „Routing“ in Google Admin Gmail
Klicken Sie unter "SMTP relay service" auf Configure
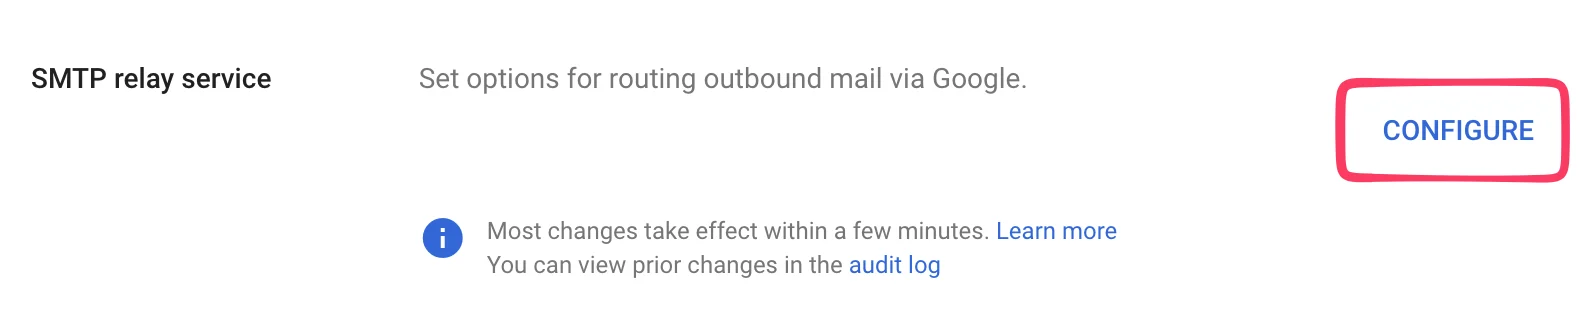
Schaltfläche „Configure“ für den SMTP-Relay-Dienst
Fill in the SMTP relay form
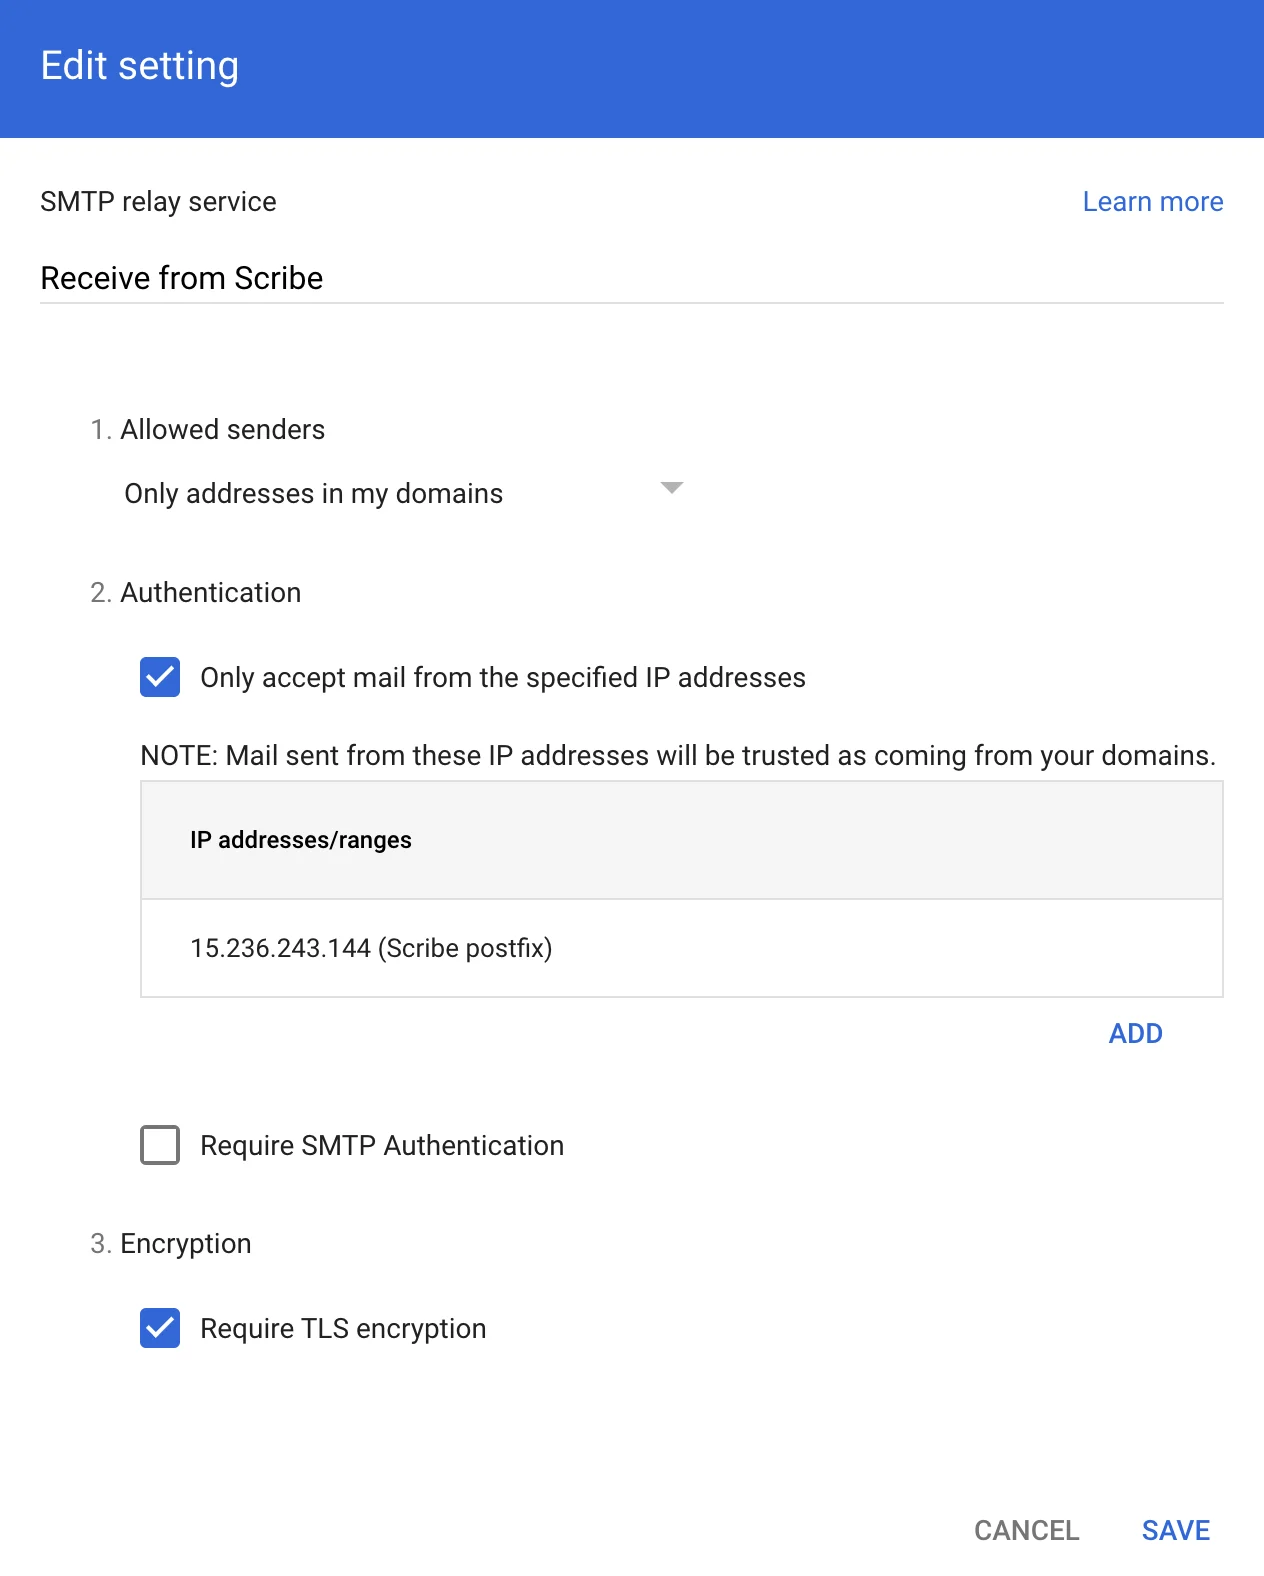
SMTP relay service configuration form
Route your emails through the created Host
Google Admin Gmail Compliance section
Click Configure under "Content compliance"
Content compliance Configure button
Fill in the Content compliance form
- Speicherort: Vollständige Header, Übereinstimmungstyp: Enthält keinen Text, Inhalt:
X-Scribe-Processed. So wird verhindert, dass Ihre E-Mail mehrfach verarbeitet wird. - Speicherort: Envelope-Absender, Übereinstimmungstyp: Stimmt nicht mit regulärem Ausdruck überein, Regulärer Ausdruck:
.*@google\.com$. Dies schließt System-E-Mails wie Google Forms-Eingangsbestätigungen (von forms-receipts-noreply@google.com) aus, die Googles SMTP-Relay ablehnt, wenn sie über Scribe geleitet werden. - Speicherort: Absender-Header, Übereinstimmungstyp: Stimmt nicht mit regulärem Ausdruck überein, Regulärer Ausdruck:
.*@google\.com$. Dies schließt E-Mails aus, die Google im Namen eines Teammitglieds sendet, etwa Google Calendar-Erinnerungen. Ihr Envelope-Absender ist das Teammitglied, weshalb der vorherige Ausdruck sie nicht erfasst. Ihre Absenderadresse im From-Header lautet jedoch calendar-notification@google.com. Werden diese E-Mails über Scribe geleitet, verstoßen sie gegen die DMARC-Richtlinie von google.com: Die Erinnerung wird abgelehnt und das Teammitglied erhält stattdessen eine Unzustellbarkeitsmeldung.
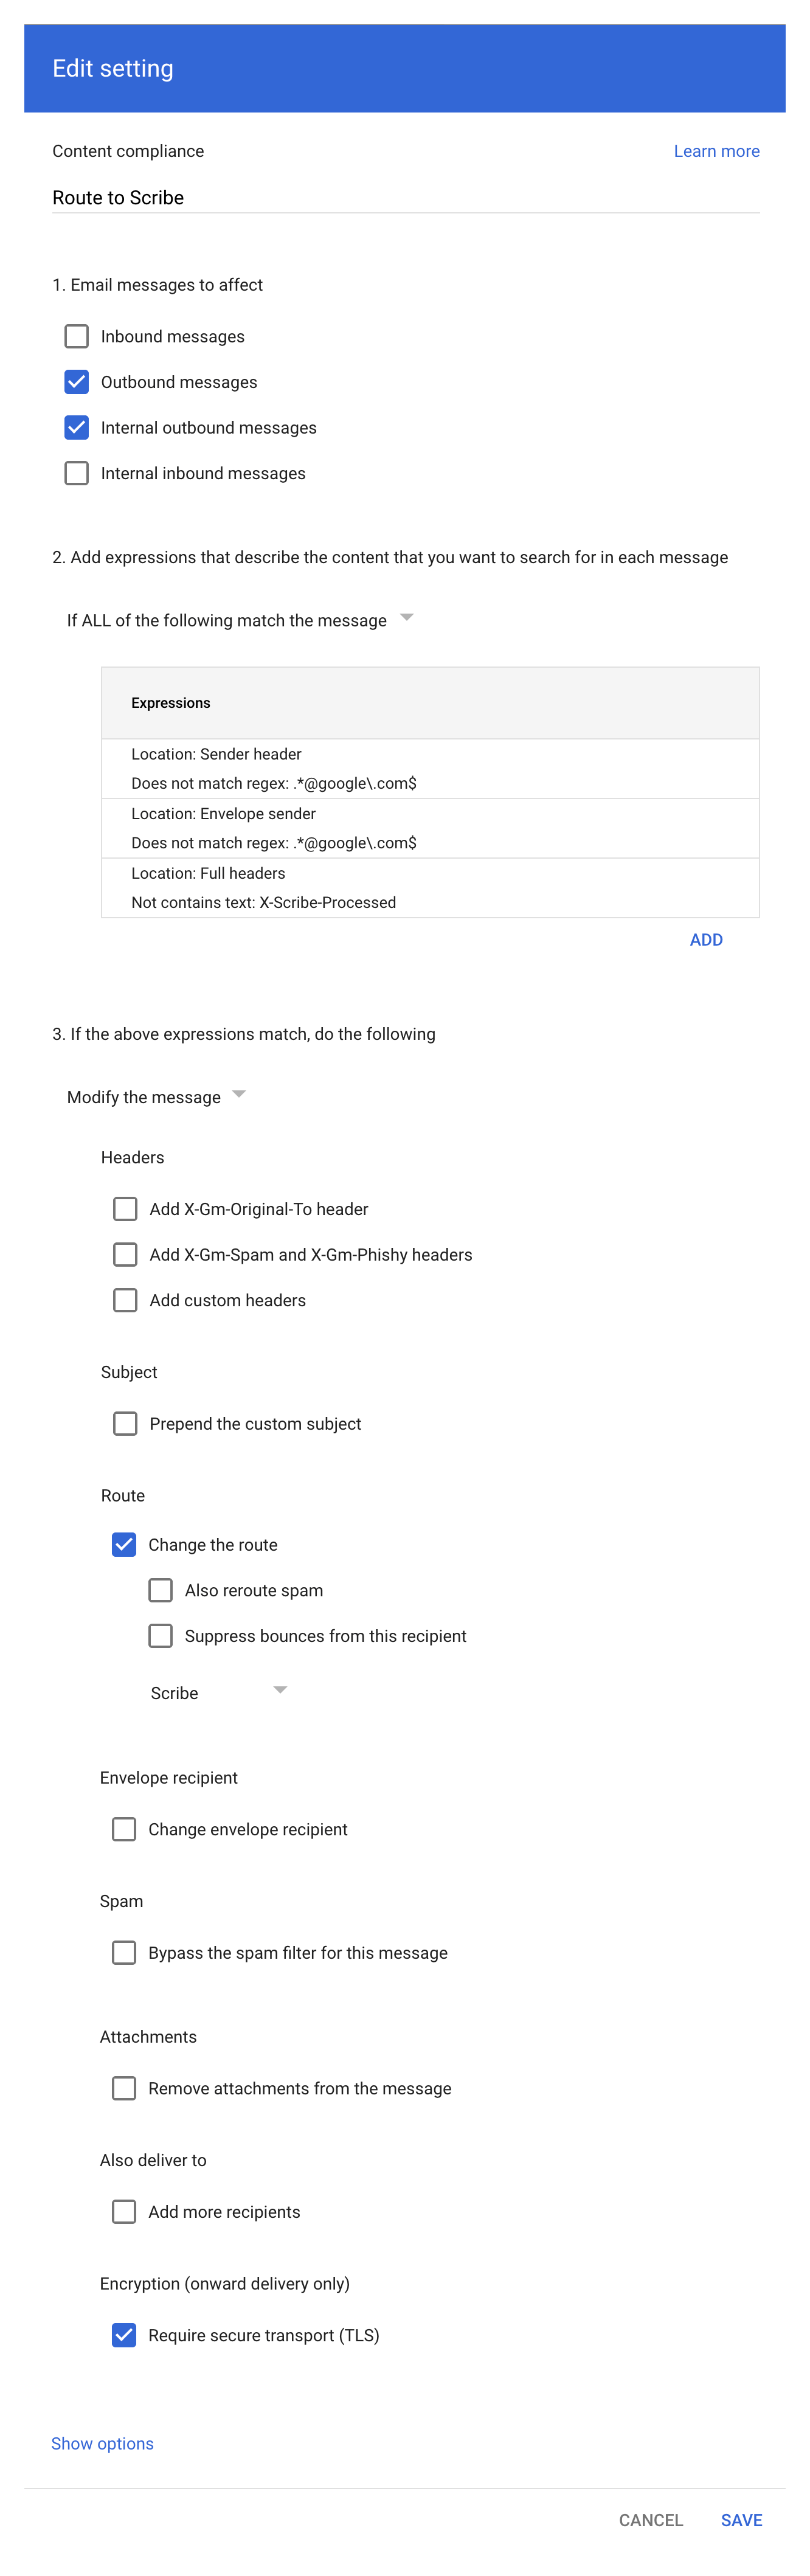
Content compliance form configuration
Ausdrücke für die Complianceregel hinzufügen
- Speicherort: Vollständige Header
- Übereinstimmungstyp: Enthält keinen Text
- Inhalt: X-Scribe-Processed
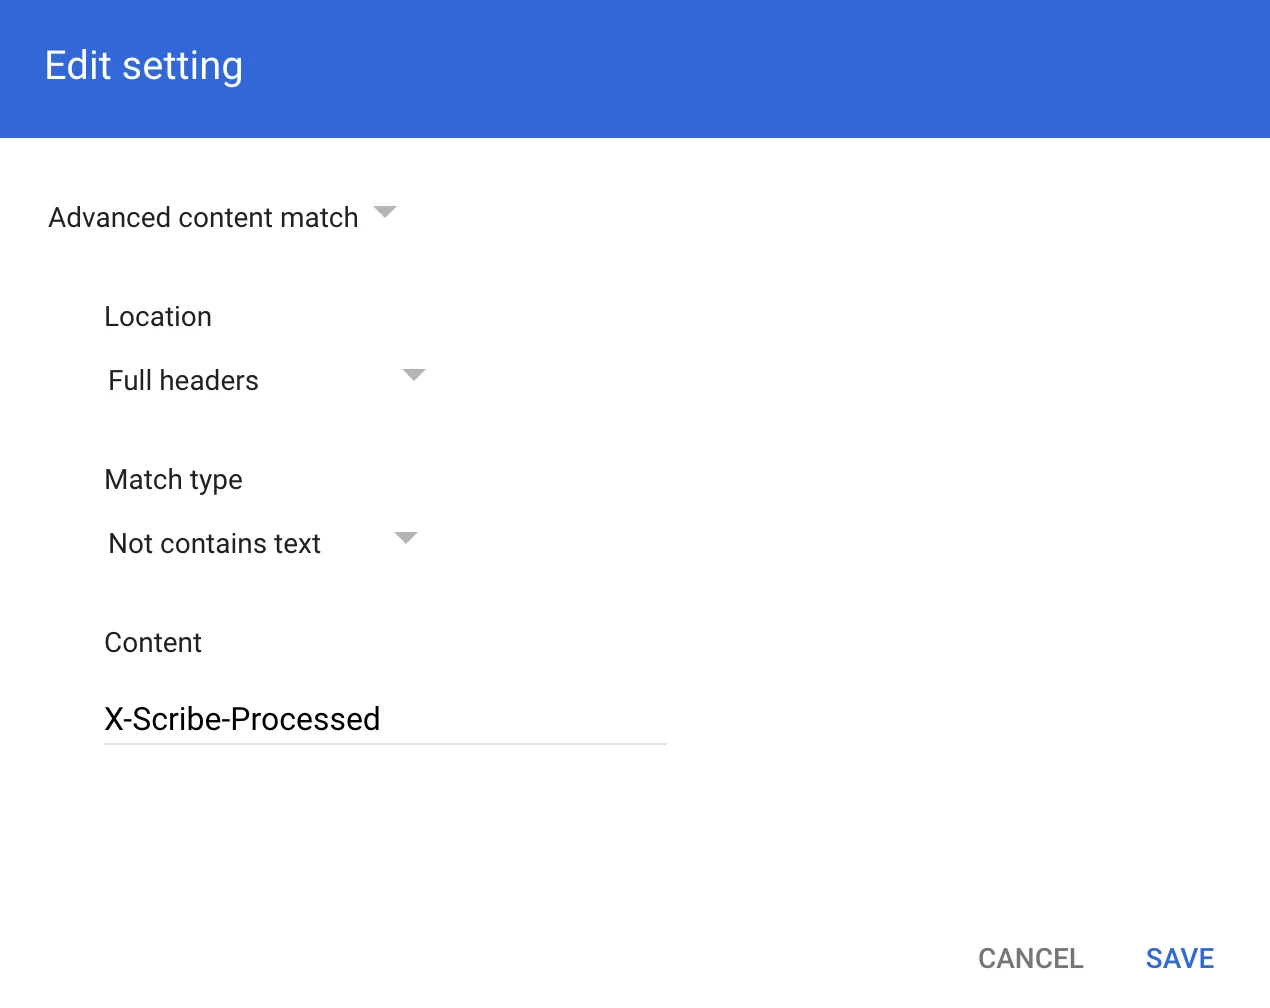
Compliance rule expression modal
.*@google\.com$.DKIM konfigurieren
Schaltfläche Configure DKIM in Scribe
Teamsignaturen installieren
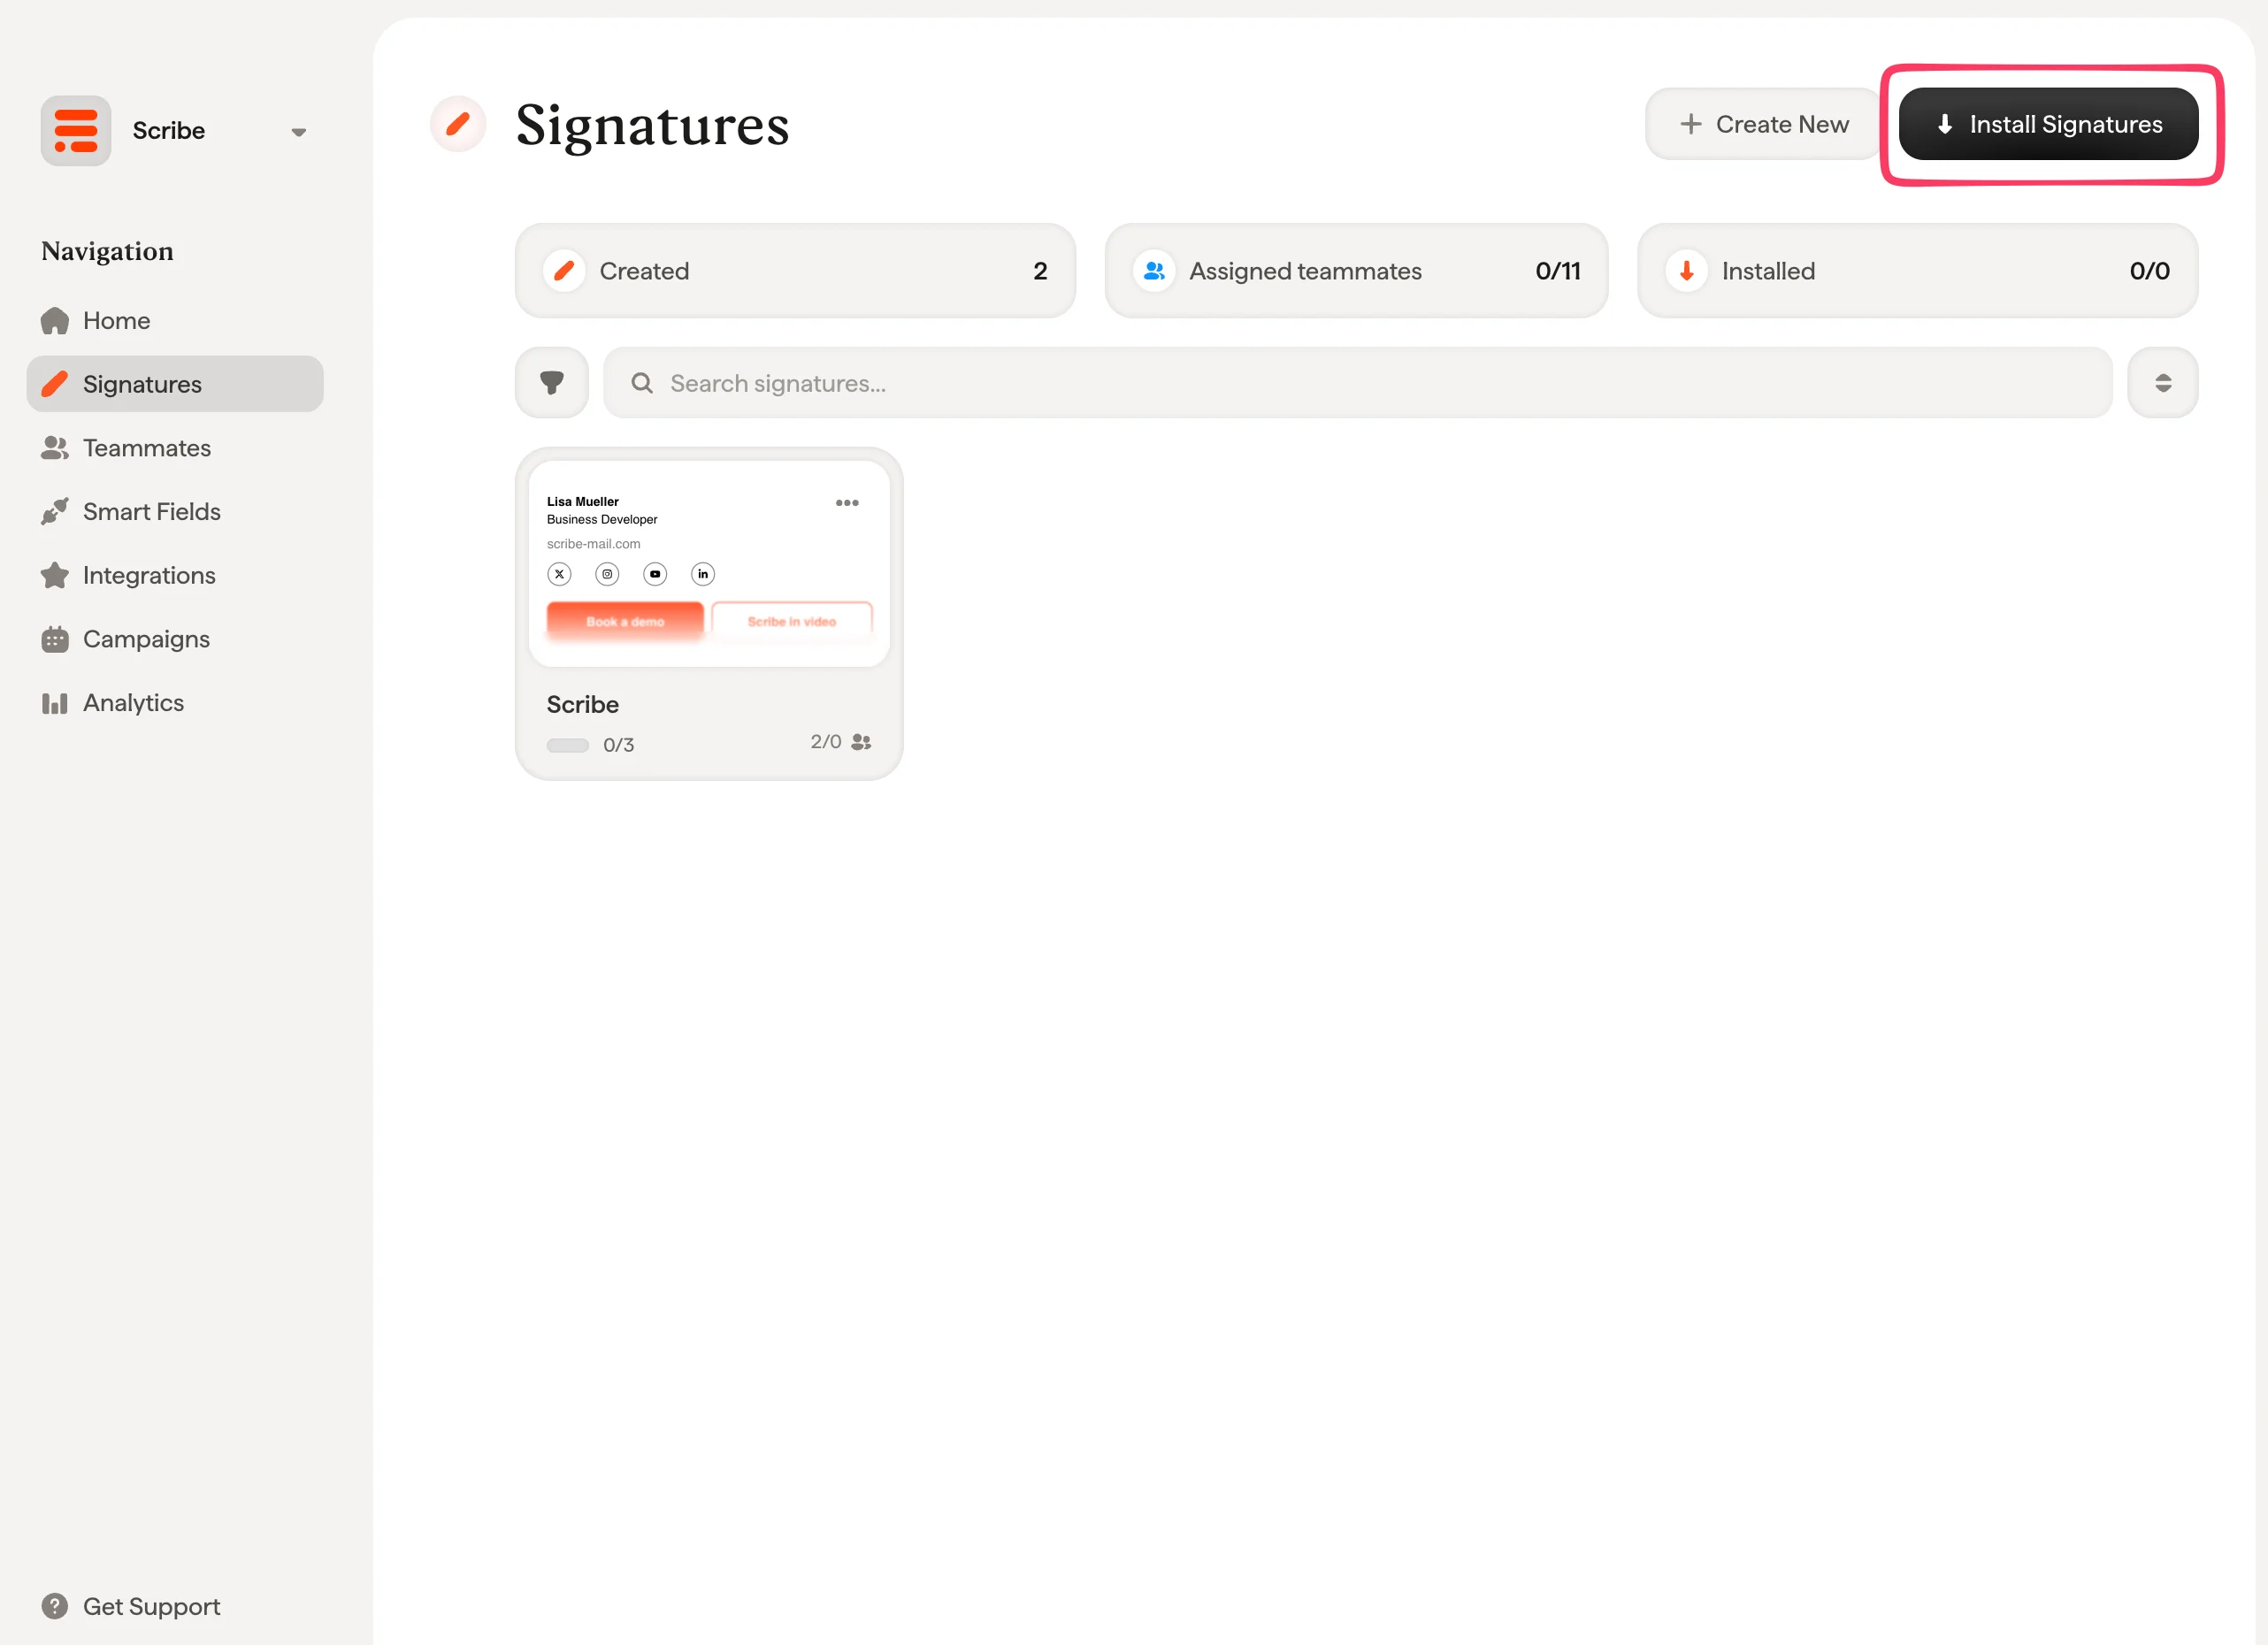
Scribe-Signaturliste mit der Schaltfläche Install Signatures
FAQ zu IT und Sicherheit
Die häufigsten Fragen, wenn ein IT-Team diese Integration prüft.Welche E-Mails werden über Scribe geleitet?
Welche E-Mails werden über Scribe geleitet?
- Nachrichten, deren vollständige Header bereits
X-Scribe-Processedenthalten, damit nichts doppelt verarbeitet wird. - Nachrichten, deren Umschlagabsender auf
.*@google\.com$zutrifft. Das betrifft Google-Systemmails wie Bestätigungen von Google Forms. Das SMTP-Relay von Google lehnt diese E-Mails ab, wenn sie über Scribe geleitet werden. - Nachrichten, deren Absenderadresse (From) auf
.*@google\.com$zutrifft. Das betrifft E-Mails, die Google im Namen eines Teammitglieds sendet, etwa Erinnerungen aus Google Calendar. Scribe kann nicht für google.com signieren, daher bestehen diese E-Mails die DMARC-Richtlinie von google.com nicht, wenn sie über Scribe geleitet werden.
550 5.7.26 Unauthenticated email from google.com is not accepted due to domain's DMARC policy. Bearbeiten Sie die Regel in Google Admin und fügen Sie den Ausdruck für den Sender-Header hinzu, um diese zu unterbinden.Ist die Verbindung zu Scribe verschlüsselt?
Ist die Verbindung zu Scribe verschlüsselt?
Was müssen wir in der Firewall freigeben?
Was müssen wir in der Firewall freigeben?
Wirkt sich das Routing über Scribe auf SPF, DKIM oder DMARC aus?
Wirkt sich das Routing über Scribe auf SPF, DKIM oder DMARC aus?
- Eine neue
DKIM-Signature, signiert mit einem Schlüssel, den Scribe für Ihre Domain generiert und als Eintrag vom Typscribe._domainkeyveröffentlicht. Sie umfasst die HeaderFrom,To,Cc,SubjectundMessage-IDsowie den Nachrichtentext. - Eine ARC-Kette (RFC 8617):
ARC-Authentication-Results,ARC-Message-SignatureundARC-Seal. Diese halten die Authentifizierungsergebnisse fest, die die Nachricht beim Eingang bei Scribe aufwies. So erkennt ein empfangender Server, dass ein autorisierter Vermittler die Nachricht verändert hat, und wertet die Änderung nicht als Manipulation.
Was verhindert, dass eine Nachricht zweimal verarbeitet wird?
Was verhindert, dass eine Nachricht zweimal verarbeitet wird?
X-Scribe-Processed-Header. Die Regel zur Inhaltscompliance greift nur bei Nachrichten, deren vollständige Header diesen nicht enthalten. Eine von Scribe zurückkommende Nachricht fällt daher nicht mehr unter die Regel und wird normal zugestellt.Als zusätzliche Absicherung prüft Scribe vor dem Einfügen, ob der Nachrichtentext bereits die Signatur enthält. Auch wenn eine Nachricht Scribe zweimal erreicht, wird sie mit nur einer Signatur versendet.Warum sehen Teammitglieder die Signatur beim Verfassen nicht?
Warum sehen Teammitglieder die Signatur beim Verfassen nicht?
Erhalten Antworten und interne E-Mails eine andere Signatur?
Erhalten Antworten und interne E-Mails eine andere Signatur?
- Bei Antworten, wenn der Betreff mit einem Antwort- oder Weiterleitungspräfix wie
Re:,Fw:oderFwd:beginnt, einschließlich der lokalisierten Entsprechungen. - Intern, wenn alle Empfänger dieselbe Domain wie der Absender haben.
- Primär in allen anderen Fällen.
Was macht Scribe mit unseren E-Mail-Inhalten?
Was macht Scribe mit unseren E-Mail-Inhalten?
Wie machen wir die Einrichtung rückgängig?
Wie machen wir die Einrichtung rückgängig?
Verwandte Artikel
- Integrationsübersicht: alle Möglichkeiten, Scribe-Signaturen bereitzustellen — in der Cloud oder serverseitig.
- Microsoft 365 (serverseitig): E-Mails über Scribe leiten, um alle Geräte abzudecken.
- Signaturvarianten: Varianten für Antworten und interne E-Mails in Outlook und bei serverseitiger Bereitstellung.